


Aydınlatma metni yükleniyor…
Kısa cevap: Her güncelleme aynı hızda ve aynı yöntemle uygulanmamalıdır. Güvenlik açığı sisteminizi doğrudan etkiliyorsa, özellikle açığın aktif olarak istismar edildiğine dair güvenilir bilgi varsa öncelik yükselir. Fakat “acil” olması; etkilenen sürümü, bağımlılıkları, yedeği, geri dönüş imkânını ve kritik işlevleri kontrol etmeden güncellemeyi doğrudan canlı siteye kurmak anlamına gelmez.
Doğru karar iki riski birlikte yönetir:
- Güncellemeyi geciktirerek bilinen bir güvenlik açığına maruz kalmak
- Yeterli hazırlık yapmadan güncelleyerek siteyi, entegrasyonları veya kullanıcı işlemlerini bozmak
NIST’in kurumsal yama yönetimi rehberi, süreci yalnızca kuruluma indirgemez; yamaların ve güncellemelerin belirlenmesini, önceliklendirilmesini, edinilmesini, kurulmasını ve kurulumun doğrulanmasını birlikte ele alır. Bu nedenle iyi bir bakım sürecinin ilk sorusu “Güncelle düğmesine basalım mı?” değil, “Bu güncelleme hangi riski azaltıyor ve hangi koşullarda güvenle uygulanabilir?” olmalıdır.
Neden Bütün Güncellemeler Aynı Aciliyette Değildir?
Bir içerik yönetim sistemi, framework, sunucu bileşeni, çalışma zamanı, eklenti veya üçüncü taraf entegrasyon için farklı türlerde güncellemeler yayımlanabilir. Bazıları güvenlik açığını kapatır; bazıları hata düzeltir, uyumluluk sağlar veya yeni özellik getirir. Etkileri aynı olmadığı için uygulama kararları da aynı olmamalıdır.
Örneğin yalnızca kullanılmayan bir özelliği etkileyen normal sürüm güncellemesi planlı bakım penceresine alınabilir. İnternete açık, kullanılan sürümü etkileyen ve güvenilir kaynaklarda aktif istismar bilgisi bulunan bir açık ise daha hızlı değerlendirme gerektirir.
CISA’nın Bilinen ve Aktif Olarak İstismar Edilen Güvenlik Açıkları Kataloğu, gerçek dünyada istismar edildiği bilinen açıkları güvenlik açığı önceliklendirmesinde kullanılabilecek bir girdi olarak sunar. Ancak katalogda veya başka bir duyuruda bir açık görmek tek başına “Bu web sitesi kesinlikle etkileniyor” sonucunu doğurmaz. Önce kullanılan ürünün, sürümün ve ilgili özelliğin gerçekten kapsamda olup olmadığı doğrulanmalıdır.
Güvenlik Güncellemesini Önceliklendiren Beş Soru
1. Kullandığımız bileşen ve sürüm gerçekten etkileniyor mu?
İlk adım güncellemenin adını değil, envanteri kontrol etmektir. Hangi CMS, framework, çalışma zamanı, sunucu yazılımı, kütüphane, eklenti ve entegrasyon sürümlerinin kullanıldığı bilinmiyorsa duyurunun projeye etkisi güvenilir biçimde değerlendirilemez.
OWASP’ın güncel olmayan bileşenler rehberi, istemci ve sunucu tarafındaki bileşenlerle bunların bağımlılık sürümlerinin izlenmesini, ilgili güvenlik duyurularının takip edilmesini ve güncellenen kütüphanelerin uyumluluğunun test edilmesini önerir.
2. Açık aktif olarak kullanılıyor mu ve sistem internete açık mı?
Aktif istismar bilgisi, internete açıklık, erişilebilen veri, kullanıcı yetkisi ve işlevin önemi birlikte değerlendirilmelidir. Aynı teknik açık, dışarıdan erişilemeyen bir bileşen ile doğrudan internet üzerinden çalışan kritik bir bileşende farklı iş etkisi yaratabilir.
Burada yalnızca bir önem puanına bakmak yeterli değildir. Üreticinin duyurusu, etkilenen sürümler, önerilen düzeltme veya geçici önlem ve projenin gerçek kullanım biçimi birlikte okunmalıdır.
3. Güncelleme hangi bağımlılıkları etkiliyor?
Bir bileşen tek başına çalışmaz. Güncelleme;
- PHP veya Node sürümü,
- veri tabanı sürücüsü,
- tema ve arayüz bileşenleri,
- form, ödeme veya üyelik akışları,
- API ve webhook bağlantıları,
- sunucu yapılandırması
ile uyumsuzluk oluşturabilir. Bu nedenle “yeni sürüm yayımlandı” bilgisi ile “bu projede uygulanmaya hazır” sonucu aynı şey değildir.
4. Sorun çıkarsa geri dönüş noktası hazır mı?
Güncelleme öncesinde yalnızca dosyaların değil, veri tabanının ve gerekli yapılandırma dosyalarının da yedeği alınmalıdır. Ayrıca hangi yedeğe, hangi koşulda ve kim tarafından dönüleceği bilinmelidir.
Yedek dosyasının bulunması tek başına yeterli güvence değildir. Hangi yedeğin sağlam kabul edildiği, geri yüklemenin nerede doğrulanacağı ve geri dönüş kararını kimin vereceği de önceden belirlenmelidir.
5. Güncellemeden sonra hangi işlevler doğrulanacak?
“Site açılıyor” kontrolü gerekli olsa da çoğu proje için yeterli değildir. Güncellemenin etkisine göre yönetim paneli, formlar, ödeme, üyelik, dil geçişi, mobil görünüm, e-posta bildirimleri, API bağlantıları ve temel kullanıcı işlemleri kontrol edilmelidir.
Test kapsamı projenin gerçek işlevlerinden türetilmelidir. Kullanılmayan bir özelliğin kontrolüne saatler ayırırken satış veya talep akışını atlamak doğru önceliklendirme değildir.
Acil, Yüksek Öncelikli ve Planlı Güncelleme Nasıl Ayrılır?
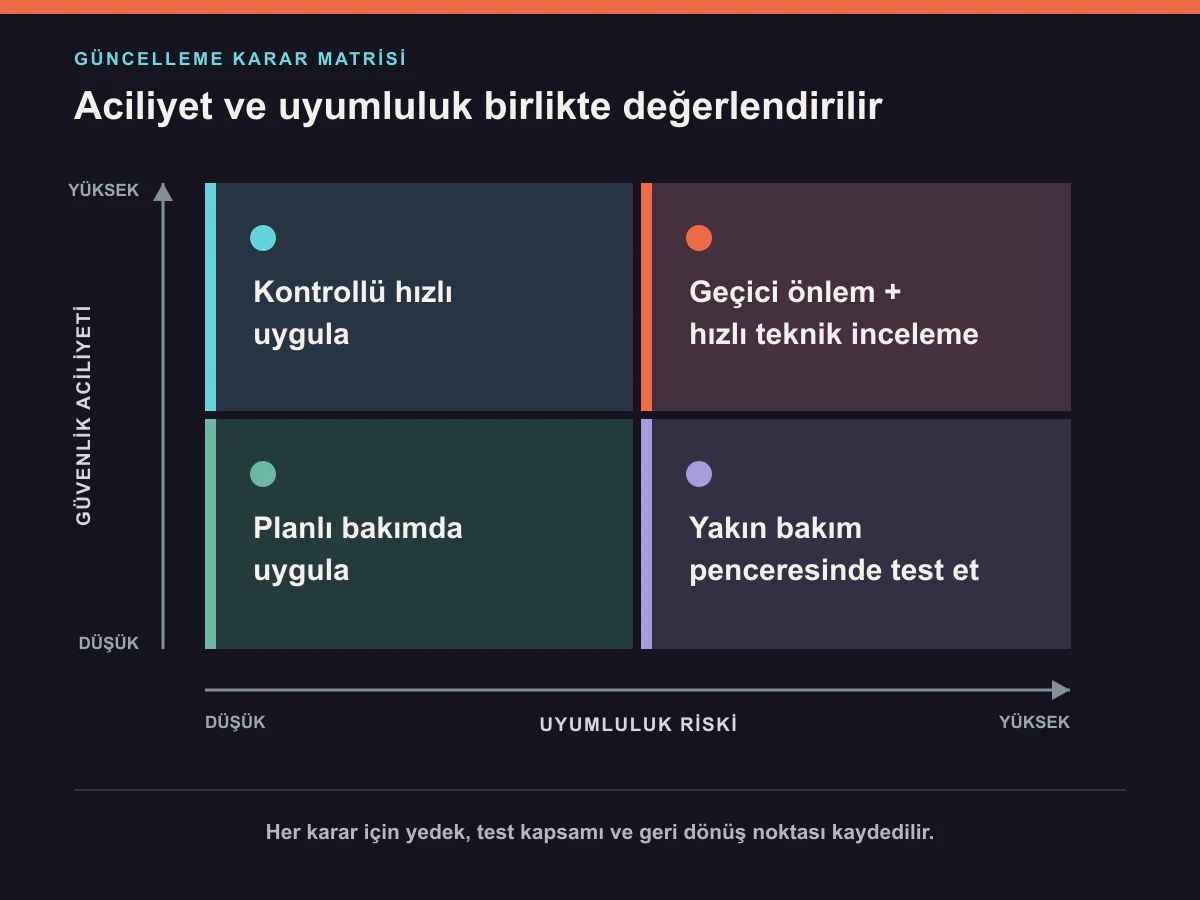
Aşağıdaki ayrım sabit bir hizmet seviyesi süresi değildir. Proje, sözleşme ve risk durumuna göre uyarlanabilecek bir karar çerçevesidir.
| Sınıf | Tipik durum | Karar yaklaşımı |
|---|---|---|
| Acil güvenlik müdahalesi | Kullanılan sürümü etkileyen, ciddi etkiye sahip veya aktif istismar bilgisi bulunan açık | Etki hızla doğrulanır; üretici önerisi, geçici önlem, yedek, kontrollü uygulama ve sıkıştırılmış test planı birlikte hazırlanır. |
| Yüksek öncelikli güncelleme | Güvenlik veya iş sürekliliği açısından önemli, ancak doğrudan aktif istismar doğrulanmamış ya da ek uyumluluk incelemesi gereken durum | Yakın bakım penceresi planlanır; bağımlılık ve kritik işlev testleri tamamlanır. |
| Planlı güncelleme | Özellik, küçük hata düzeltmesi veya düşük iş etkisine sahip sürüm değişikliği | Normal bakım takvimine alınır; kapsamına göre test ve müşteri onayı uygulanır. |
Bir güncellemenin sınıfı zaman içinde değişebilir. Yeni bir üretici duyurusu, aktif istismar bilgisi veya proje üzerindeki etkinin fark edilmesi planlı bir işi acil hâle getirebilir. Tersi yönde, projenin etkilenmediği doğrulanırsa ilk alarmın önceliği düşebilir. Bu nedenle kararın gerekçesi ve tarihi kayıt altına alınmalıdır.
10 Alanlı Güvenlik Güncellemesi Karar Kaydı
Güncelleme kararını e-posta zincirleri veya sözlü görüşmeler arasında kaybetmemek için aşağıdaki alanlar tek kayıtta tutulabilir:
| Alan | Yazılması gereken bilgi |
|---|---|
| 1. Kaynak | Üretici duyurusu, resmî sürüm notu veya güvenlik bildirimi |
| 2. Bileşen | Etkilenen CMS, framework, eklenti, çalışma zamanı, sunucu veya entegrasyon |
| 3. Etkilenen sürüm | Projede kullanılan sürümün duyuru kapsamında olup olmadığı |
| 4. Aciliyet ve iş etkisi | Güvenlik, veri, erişim, satış veya temel işlev üzerindeki olası etki |
| 5. Bağımlılıklar | PHP/Node, tema, eklenti, API, veri tabanı ve sunucu uyumluluğu |
| 6. Uygulama ortamı | Test ortamı, kontrollü canlı işlem veya üreticinin önerdiği geçici önlem |
| 7. Yedek ve geri dönüş | Alınan yedekler, sağlam sürüm ve geri dönüş sorumlusu |
| 8. Test kapsamı | Güncelleme sonrasında doğrulanacak kritik işlevler |
| 9. Sorumlu ve onay | Teknik uygulayıcı, proje sorumlusu ve gerekiyorsa müşteri onayı |
| 10. Sonuç ve takip | Uygulama zamanı, test sonucu, sorun, geri dönüş veya sonraki görev |
Bu kayıt, teknik ekibin kararını görünür kılar; fakat bütün projeler için tek bir güncelleme süresi üretmez. Özellikle üçüncü taraf servis, lisans, sunucu veya müşteri onayı beklenen durumlarda koşullar ayrıca yazılmalıdır.
Karardan Uygulamaya Kontrollü Akış
Karar kaydı tamamlandıktan sonra süreç genel olarak şu sırayla ilerler:
- Duyurunun kaynağını ve etkilenen sürümleri doğrulayın.
- Projedeki bileşen ve bağımlılık envanteriyle karşılaştırın.
- Aciliyet, iş etkisi ve olası geçici önlemi belirleyin.
- Dosya, veri tabanı ve gerekli yapılandırma yedeklerini alın.
- Uygulama ortamını ve kritik test kapsamını seçin.
- Gerekiyorsa müşteri onayını ve bakım zamanını netleştirin.
- Güncellemeyi uygulayın; kritik işlevleri doğrulayın.
- Sorun varsa geri dönüş veya kalıcı düzeltme kararını uygulayın.
- Sonucu ve takip görevlerini kaydedin; müşteriyi bilgilendirin.
Kapsamlı güncellemelerin neden test ortamında ele alındığını ve hangi düşük riskli değişikliklerin kontrollü biçimde canlıda yapılabileceğini canlı ortam–test ortamı karar rehberinde ayrıntılı olarak açıklıyoruz.
Kumsal Ajans Güncellemeleri Nasıl Ele Alıyor?
Kumsal Ajans projelerinde kullanılan içerik yönetim sistemi, framework, eklenti, sunucu ve güvenlik yazılımlarının resmî duyuruları ile sürüm notları takip edilir. Güvenlik açığı içeren ve sistem güvenliğini doğrudan etkileyen güncellemeler öncelikli ve acil olarak değerlendirilir.
İşlevi, tasarımı, entegrasyonu veya kullanıcı deneyimini etkileyebilecek önemli güncellemelerde müşteri onayı alınır. Uygulama öncesinde mevcut yazılım sürümleri, eklentiler, PHP/Node sürümleri ve üçüncü taraf entegrasyonlarla uyumluluk kontrol edilir.
Dosya sistemi, veri tabanı ve gerekli yapılandırma dosyaları yedeklenir. İçerik yönetim sistemi, framework, tema, kritik eklenti ve entegrasyonları etkileyen kapsamlı güncellemeler öncelikle test ortamında uygulanır.
Güncelleme sonrasında proje kapsamına göre site erişimi, formlar, yönetim paneli, ödeme ve diğer entegrasyonlar, mobil görünüm ile temel kullanıcı işlemleri kontrol edilir. Yapılan işlemler proje kayıtları, destek talepleri veya teknik işlem notlarında tutulur. Planlı ve önemli işlemlerde müşteriye güncelleme öncesinde ve sonrasında ağırlıklı olarak e-posta veya belirlenen destek kanalı üzerinden bilgi verilir.
Bu yaklaşım, bütün projelere aynı sıklıkta kontrol veya sabit müdahale süresi taahhüt edildiği anlamına gelmez. Güncelleme, bakım ve destek kapsamı teklif ve sözleşmeye göre ayrıca tanımlanır. Teknik bakımın hangi işleri kapsadığını ücretsiz destek ve yıllık bakım rehberinden inceleyebilirsiniz.
Gerçek Bir Uyumluluk Sorunu Nasıl Yönetildi?
İsmi paylaşılmayan gerçek bir projede, bir eklenti güncellemesinden sonra kullanılan PHP sürümüyle uyumsuzluk oluştu. Sorun fark edildiğinde son sağlam yedekten geri dönüş yapıldı. Ardından sürüm ve bağımlılık uyumluluğu kontrol edildi; gerekli hazırlıklar tamamlandıktan sonra güncelleme yeniden uygulandı.
Bu örneğin önemli noktası “güncelleme yapmayın” değildir. Doğru çıkarım şudur: Güncellemenin güvenlik veya işlev faydası kadar çalıştığı ortamla uyumluluğu ve geri dönüş planı da uygulama kararının parçasıdır.
Müşteri ile Teknik Ekibin Sorumlulukları Nasıl Ayrılır?
Teknik ekip genellikle duyuruyu inceler, etkilenen sürümü ve bağımlılıkları kontrol eder, teknik risk ile uygulama yöntemini değerlendirir. Müşteri veya proje yetkilisi ise işlev, kullanıcı deneyimi, planlı kesinti veya operasyonel zamanlama üzerindeki etkiler için karar sürecine katılır.
Karar kaydında en az şu soruların sahibi belli olmalıdır:
- Teknik etkiyi kim doğrulayacak?
- Müşteri onayını kim alacak?
- Yedeği ve geri dönüşü kim yönetecek?
- Kritik işlevleri kim test edecek?
- Sonucu ve olası gecikmeyi müşteriye kim bildirecek?
- İşlem hangi kayıt kapatıldığında tamamlanmış sayılacak?
Sorumlulukların yazılması, sorun çıktığında kişiyi suçlamak için değil; bekleme noktalarını ve yetki sınırlarını görünür kılmak için gereklidir.
En Sık Yapılan Güncelleme Hataları
Her güncellemeyi otomatik olarak acil kabul etmek
Bu yaklaşım gereksiz kesinti ve uyumluluk riski doğurabilir. Önce projenin gerçekten etkilenip etkilenmediği doğrulanmalıdır.
Güvenlik güncellemesini normal bakım gününe kadar sorgulamadan ertelemek
Aktif istismar veya ciddi etki bilgisi varsa sabit takvimi beklemek gereksiz maruziyet yaratabilir. Aciliyet yeniden değerlendirilmelidir.
Sadece ana bileşeni kontrol etmek
Framework güncellenirken çalışma zamanı, eklenti, tema, API veya sunucu bağımlılığı atlanırsa uyumsuzluk sonradan ortaya çıkabilir.
Yedek alıp geri dönüş koşulunu yazmamak
Hangi yedeğin sağlam olduğu, dönüşü kimin yapacağı ve hangi koşulda geri dönüleceği bilinmiyorsa yedek operasyonel bir plan değildir.
Güncelleme sonrası yalnızca ana sayfaya bakmak
Form, ödeme, üyelik, dil geçişi veya yönetim paneli gibi kritik işlevler görünürdeki sayfalar çalışırken bozulmuş olabilir.
Yapılan işlemi kayıt altına almamak
Sürüm, tarih, sonuç ve sorun kaydı yoksa aynı risk sonraki bakımda yeniden araştırılır; kararın neden verildiği anlaşılamaz.
Bakım Teklifinde Sorulacak Kısa Kontrol Listesi
Bir bakım veya teknik destek teklifini değerlendirirken şu soruları yazılı olarak sorun:
- Güncelleme ve güvenlik duyuruları hangi kaynaklardan izleniyor?
- Acil ile planlı güncelleme hangi ölçütlerle ayrılıyor?
- Etkilenen bileşen ve bağımlılık sürümleri nasıl kayıtlı tutuluyor?
- Hangi değişiklikler için müşteri onayı gerekiyor?
- Güncelleme öncesinde hangi yedekler alınıyor?
- Test ortamı ve geri dönüş yaklaşımı nasıl belirleniyor?
- Hangi kritik işlevler güncelleme sonrasında kontrol ediliyor?
- İşlem sonucu ve müşteri bilgilendirmesi nerede kayıt altına alınıyor?
- Üçüncü taraf veya müşteri beklemesi olduğunda süreç nasıl ilerliyor?
“Güncellemeler yapılır” ifadesi tek başına yeterli değildir. Kaynak, öncelik, sorumluluk, kontrol ve sonuç kayıtlarının nasıl yönetileceği açıklanmalıdır.
Sonuç: Hız ile Kontrol Birbirinin Alternatifi Değildir
Web sitesi güvenlik güncellemeleri gerektiğinde hızlı ele alınmalıdır; ancak hız, kontrolsüz uygulama anlamına gelmez. Sağlıklı karar; resmî duyuruyu, etkilenen sürümü, aktif istismar bilgisini, iş etkisini, bağımlılıkları, yedeği, test kapsamını ve geri dönüş planını birlikte değerlendirir.
10 Alanlı Güvenlik Güncellemesi Karar Kaydı, teknik ekip ile müşteri arasındaki kararı görünür ve tekrar edilebilir hâle getirir. Böylece güncelleme ne gereksiz biçimde ertelenir ne de “yeni sürüm çıktı” gerekçesiyle hazırlıksız uygulanır.