

Aydınlatma metni yükleniyor…
Sigorta satın almak, ziyaretçinin yalnızca fiyat karşılaştırdığı bir işlem değildir. Kullanıcı; ihtiyaçlarını, iletişim bilgilerini ve bazı ürünlerde risk profiline ilişkin ayrıntıları paylaşmadan önce karşısındaki kuruluşun güvenilirliğini anlamaya çalışır. Bu nedenle sigorta acenteleri ve brokerlar için web tasarım, güzel görünen sayfalardan çok daha fazlasını kapsar. Site; kurumu doğru tanıtmalı, karmaşık ürünleri anlaşılır hale getirmeli, ziyaretçiyi uygun teminat veya hizmete yönlendirmeli ve online teklif talebini güvenli bir iş akışına dönüştürmelidir.
Başarılı bir sigorta web sitesi, kullanıcıya gerçekçi bir beklenti sunar. Form doldurmanın anında poliçe oluşturmak anlamına gelip gelmediği, talebin kim tarafından değerlendirileceği ve geri dönüşün hangi kanaldan yapılacağı açıkça belirtilir. Böylece pazarlama vaadi, satış süreci ve operasyon kapasitesi aynı deneyimde buluşur. Bu yaklaşım, hem ziyaretçi güvenini hem de gelen taleplerin niteliğini destekler.
Sigorta Web Sitesinde Güven Nasıl Oluşturulur?
Güven, ana sayfaya yerleştirilen birkaç rozet veya genel bir “yanınızdayız” mesajıyla kurulmaz. Kullanıcı öncelikle şirketin kim olduğunu, acente veya broker olarak hangi hizmetleri verdiğini, hangi iletişim kanallarından ulaşılabildiğini ve süreç boyunca ne beklemesi gerektiğini görmek ister. Ticari unvan, açık adres, sabit iletişim bilgileri, yetkili birimler ve gerekli kurumsal açıklamalar kolay erişilebilir olmalıdır.
İçerik dili de güvenin belirleyici parçalarındandır. “En iyi”, “en ucuz” veya “kesin sonuç” gibi doğrulanmamış üstünlük iddiaları yerine ürün kapsamını, değerlendirme biçimini ve olası istisnaları açıklayan ölçülü bir dil kullanılmalıdır. Web sitesi poliçenin veya resmi teklif belgesinin yerine geçmemeli; teminat, limit, muafiyet ve istisnaların ürüne ve sigorta şirketine göre değişebileceğini doğru bağlamda anlatmalıdır.
Tutarlı dijital kimlik, güven algısını tamamlar. Renk, tipografi, fotoğraf yaklaşımı, ikon sistemi ve hareketli öğeler markanın kurumsal karakteriyle uyumlu olmalıdır. Art Director liderliğinde geliştirilen markaya özel bir tasarım, hazır şablon hissini azaltırken ürün sayfaları, teklif adımları ve iletişim noktaları arasında görsel devamlılık sağlar. Ancak estetik, bilginin önüne geçmemeli; kullanıcı kritik açıklamaları kolayca okuyabilmelidir.
Bilgi Mimarisi Sigorta Ürünlerini Nasıl Anlaşılır Kılar?
Sigorta sitesi navigasyonu kurum içindeki departmanlara göre değil, ziyaretçinin amacına göre kurulmalıdır. Bireysel kullanıcı “aracımı güvence altına almak istiyorum” diye düşünürken kurumsal müşteri çalışan, iş yeri, nakliyat veya sorumluluk riskleri üzerinden hareket eder. Ana menüde bireysel ve kurumsal çözümlerin ayrılması, her grubun doğru ürünlere daha kısa yoldan ulaşmasını sağlar.
Kasko, trafik, konut, sağlık, seyahat, iş yeri veya sorumluluk ürünleri aynı sayfa kalıbına zorlanmamalıdır. Her ürün sayfası kullanıcının temel sorularını yanıtlamalıdır: Ürün kimler içindir, genel olarak hangi risklere yöneliktir, teklif için hangi bilgilere ihtiyaç duyulur ve bundan sonra ne olur? Brokerlık hizmetlerinde ise yalnızca ürün sıralamak yerine risk analizi, piyasa araştırması, teklif karşılaştırması ve hasar sürecindeki danışmanlık rolü açıklanabilir.
Sayfalar arasında anlamlı bağlantılar kurulması da keşfi kolaylaştırır. Örneğin araç sigortası sayfasından hasar danışmanlığına, iş yeri sigortasından kurumsal risk çözümlerine geçiş verilebilir. Sık sorulan sorular, açıklayıcı blog içerikleri ve iletişim seçenekleri ürün içeriğini desteklemelidir. Böylece ziyaretçi teklif vermeye hazır değilse bile kararını ilerletecek bilgiye ulaşır.
Online Teklif Süreci Nasıl Kurgulanmalı?
Online teklif formunun ilk görevi, mümkün olan en fazla veriyi toplamak değil, satış ekibinin ilk değerlendirmeyi yapmasına yetecek doğru veriyi istemektir. Uzun ve tek sayfalık formlar özellikle mobil cihazlarda terk edilmeye açıktır. Ürün seçimi, temel risk bilgileri, iletişim tercihleri ve onay adımları mantıklı gruplara ayrılabilir. Kullanıcıya ilerleme durumu gösterilmeli ve neden belirli bir bilginin istendiği gerektiğinde kısa açıklamalarla anlatılmalıdır.
Form alanları ürün türüne göre değişmelidir. Trafik veya kasko talebinde araçla ilgili bilgiler gerekirken kurumsal sağlık ya da iş yeri sigortasında farklı bir ön değerlendirme yapılır. Her ziyaretçiye aynı alanları göstermek gereksiz veri toplamaya ve düşük kaliteli kayıtlara yol açabilir. Koşullu alanlar sayesinde yalnızca verilen yanıta bağlı bilgiler açılır; böylece deneyim kısalırken ekip için gerekli bağlam korunur.
Erişilebilirlik de teklif akışının temel gereksinimidir. W3C form etiketleme rehberi, form kontrollerinin amaçlarını açıklayan etiketlerle ilişkilendirilmesini önerir. Görünür alan adları, klavyeyle kullanım, anlaşılır hata mesajları ve rengin tek başına uyarı amacıyla kullanılmaması daha kapsayıcı bir deneyim oluşturur. Telefon, e-posta ve tarih alanlarında uygun giriş türleri kullanılması mobil klavyeyi de kolaylaştırır.
Gönderim sonrasında belirsiz bir “başarılı” mesajı yerine talebin alındığı, varsa başvuru numarası, beklenen sonraki adım ve iletişim kanalı gösterilmelidir. Aynı talebin çift tıklama veya bağlantı kesintisi nedeniyle tekrar oluşması engellenmeli; teknik hata halinde kullanıcı verisini kaybetmeden yeniden deneyebilmelidir. Formdan satış operasyonuna uzanan daha ayrıntılı yapı için web sitesi–CRM entegrasyonu rehberi de değerlendirilebilir.
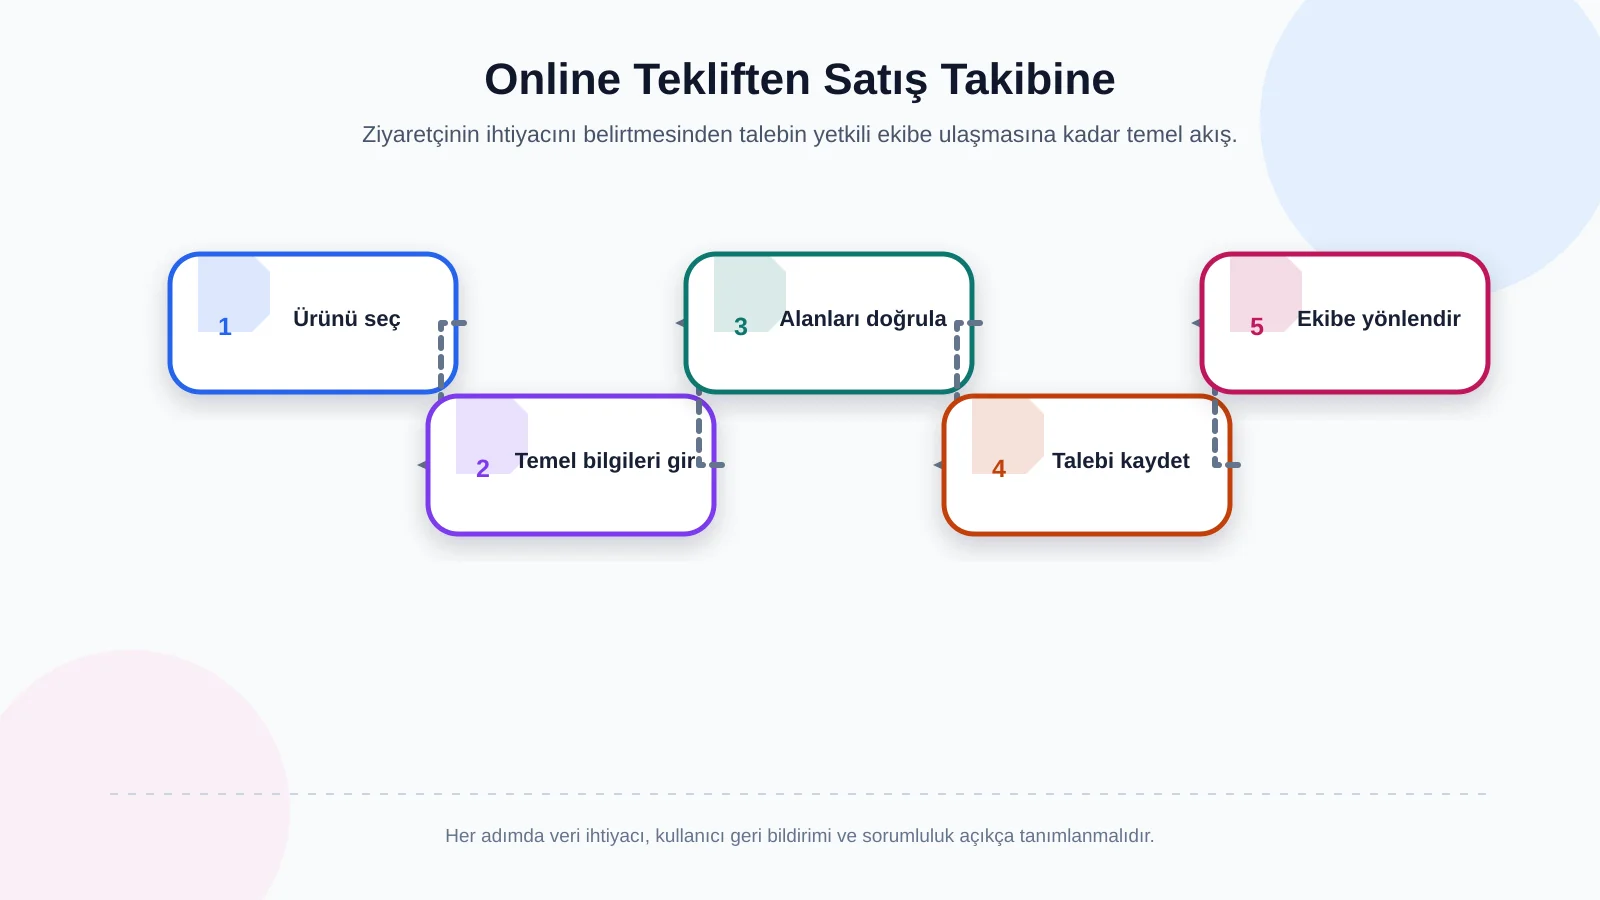
Teklif Talebinden Satış Ekibine Güvenli İş Akışı
Form gönderildiğinde süreç bitmez; asıl operasyon başlar. Talep ürün, müşteri tipi, bölge veya iş yükü gibi kurallara göre ilgili kişiye yönlendirilebilir. CRM ya da kurum içi sisteme aktarım varsa alan eşleştirmeleri, mükerrer kayıt kontrolü ve hata senaryoları proje başında tanımlanmalıdır. Yalnızca e-posta bildirimiyle çalışan bir yapı, yoğunluk arttığında taleplerin gözden kaçmasına veya sahipliğinin belirsiz kalmasına neden olabilir.
İzlenebilir bir akışta talebin alınma zamanı, atanmış sorumlu, durum değişiklikleri ve gerekli notlar yetkili kullanıcılar tarafından görülebilir. Yeni, değerlendirmede, ek bilgi bekleniyor, teklif hazırlandı veya kapatıldı gibi statüler kurumun gerçek satış sürecine göre kurgulanır. Yönetim panelinde herkes aynı veriyi görmemeli; rol ve yetki matrisi satış, operasyon, yönetici ve sistem yöneticisi ihtiyaçlarına göre hazırlanmalıdır.
Entegrasyon başarısız olduğunda kayıt sessizce kaybolmamalıdır. Hata günlüğü, yeniden deneme mekanizması ve sorumlu ekibe uyarı üretilmesi gerekir. Kullanıcıya gösterilen başarı mesajı da ancak talep güvenilir biçimde kaydedildikten sonra verilmelidir. Bu ayrım, dışarıdaki kullanıcı deneyimiyle içerideki operasyonun tutarlı kalmasını sağlar.
Kişisel Veri, Aydınlatma ve Güvenlik Yaklaşımı
Sigorta teklif formları iletişim bilgilerinin yanı sıra ürüne bağlı olarak finansal durum, sağlık veya risk bilgileriyle ilişkili alanlar içerebilir. Bu nedenle “ileride lazım olabilir” düşüncesiyle gereksiz veri istemek yerine amaçla sınırlı bir alan seti belirlenmelidir. Hangi bilgilerin form aşamasında, hangilerinin uzman görüşmesi veya güvenli başka bir kanal üzerinden alınacağı hukuk, operasyon ve bilgi güvenliği ekipleriyle birlikte değerlendirilmelidir.
Kişisel Verileri Koruma Kurumunun aydınlatma yükümlülüğü açıklamasına göre veri sorumlusunun kimliği, verilerin işlenme amacı, aktarım tarafları ve amaçları, toplama yöntemi ile hukuki sebep ve ilgili kişinin hakları hakkında bilgi verilmelidir. Bu nedenle teklif formuna yakın, okunabilir ve ilgili süreci gerçekten açıklayan bir aydınlatma yaklaşımı gerekir. Aydınlatma ile açık rıza gereksinimleri aynı şey kabul edilmemeli; somut veri işleme süreci için hukuk danışmanlığı alınmalıdır.
Teknik tarafta aktarım güvenliği, sunucu yapılandırması, güncel bileşenler, erişim kayıtları, yedekleme ve olay yönetimi birlikte ele alınmalıdır. Yönetim panelinde güçlü kimlik doğrulama, uygun oturum süreleri ve en az yetki ilkesi uygulanabilir. Hassas veriler bildirim e-postalarının içine gereksiz yere taşınmamalı; e-posta mümkünse yalnızca yetkili kullanıcıyı güvenli sisteme yönlendirmelidir. Saklama süresi dolan veya iş amacı kalmayan kayıtlar için de kurum politikasına uygun süreç oluşturulmalıdır.
| Kontrol noktası | Kullanıcıya yansıması | Operasyonel karşılığı | Temel kontrol |
|---|---|---|---|
| Veri kapsamı | Yalnızca gerekli alanlar | Daha temiz talep kaydı | Amaçla sınırlılık |
| Aydınlatma | Açık ve erişilebilir bilgi | Tanımlı veri süreci | Güncel metin |
| Erişim yetkisi | Güvenli başvuru deneyimi | Role göre görünürlük | En az yetki |
| Talep kaydı | Başvuru teyidi | İzlenebilir durum geçmişi | Kayıt ve hata günlüğü |
| Saklama | Belirli süreç beklentisi | Süre sonunda işlem | Saklama politikası |
Mobil Uyumluluk, Hız ve Erişilebilirlik
Kullanıcı teklif talebine sosyal medya, arama sonucu veya mesajlaşma bağlantısı üzerinden telefonuyla ulaşabilir. Bu nedenle mobil tasarım, masaüstü arayüzün küçültülmüş hali olmamalıdır. Dokunma alanları, açılır seçimler, tarih girişleri, dosya yükleme adımları ve sabit iletişim düğmeleri gerçek cihazlarda test edilmelidir. Önemli açıklamalar dar ekranda gizlenmemeli, form ilerlerken kullanıcının yaptığı seçimler korunmalıdır.
Performans da güvenin görünmeyen bileşenidir. Ağır görseller, gereksiz animasyonlar ve kontrolsüz üçüncü taraf betikleri sayfayı yavaşlatabilir. Google Web Vitals rehberi kullanıcı deneyimini yükleme, etkileşim ve görsel kararlılık boyutlarıyla ölçmeyi önerir. Sigorta sitesinde özellikle ürün sayfaları ve form adımları gerçek kullanıcı verileriyle izlenmeli; yalnızca laboratuvar testiyle yetinilmemelidir.
Erişilebilirlik kontrolleri tasarım bittikten sonra eklenen bir kontrol listesi olmamalıdır. Başlık hiyerarşisi, renk karşıtlığı, odak göstergeleri, alternatif metinler, klavye sırası ve hata geri bildirimleri tasarım sistemi içinde tanımlanmalıdır. Bu yaklaşım farklı yaş, cihaz ve yetkinlik düzeyindeki kullanıcıların bilgiye erişmesini kolaylaştırırken bakım sırasında oluşabilecek tutarsızlıkları da azaltır.
SEO ve İçerik Planı Nasıl Birlikte Çalışır?
Sigorta sektöründe SEO, ürün adını her paragrafta tekrarlamak değildir. Arama niyetine karşılık veren sayfa yapısı kurulmalıdır. “Kasko teklifi”, “iş yeri sigortası kapsamı” veya “sigorta brokerı ne yapar” gibi sorgular farklı kullanıcı ihtiyaçlarını temsil eder. Her önemli konu için tek ve güçlü bir hedef sayfa hazırlanması, benzer içeriklerin birbirleriyle rekabet etmesini önlemeye yardımcı olur.
Başlık, meta açıklama, URL, alt başlıklar ve iç bağlantılar sayfanın gerçek içeriğiyle tutarlı olmalıdır. Ürün sayfaları kısa reklam metinleri olarak bırakılmamalı; kapsam, hedef kullanıcı, süreç ve sık sorulan sorular özgün biçimde açıklanmalıdır. Blog içerikleri bilgilendirici sorguları karşılarken ilgili ürün ya da danışmanlık sayfasına doğal geçiş sağlamalıdır. Düzenli içerik denetimiyle güncelliğini kaybeden ifadeler, bozuk bağlantılar ve tekrarlanan sayfalar belirlenebilir.
Başarı Hangi Göstergelerle Ölçülmeli?
Yalnızca toplam form sayısına bakmak yanıltıcıdır. Trafik kaynağı, ürün sayfası, forma başlama, adım bazında terk, başarılı gönderim, geçerli iletişim bilgisi, satış ekibinin ilk yanıtı ve nitelikli fırsata dönüşüm birlikte izlenmelidir. Böylece sorun trafik kalitesinde mi, sayfa anlatımında mı, form alanlarında mı yoksa takip sürecinde mi anlaşılabilir.
Ölçüm planı veri koruma yaklaşımıyla uyumlu kurulmalı; analitik araçlara gereksiz kişisel veri gönderilmemelidir. Telefon numarası, e-posta adresi veya serbest metin alanı değerlerinin analiz sistemlerine taşınması engellenmelidir. Pazarlama ve operasyon ekipleri ortak gösterge tanımlarında uzlaşırsa, “başvuru” ile “nitelikli talep” arasındaki fark raporlara doğru yansır.
Sigorta Web Tasarım Projesi Nasıl Yönetilir?
Proje; hedefler, kullanıcı grupları, ürün kapsamı, mevcut sistemler ve içerik sorumlularının belirlenmesiyle başlamalıdır. Ardından site haritası, kullanıcı akışları ve form gereksinimleri hazırlanır. Tasarım aşamasında marka dili ile güven ilkeleri somut arayüz kararlarına çevrilir. Onaylanan ekranlar projeye özel yazılımla geliştirilir; yönetim paneli, entegrasyonlar ve kullanıcı rolleri gerçek işleyişe göre uygulanır.
Yayın öncesinde mobil cihazlar, farklı tarayıcılar, klavye kullanımı, form doğrulamaları, başarısız entegrasyonlar, bildirimler ve yetki senaryoları test edilmelidir. İçerik ekibine panel eğitimi verilmeli; güncelleme, yedekleme, güvenlik kontrolleri ve teknik destek sorumlulukları netleştirilmelidir. Web sitesi yaşayan bir satış ve hizmet kanalı olduğundan yayın, projenin sonu değil ölçüm ve iyileştirme döneminin başlangıcıdır.
Güven Veren Bir Dijital Deneyimle Teklif Sürecini Dönüştürün
Sigorta acenteleri ve brokerlar için etkili web tasarım; kurumsal kimlik, anlaşılır içerik, erişilebilir arayüz, güvenli veri işleme ve ölçülebilir satış operasyonunu tek yapıda buluşturur. Doğru planlanan site ziyaretçiye ne sunulduğunu açıkça anlatır, gereksiz alanlarla yormadan teklif talebini toplar ve kaydı ilgili ekibe izlenebilir biçimde ulaştırır.
Kumsal Ajans, web tasarımını yalnızca görsel bir çalışma olarak değil; marka dili, kullanıcı ihtiyaçları, iş hedefleri, içerik, özel yazılım ve sürdürülebilir yönetimin birlikte ele alındığı bir süreç olarak planlar. Sigorta acenteniz veya brokerlık şirketiniz için güven veren kurumsal web sitesi ve online teklif sürecini birlikte tasarlamak üzere Kumsal Ajans ile iletişime geçin.