


Aydınlatma metni yükleniyor…
Uzun başvuru formları; adaylık, bayilik, üyelik, finansman, destek programı veya kurumsal müşteri kabulü gibi süreçlerde ayrıntılı bilgi ve belge toplamak için kullanılır. Ancak kullanıcıdan onlarca alanı tek oturumda tamamlamasını beklemek; bağlantı kesintisi, zaman yetersizliği, eksik belge veya cihaz değişikliği nedeniyle veri kaybı ve form terki riskini artırır. “Kaydet ve devam et” deneyimi, yalnızca forma bir taslak düğmesi eklemek değildir. Başvurunun hangi anda kaydedileceğini, kullanıcının nasıl doğrulanacağını, hangi adımların ne zaman kontrol edileceğini ve taslağın nasıl yönetileceğini kapsayan uçtan uca bir ürün kararıdır.
Başarılı bir yapı, kullanıcıya çalışmasının güvende olduğunu açıkça hissettirirken operasyon ekibine eksiksiz, güncel ve izlenebilir kayıtlar sunar. Bunun için kullanıcı deneyimi, veri modeli, belge yönetimi, yetkilendirme, bildirimler, entegrasyonlar ve güvenlik aynı tasarımın parçaları olarak ele alınmalıdır.
Kaydet ve devam et özelliği neden gereklidir?
Uzun bir başvurunun tamamlanması için gereken bütün bilgiler kullanıcıda aynı anda bulunmayabilir. Bir aday diplomasını daha sonra yüklemek, bayi adayı vergi belgesini muhasebeden istemek veya kurumsal müşteri yetkili imzasını başka bir kişiden almak zorunda kalabilir. Form bu gerçekliği kabul etmediğinde kullanıcı geçici bilgiler girebilir, aynı başvuruyu yeniden başlatabilir ya da süreci tamamen terk edebilir.
Taslak kayıt, bu kesintileri sürecin olağan bir parçasına dönüştürür. Kullanıcı tamamladığı alanları kaybedeceği endişesi yaşamadan çıkabilir; geri döndüğünde son güvenilir durumdan devam eder. Kurum ise yarım başvuruları ayrı bir durum olarak izleyebilir, uygun hatırlatmalar gönderebilir ve sık terk edilen adımları analiz edebilir. Böylece özellik hem kullanıcı kolaylığı hem de operasyonel görünürlük üretir.
Başvuru akışı iş kurallarıyla birlikte tasarlanmalıdır
İlk çalışma ekran çizmek değil, süreci modellemek olmalıdır. Hangi kullanıcıların başvuru yapacağı, bir başvuruyu birden fazla kişinin düzenleyip düzenleyemeyeceği, zorunlu belgeler, son tarih, inceleme rolleri ve başvurunun hangi sistemlere aktarılacağı belirlenmelidir. Aday, bayi yöneticisi, kurum çalışanı, değerlendirici ve sistem yöneticisi gibi rollerin görebileceği ve değiştirebileceği alanlar birbirinden ayrılmalıdır.
Örneğin bayi başvurusunda şirket bilgileri, yetkililer, finansal veriler, belgeler ve sözleşme adımları bulunabilir. Başvuruyu yapan kişi ile imza yetkilisi farklıysa doğrulama ve onay akışı da buna göre kurulmalıdır. Benzer süreçlerin belge, onay ve hesap açılışı boyutları için bayi başvuru ve onboarding portalı rehberi tamamlayıcı bir çerçeve sunar.
Durum modeli belirsiz bırakılmamalıdır
“Taslak” tek başına yeterli bir durum değildir. Taslak, belge bekliyor, kullanıcı onayı bekliyor, gönderildi, incelemede, düzeltme istendi, onaylandı, reddedildi, süresi doldu ve geri çekildi gibi durumlar gerekebilir. Her durum için kimin hangi işlemi yapabileceği, hangi bildirimin üretileceği ve kaydın başka sisteme aktarılıp aktarılmayacağı tanımlanmalıdır. Kullanıcıya gösterilen sade ifadeler ile operasyonun ihtiyaç duyduğu ayrıntılı alt durumlar ayrı katmanlarda yönetilebilir.
Güvenilir kaydetme ve geri dönme akışı nasıl çalışır?
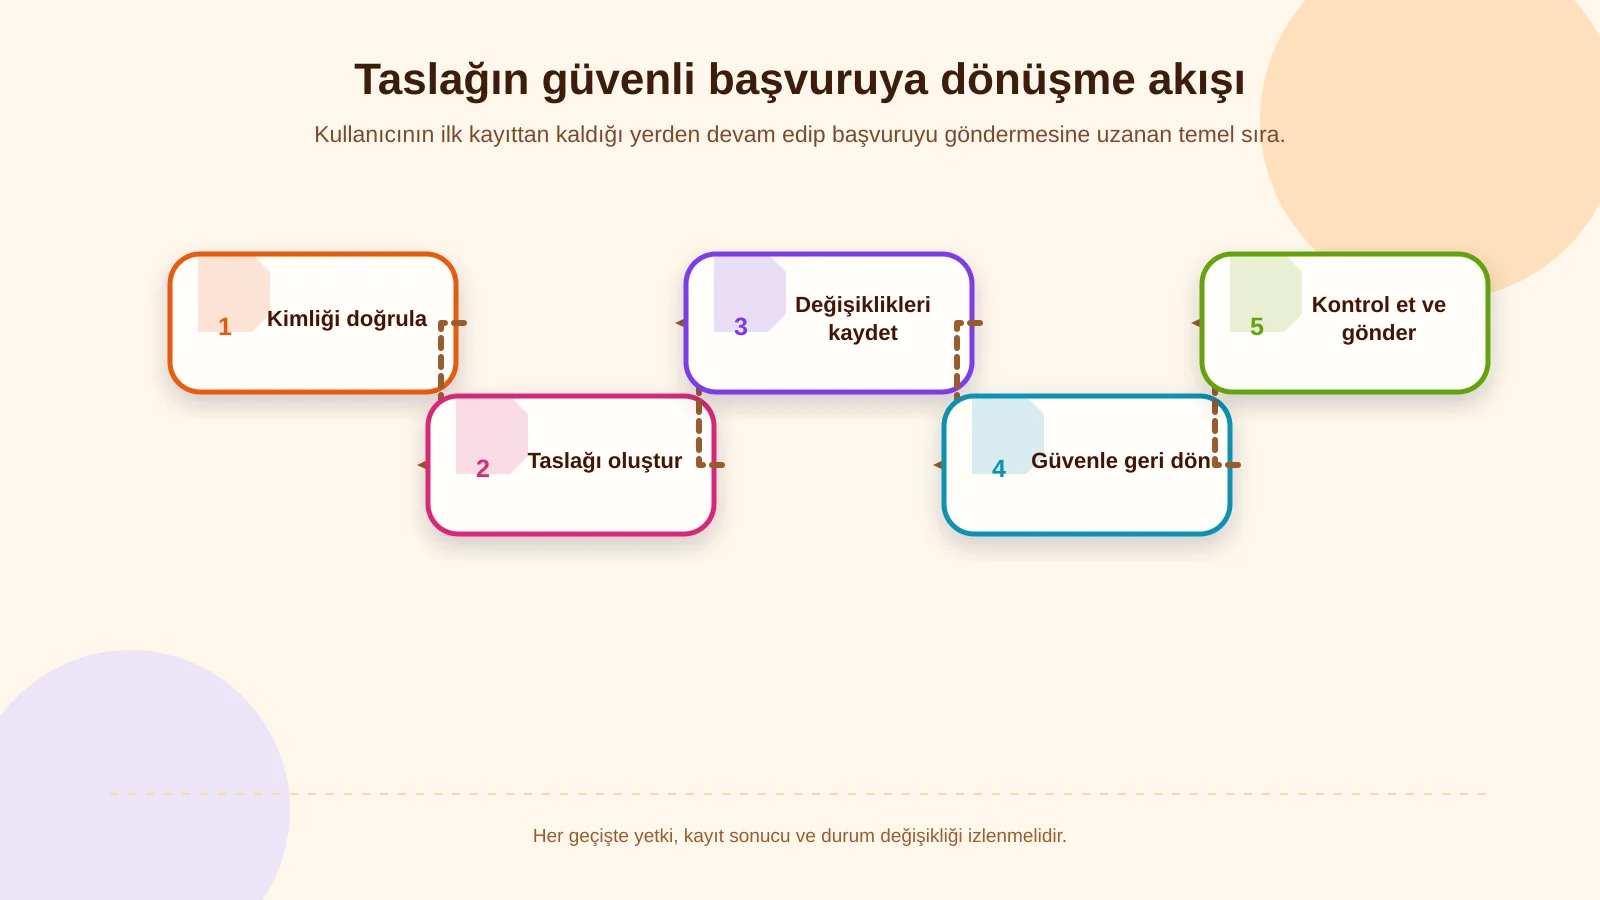
Kullanıcı ilk anlamlı bilgiyi girdikten sonra sistem güvenilir bir taslak kimliği üretmelidir. Hesaplı modelde taslak doğrulanmış kullanıcı hesabına bağlanır. Hesapsız başlangıç gerekiyorsa e-posta veya telefon doğrulamasıyla süreli, tek kullanımlık ve tahmin edilemez bir erişim bağlantısı kullanılabilir. Hassas bir başvuruya yalnızca kolay tahmin edilen başvuru numarasıyla erişim verilmemelidir.
Kaydetme davranışı açık ve öngörülebilir olmalıdır. Adım geçişinde otomatik kayıt, belirli aralıklarla değişiklik kaydı ve görünür “Taslağı kaydet” seçeneği birlikte kullanılabilir. Arayüz son başarılı kayıt zamanını göstermeli; kayıt başarısızsa kullanıcıya verileri kaydedilmiş gibi yanlış güven vermemelidir. Sunucu aynı isteğin tekrarlanması hâlinde mükerrer taslak veya belge oluşturmamalı, çakışan oturumlar için de güncel sürümü koruyan bir politika uygulamalıdır.
Geri dönüşte kullanıcı, tamamladığı adımların durumu ve sıradaki işiyle karşılanmalıdır. Sistem yalnızca ilk eksik alana yönlendirmek yerine “Kimlik bilgileri tamamlandı, mali belge eksik, sözleşme onayı bekliyor” gibi anlaşılır bir ilerleme özeti sunmalıdır. Süre dolmak üzereyse tarih ve bunun başvuru üzerindeki sonucu açıkça belirtilmelidir.
Adım bazlı doğrulama ile gönderim kontrolü ayrılmalıdır
Taslak kaydederken bütün zorunlu alanları istemek, özelliğin amacını bozar. Kullanıcı henüz edinmediği bilgiyi girmeden ilerlemesini saklayabilmelidir. Buna karşılık yanlış biçimli e-posta, geçersiz tarih veya kabul edilmeyen dosya türü gibi anında düzeltilebilecek sorunlar alan seviyesinde gösterilebilir.
Üç doğrulama katmanı yararlıdır: alan kontrolü, adım tamamlama kontrolü ve nihai gönderim kontrolü. Alan kontrolü biçim ve temel kuralları; adım kontrolü o bölümün gerekli verilerini; nihai kontrol ise bütün başvurunun tutarlılığını, zorunlu belgeleri ve beyanları sınar. Kullanıcı gönderim öncesinde hataların toplu bir özetini görmeli ve her maddeden ilgili alana gidebilmelidir. W3C; uzun formların mantıksal adımlara ayrılmasını, ilerlemenin açıklanmasını, alanların etiketlenmesini ve hataların nasıl düzeltileceğine ilişkin bildirim verilmesini önerir. W3C erişilebilir form rehberi bu kararlar için uygulanabilir bir çerçeve sunar.
| Katman | Ne zaman? | Neyi kontrol eder? | Kullanıcı sonucu |
|---|---|---|---|
| Alan | Giriş sırasında | Biçim ve temel kural | Hatanın yanında açıklama |
| Adım | Sonraki adıma geçerken | Bölümün gerekli verileri | Eksikleri tamamlayıp ilerleme |
| Nihai gönderim | Başvuruyu gönderirken | Tüm alan, belge ve beyanlar | Bağlantılı hata özeti |
Belge yükleme deneyimi başvurunun parçasıdır
Belge yükleme sonradan eklenen sıradan bir dosya alanı gibi ele alınmamalıdır. Her belge için kabul edilen biçim, azami boyut, sayfa veya adet sınırı, zorunluluk koşulu ve geçerlilik tarihi açıklanmalıdır. Yükleme ilerlemesi görünür olmalı; bağlantı kesildiğinde bütün form etkilenmeden yeniden deneme yapılabilmelidir. Kullanıcı yüklediği dosyanın adını, durumunu ve mümkünse güvenli önizlemesini görmeli; gönderimden önce dosyayı değiştirebilmelidir.
Sunucu tarafında dosya türü yalnızca uzantıya göre kabul edilmemeli; boyut ve içerik doğrulaması, güvenli dosya adı üretimi, zararlı içerik taraması ve yetkisiz erişimi engelleyen saklama politikaları uygulanmalıdır. OWASP; yüklenen dosyaların izin verilen türlerle sınırlandırılmasını, uygulama tarafından yeniden adlandırılmasını, boyut limitlerini ve mümkünse web kökü dışında saklanmasını önerir. Ayrıntılar OWASP dosya yükleme güvenliği rehberinde incelenebilir.
Güvenli erişim, roller ve veri yaşam döngüsü
Başvuru portalları kimlik, iletişim, finans veya ticari belge gibi hassas veriler işleyebilir. Bu nedenle her kullanıcı yalnızca kendi başvurularını; operasyon çalışanları ise görevleri ve yetkileri kapsamında gereken kayıtları görebilmelidir. En az yetki ilkesi, rol bazlı erişim, güçlü oturum yönetimi, çok faktörlü doğrulama gereksinimi ve yönetici işlemlerinin denetim izi proje riskine göre planlanmalıdır. OWASP’ın kimlik doğrulama rehberi; güvenli parola kurtarma, hassas işlemlerde yeniden doğrulama, çok faktörlü doğrulama ve giriş denemelerini sınırlama gibi kontrolleri açıklar. OWASP Authentication Cheat Sheet teknik kararlar için doğrudan bir başvuru kaynağıdır.
Veri yaşam döngüsü de baştan belirlenmelidir: Taslak kaç gün saklanacak, süre dolunca kullanıcıya ne olacak, silme veya anonimleştirme hangi kurala bağlanacak, gönderilen başvurunun hangi sürümü resmî kayıt sayılacak? Kurumun aydınlatma ve saklama politikaları forma yansıtılmalı; gerekli olmayan veri baştan toplanmamalıdır. Daha geniş bir uygulama çerçevesi için KVKK ve GDPR uyumlu web tasarım rehberi incelenebilir.
Bildirim, süre ve terk yönetimi
Bildirimlerin amacı baskı kurmak değil, kullanıcının sonraki adımı anlamasını sağlamaktır. Taslak oluşturulduğunda güvenli erişim yöntemi, son kayıt zamanı ve varsa tamamlanma tarihi paylaşılabilir. Süre yaklaşırken ölçülü hatırlatmalar; düzeltme istendiğinde hangi bölümün neden açıldığı; gönderim tamamlandığında ise başvuru numarası ve sonraki aşama bildirilmelidir.
E-posta veya SMS içinde hassas form verileri taşınmamalıdır. Bağlantılar süreli olmalı, hesaplı süreçlerde kullanıcı yeniden oturum açmalıdır. Kullanıcının iletişim tercihi ve kurumun hukuki dayanağı dikkate alınmalı; aynı olay için yinelenen mesajları önleyen kayıtlar tutulmalıdır. Operasyon ekibi de gönderilemeyen bildirimleri, süresi yaklaşan taslakları ve uzun süre hareketsiz kalan başvuruları filtreleyebilmelidir.
Operasyon paneli ve entegrasyonlar nasıl kurgulanır?
Kullanıcı tarafı kadar arka ofis deneyimi de önemlidir. Operasyon paneli başvuruları durum, tarih, kanal, sorumlu, eksik belge ve son hareket gibi ölçütlerle filtreleyebilmelidir. Yetkili çalışan düzeltme talebi açabilmeli, yalnızca gerekli adımları yeniden düzenlemeye açmalı ve başvuru geçmişini görebilmelidir. Kritik değişikliklerde eski ve yeni değer, işlemi yapan kişi ve zaman kaydı tutulmalıdır.
CRM, ERP, insan kaynakları, belge yönetimi veya kimlik doğrulama servisleriyle entegrasyon gerekiyorsa sistemlerin veri sahipliği belirlenmelidir. Taslakların her değişiklikte hedef sisteme aktarılması gerekmeyebilir; çoğu senaryoda yalnızca gönderilmiş ve doğrulanmış başvurunun entegrasyon kuyruğuna alınması daha temiz sonuç verir. Aktarım başarısız olduğunda kullanıcıdan başvuruyu yeniden göndermesi istenmemeli; güvenli yeniden deneme, hata kuyruğu ve operasyon uyarısı devreye girmelidir. Bu ihtiyaçlar, kuruma göre şekillenen projeye özel web yazılımı kapsamında veri modeli ve gerçek iş akışıyla birlikte ele alınabilir.
Mobil uyumluluk ve erişilebilirlik hangi ayrıntıları kapsar?
Uzun formlar küçük ekranda yalnızca sütunların daraltılmasıyla kullanılabilir hâle gelmez. Her adım sınırlı ve anlamlı bir görev içermeli; dokunma hedefleri rahat seçilmeli, klavye türleri alana uygun açılmalı ve yüklenen belgenin durumu ekranda görünmelidir. Kullanıcı telefon kamerasından belge ekleyebilmeli ancak düşük bağlantı hızında yükleme ilerlemesini ve hatayı anlayabilmelidir.
İlerleme göstergesi yalnızca renge dayanmamalı; tamamlandı, eksik ve hata durumları metinsel olarak da aktarılmalıdır. Klavye ile kullanım, odak sırası, alan etiketleri, hata bağlantıları, ekran okuyucu duyuruları ve yakınlaştırma test edilmelidir. Koşullu alanlar açıldığında odağın beklenmedik biçimde taşınmaması ve kullanıcının daha önce girdiği verinin sessizce silinmemesi özellikle önemlidir.
Test ve ölçüm planı hangi senaryoları içermelidir?
Yalnızca mutlu yol testi yeterli değildir. Telefonla başlayıp bilgisayarda devam etme, oturum süresinin dolması, ağ kesintisi, aynı taslağın iki sekmede açılması, büyük veya hatalı dosya yüklenmesi, düzeltme talebi sonrasında yeniden gönderim ve entegrasyon hatası test edilmelidir. Farklı rollerin birbirinin kayıtlarına erişemediği ayrıca doğrulanmalıdır.
Ölçümde yalnızca gönderim oranına bakmak yanıltıcı olabilir. Taslak oluşturma oranı, adım bazında terk, geri dönüp tamamlama, ortalama tamamlanma süresi, doğrulama hataları, belge yükleme başarısızlığı, düzeltme talebi oranı ve operasyonun işlem süresi birlikte izlenmelidir. Analitik olaylarında hassas alan değerleri veya belge adları taşınmamalıdır. Bulgular, form metni ve adım sırasından teknik performansa kadar düzenli iyileştirme döngüsüne dönüştürülmelidir.
Uygulama öncesi kontrol listesi
- Kullanıcı rolleri, sahiplik ve ortak düzenleme kuralları tanımlandı mı?
- Taslak, gönderim, düzeltme, onay ve süre sonu durumları açık mı?
- Otomatik kayıt ile manuel kayıt davranışı kullanıcıya doğru aktarılıyor mu?
- Alan, adım ve nihai gönderim doğrulamaları birbirinden ayrıldı mı?
- Belge türü, boyutu, güvenlik taraması ve saklama politikası belirlendi mi?
- Geri dönüş bağlantıları ve oturumlar güvenli, süreli ve iptal edilebilir mi?
- Bildirimler sonraki adımı açıklıyor ve hassas veri içermiyor mu?
- Entegrasyonlarda veri sahipliği, yeniden deneme ve hata yönetimi tanımlı mı?
- Mobil, erişilebilirlik, bağlantı kesintisi ve yetki senaryoları test edildi mi?
- Taslak saklama, silme ve denetim izi süreleri kurum politikasıyla uyumlu mu?
Kaydet ve devam et özellikli portalı işleyişinize göre planlayın
Uzun başvurularda iyi deneyim, kullanıcıya istediği anda ara verme özgürlüğü sunarken kurumun veri kalitesini ve süreç denetimini korur. Bunun için form adımları, taslak kayıt, doğrulama, belge yükleme, roller, süreler, bildirimler ve entegrasyonlar tek bir ürün mimarisi içinde planlanmalıdır. Hazır bir form kalıbı yerine gerçek operasyonu yansıtan yapı, hem tamamlanma olasılığını hem de arka ofis verimliliğini destekler.
Başvuru adımlarınızı, kullanıcı rollerini, belge gereksinimlerini ve mevcut sistem bağlantılarını birlikte analiz ederek markanıza ve gerçek işleyişinize uygun kaydet ve devam et özellikli portalı planlamak için Kumsal Ajans ile iletişime geçin.