


Aydınlatma metni yükleniyor…
Bir satın alma siparişinde yanlış para birimi seçilmesi, üretim emrinde hatalı miktar girilmesi veya finans ekranında ödemenin yanlış cari hesaba bağlanması, küçük bir form hatası gibi başlayıp stok, muhasebe ve sevkiyat süreçlerine yayılabilir. Kritik kurumsal işlemlerde yanlış veri girişini önleyen UX, kullanıcıyı hata yaptıktan sonra uyarmaktan ibaret değildir. Amaç; doğru veriyi seçmeyi kolaylaştırmak, geçersiz kombinasyonları baştan engellemek ve yüksek etkili kararları tamamlanmadan önce güvenli biçimde doğrulamaktır.
Bu nedenle çözüm yalnızca arayüz katmanında aranamaz. Kullanıcı rolleri, iş kuralları, ana veri kaynakları, ERP ve CRM entegrasyonları, yetki limitleri ile istisna süreçleri birlikte tasarlanmalıdır. Etkili bir kurumsal kullanıcı deneyimi, hız ile işlem güvenliği arasında bağlama göre denge kurar: rutin görevleri akıcı hâle getirirken geri döndürülmesi zor işlemlerde bilinçli bir kontrol noktası oluşturur.
Yanlış veri girişi neden yalnızca form doğrulama problemi değildir?
Biçim kontrolü, bir alanın boş bırakılmasını veya metin kutusuna harf yerine sayı yazılmasını engelleyebilir. Fakat girilen değerin iş açısından doğru olduğunu kanıtlamaz. Tarih teknik olarak geçerli olduğu hâlde kapanmış döneme ait olabilir. Ürün kodu sistemde bulunabilir ancak seçilen müşteriye satılamayabilir. İskonto oranı kabul edilen aralıkta kalabilir fakat kullanıcının yetki limitini aşabilir.
OWASP, girdi doğrulamasında hem sözdiziminin hem de değerin işlem bağlamında anlamlı olup olmadığının kontrol edilmesini önerir. Ayrıca tarayıcıdaki denetimlerin kolayca aşılabilmesi nedeniyle aynı kuralların sunucu tarafında da uygulanması gerekir. Bu yaklaşımın ayrıntıları OWASP Input Validation Cheat Sheet içinde açıklanır. Kurumsal yazılım açısından bunun karşılığı, alan doğrulamasını iş kuralı ve yetki doğrulamasıyla tamamlamaktır.
Hatanın kaynağı kullanıcı da olmayabilir. Eski bir ERP kaydı, gecikmiş stok senkronizasyonu, eksik müşteri limiti veya farklı sistemlerde kullanılan uyumsuz birim kodları kullanıcıya yanlış seçenekler sunabilir. Dolayısıyla iyi UX, ekranda görünen verinin kaynağını ve güncelliğini de hesaba katar. Kumsal Ajans’ın projeye özel web yazılımı yaklaşımında ekranlar, gerçek işleyiş, roller ve entegrasyon gereksinimleri etrafında ele alınır.
Hata önleme süreci nasıl tasarlanır?
İlk adım güzel bir form çizmek değil, işlemin riskini anlamaktır. Hangi yanlış değer finansal kayıp, mevzuat sorunu, üretim duruşu veya müşteri memnuniyetsizliği yaratabilir? Hangi karar geri alınabilir, hangisi başka sistemlere anında aktarılır? Bu sorular yanıtlandığında kontrol yoğunluğu her alana eşit dağıtılmak yerine gerçek riske göre belirlenebilir.
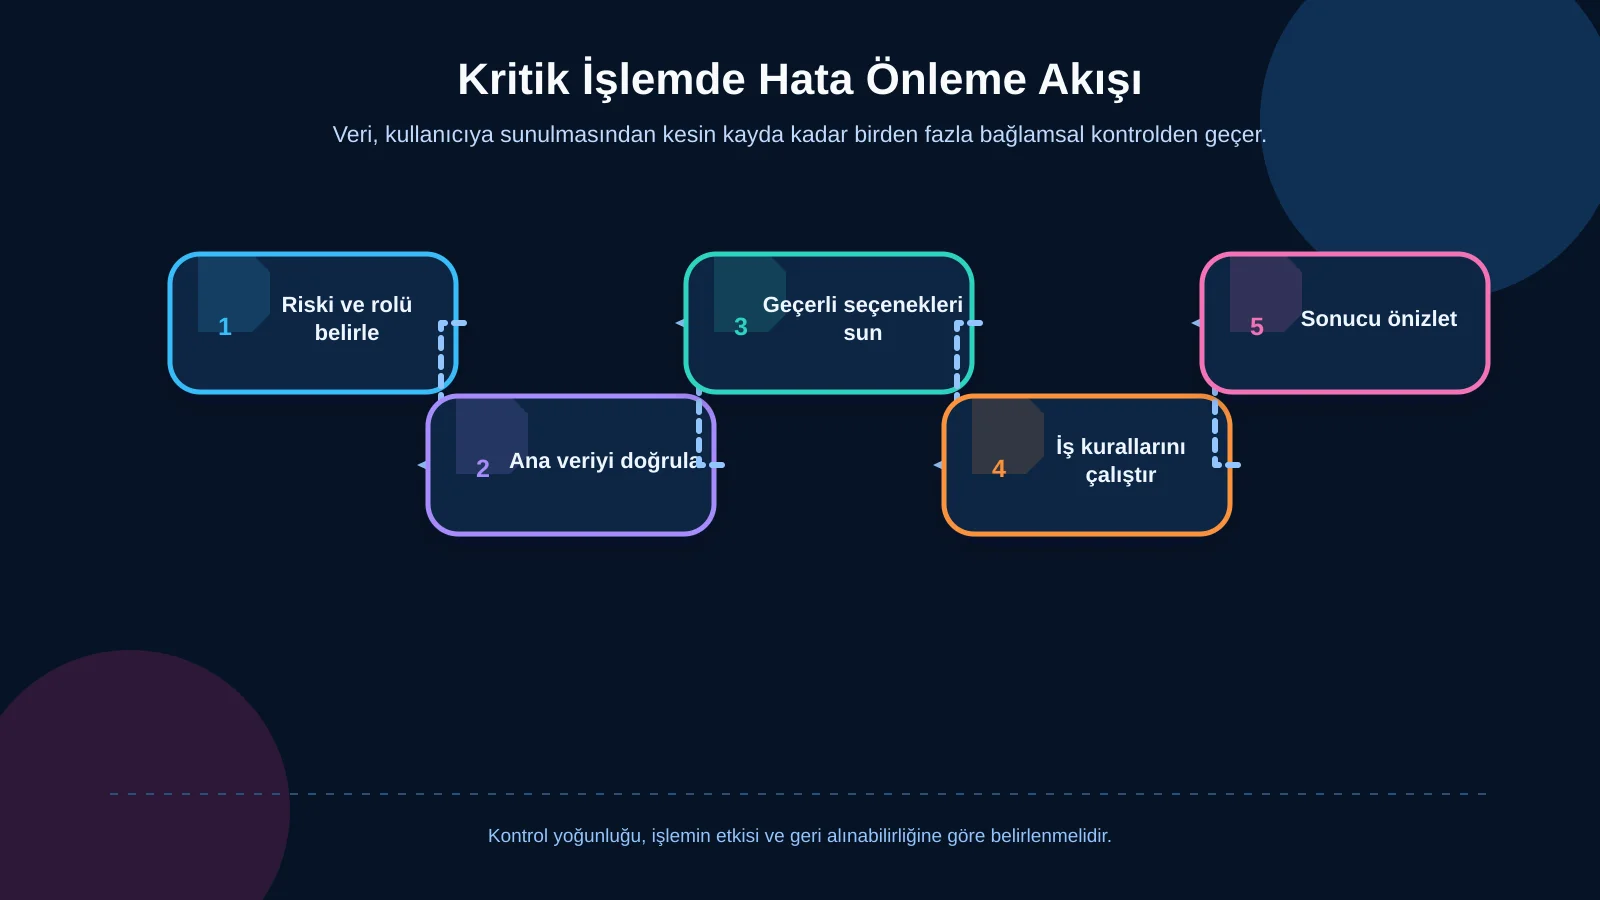
1. İşlemi, rolleri ve hata etkisini haritalayın
İşlemde veriyi kimin oluşturduğu, kimin değiştirdiği ve kimin onayladığı kaydedilmelidir. Satış temsilcisi siparişi açabilir; fiyatı değiştirme yetkisi bölge yöneticisinde, kredi blokajını kaldırma yetkisi finansta olabilir. Aynı ekranın herkese aynı alanları açması hem gereksiz karmaşa hem de operasyonel risk üretir. Rol bazlı görünürlük, düzenleme ve onay hakları ayrı ayrı tanımlanmalıdır.
Her kritik alan için hata etkisi, görülme sıklığı ve geri alınabilirlik değerlendirilmelidir. Düşük etkili bir açıklama alanı ile banka hesabı, teslimat deposu veya üretim reçetesi aynı doğrulama stratejisini gerektirmez. Yüksek riskli alanlarda kaynak gösterimi, ikinci kontrol veya onay gerekirken düşük riskli alanlarda akışın hızını korumak daha doğru olabilir.
2. Doğru veri kaynağını ve iş kuralını belirleyin
Müşteri, ürün, fiyat, stok, cari hesap ve vergi bilgileri için hangi sistemin ana kaynak olduğu açıkça belirlenmelidir. Arayüz, aynı verinin kopyasını elle yazdırmak yerine mümkün olduğunda bu kaynaktan seçim yaptırmalıdır. Entegrasyon geciktiğinde son güncelleme zamanı gösterilmeli; kritik veri doğrulanamıyorsa sistem sessizce eski değerle devam etmemelidir.
Bu yaklaşım özellikle finans, satış, stok, satın alma ve üretimi ortak veri modeli altında birleştiren ERP ve kurumsal kaynak planlama çözümlerinde önemlidir. İş kuralının yalnızca arayüz kodunda değil, ilgili servis veya iş mantığı katmanında merkezi olarak tanımlanması web portalı, mobil uygulama ve yönetim panelinin aynı sonucu üretmesini destekler.
3. Kullanıcıyı doğru seçime yönlendirin
Serbest metin alanları esnek görünür; ancak standart veri beklenen yerlerde yazım farkları ve mükerrer kayıtlar oluşturur. Ürün, depo, para birimi, ödeme koşulu ve vergi tipi gibi alanlarda arama destekli seçimler kullanılmalıdır. Uzun listeler yalnızca alfabetik sıralanmamalı; kullanıcının rolü, müşterisi, lokasyonu ve önceki işlemleriyle ilgili seçenekler öne çıkarılmalıdır.
Bağlama göre varsayılan değerler veri girişini hızlandırabilir, fakat kullanıcıya görünmeden uygulanmamalıdır. Varsayılan depo, teslimat adresi veya vade bilgisi açıkça gösterilmeli ve gerektiğinde değiştirilebilmelidir. Geçmiş seçimi körü körüne tekrar etmek yerine mevcut müşteri, şirket, kanal ve işlem türü birlikte değerlendirilmelidir.
4. İşlem sırasında anlık ve açıklayıcı geri bildirim verin
Kullanıcının formun sonunda uzun bir hata listesiyle karşılaşması yerine düzeltilebilir sorunlar ilgili alanda, uygun anda açıklanmalıdır. Hata mesajı yalnızca “Geçersiz değer” dememeli; neyin yanlış olduğunu ve nasıl düzeltileceğini belirtmelidir. GOV.UK Design System da hata mesajlarının alanın yanında gösterilmesini, somut olmasını ve kullanıcıya düzeltme yönü vermesini önerir. Ayrıntılı örnekler GOV.UK hata mesajı rehberinde bulunabilir.
Anlık kontrol, kullanıcının her tuşunda kırmızı uyarı görmek zorunda olduğu anlamına gelmez. Biçimlendirme yazım sırasında desteklenebilir; kapsamlı iş kuralı kontrolü alan tamamlandığında veya ilgili seçimler yapıldığında çalıştırılabilir. Hata rengi tek başına kullanılmamalı; metin, simge ve programatik ilişkiyle desteklenmelidir. Klavye odağı ve ekran okuyucu bildirimi de erişilebilirlik testlerine dâhil edilmelidir.
5. Kritik sonucu önizletin, onaylatın ve kaydedin
Geri alınması zor işlemlerde genel bir “Emin misiniz?” penceresi yeterli değildir. Onay ekranı kullanıcının karar verebilmesi için kritik sonucu özetlemelidir: müşteri, toplam tutar, para birimi, hesap, depo, teslimat tarihi ve istisna nedenleri gibi. Değiştirilen veya olağan dışı değerlerin görsel olarak ayrıştırılması hatanın fark edilmesini kolaylaştırır.
W3C’nin WCAG 2.2 kapsamındaki hata önleme açıklaması, önemli finansal ve veri işlemlerinde gönderimin geri alınabilmesini, kontrol edilmesini veya tamamlamadan önce gözden geçirilip düzeltilebilmesini temel seçenekler olarak tanımlar. Bu çerçeve WCAG 3.3.4 hata önleme rehberinde yer alır. Kurumsal ürünlerde uygun seçenek işlemin niteliğine göre belirlenmelidir: taslak, kısa iptal süresi, çift onay veya sürümlü geri dönüş.
Kritik alanlarda hangi UX kontrolleri kullanılmalı?
Alan kısıtları kabul edilen veri türünü, uzunluğu, hassasiyeti ve aralığı tanımlamalıdır. Miktar alanı negatif değeri engelleyebilir; IBAN boşlukları okunabilir biçimde gruplanabilir; tarih girişi yerel gösterimle sunulurken sistemde standart biçimde saklanabilir. Ancak otomatik biçimlendirme kullanıcının girdiği değerin anlamını değiştirmemelidir.
Bağımlı seçimler geçersiz kombinasyonları kaynağında azaltır. Şirket seçildiğinde yalnızca o şirkete ait depoların, müşteri seçildiğinde geçerli teslimat adreslerinin, ürün seçildiğinde izin verilen birimlerin sunulması buna örnektir. Bir önceki seçim değiştiğinde bağlı alan sessizce korunmamalı; yeniden doğrulanmalı ve geçersizse kullanıcıya gerekçesiyle bildirilmelidir.
Çapraz alan kontrolleri tek bir değerden çok alanlar arasındaki ilişkiye bakar. Teslim tarihi sipariş tarihinden önce olamaz; indirimli toplam kredi limitini aşamaz; çıkış miktarı kullanılabilir stoktan büyükse istisna akışı gerekir. Sistem yalnızca işlemi durdurmamalı, yetkili kullanıcının gerekçe girerek onaya gönderebileceği kontrollü bir yol da sağlamalıdır.
Yüksek etkili değişikliklerde değer karşılaştırması önemlidir. Eski ve yeni banka hesabı, fiyat, iskonto veya tedarikçi bilgisi yan yana gösterilebilir. Büyük tutarlarda para birimi ve basamak ayrımı belirginleştirilmeli; kopyala-yapıştır sonrasında görünmeyen karakterler veya beklenmeyen ayraçlar normalize edilip yeniden gösterilmelidir.
Rol, onay ve istisna akışları nasıl kurulmalı?
Her hatayı engellemek operasyonu kilitleyebilir; her uyarıyı geçilebilir yapmak ise kontrolü anlamsızlaştırır. Kurallar “engelle”, “uyar”, “gerekçe iste” ve “onaya gönder” gibi farklı sonuçlara ayrılmalıdır. Sonuç; risk seviyesi, kullanıcının rolü, tutar limiti ve işlemin geri alınabilirliğiyle belirlenmelidir.
Örneğin satış temsilcisi standart fiyat aralığında siparişi doğrudan kaydedebilir. Limit üzerindeki iskonto için gerekçe istenir ve yönetici onayı başlatılır. Kredi blokajı ise yalnızca finans rolü tarafından kaldırılabilir. Bu yapı, kurumsal B2B sipariş onay akışlarında yetki, limit ve istisna yönetimi ile birlikte düşünülmelidir.
İstisna ekranı kullanıcıyı çıkmaza sokmamalıdır. Neden işlemin tamamlanamadığını, hangi verinin gerektiğini, talebin kime gideceğini ve tahmini sonraki adımı açıklamalıdır. Onaylayan kişi de yalnızca “Kabul” ve “Reddet” seçeneklerini değil; önceki değerleri, değişiklik nedenini, ilişkili belgeyi ve kural ihlalini görmelidir. Böylece onay gerçek bir karar noktası olur.
| Durum | Sistem davranışı | Kullanıcıya gösterilen | Sonraki adım |
|---|---|---|---|
| Biçim hatası | Engelle | Doğru biçim ve örnek | Alanı düzelt |
| Olağan dışı değer | Uyar | Etki ve mevcut değer | Kontrol ederek sürdür |
| Yetki limiti aşımı | Gerekçe iste | Limit ve aşım miktarı | Onaya gönder |
| Kritik kural ihlali | İşlemi durdur | Neden ve sorumlu rol | Yetkili müdahalesi |
Entegrasyon ve sunucu tarafı kontroller neden zorunludur?
Web veya mobil arayüzde geçerli görünen veri, kayıt anında ERP’de değişmiş olabilir. Stok başka siparişe ayrılabilir, müşteri limiti düşebilir veya dönem kapanabilir. Bu nedenle kritik kurallar son gönderimde sunucu tarafında yeniden çalıştırılmalıdır. Çakışma olduğunda kullanıcıya teknik hata kodu yerine değişen durum ve uygulanabilir seçenekler sunulmalıdır.
Aynı işlemin ağ gecikmesi nedeniyle iki kez gönderilmesi de veri giriş hatası kadar ciddi sonuçlar doğurabilir. Gönderim düğmesinin geçici olarak devre dışı bırakılması yararlıdır fakat tek başına yeterli değildir. API katmanında benzersiz işlem anahtarı, tekrar güvenliği ve tutarlı durum yönetimi bulunmalıdır. Başarılı, bekleyen ve başarısız sonuçlar birbirinden açıkça ayrılmalıdır.
Entegrasyon hataları kullanıcı hatası gibi gösterilmemelidir. ERP yanıt vermiyorsa “Alanı kontrol edin” demek yanlış yönlendirir. Sistem, işlemin kaydedilip kaydedilmediğini; otomatik tekrar denenip denenmeyeceğini ve kullanıcının ne yapması gerektiğini açıklamalıdır. Loglarda teknik ayrıntı tutulurken ekranda hassas veri veya altyapı bilgisi açığa çıkarılmamalıdır.
Hata önleyen UX nasıl ölçülür ve test edilir?
Başarı yalnızca form tamamlama süresiyle ölçülmemelidir. Alan bazlı hata oranı, düzeltme süresi, terk oranı, geçersiz kombinasyon sayısı, istisna talebi, reddedilen onay, mükerrer işlem ve sonradan yapılan düzeltmeler izlenebilir. Çok sık görülen bir hata, kullanıcının dikkatsizliğinden önce alan etiketinin, varsayılan değerin veya iş kuralının yeniden tasarlanması gerektiğini gösterebilir.
Test senaryoları mutlu akışla sınırlı kalmamalıdır. Yetkisiz rol, kapanmış dönem, güncel olmayan stok, eş zamanlı değişiklik, bağlantı kesintisi, çift tıklama, mobil cihaz, klavye kullanımı ve ekran okuyucu davranışı sınanmalıdır. React Native saha veya depo uygulamalarında çevrimdışı oluşturulan verinin yeniden bağlantıda nasıl doğrulanacağı ayrıca ele alınmalıdır.
Canlıya çıkış sonrasında hata kayıtları ürün ekibi, operasyon ve yazılım ekibi tarafından düzenli incelenmelidir. İş kuralı değişikliklerinin sahibi, yürürlük tarihi ve etkilenen kanallar kayıt altında tutulmalıdır. Böylece web portalı, e-ticaret, mobil uygulama ve ERP arasında farklılaşan kontroller zamanla yeni hata kaynaklarına dönüşmez.
Sürdürülebilir işlem güvenliği için uçtan uca tasarım
Kritik kurumsal işlemlerde güçlü UX, kullanıcının önüne daha fazla uyarı koymak değil; yanlış seçeneği azaltan, doğru bağlamı gösteren ve ciddi sonucu tamamlanmadan görünür kılan bir sistem kurmaktır. Alan kısıtları, varsayılan değerler ve anlık doğrulama ancak roller, merkezi iş kuralları, güvenilir veri kaynakları, sunucu kontrolleri ve istisna yönetimiyle birleştiğinde kalıcı fayda üretir.
Kumsal Ajans; kullanıcı deneyimi ve arayüz tasarımını projeye özel web yazılımı, ERP, B2B ve e-ticaret platformları, React Native mobil uygulamalar ile veri ve sistem entegrasyonlarıyla birlikte ele alır. Kritik işlem akışlarınızı, kullanıcı rollerinizi ve entegrasyon gereksinimlerinizi birlikte analiz ederek yanlış veri girişini kaynağında azaltan kurumsal bir yazılım veya portal planlamak için Kumsal Ajans ile iletişime geçin.