

Aydınlatma metni yükleniyor…
Admin paneli, bir web sitesinin ya da dijital ürünün ziyaretçilerden görünmeyen fakat kurum içindeki işleyişi doğrudan etkileyen bölümüdür. Pazarlama ekibi sayfaları günceller, içerik editörleri yayınları hazırlar, satış ekibi talepleri takip eder, müşteri hizmetleri kayıtları inceler, operasyon ekipleri ise siparişlerden entegrasyon hatalarına kadar birçok süreci bu arayüz üzerinden yönetebilir. Dolayısıyla kullanıcı dostu admin paneli tasarımı, yalnızca düzenli görünen ekranlar hazırlamak anlamına gelmez. Amaç, farklı ekiplerin günlük görevlerini daha az hata, daha az belirsizlik ve daha kısa öğrenme süresiyle tamamlayabileceği sürdürülebilir bir yönetim sistemi kurmaktır.
Hazır panel şablonları başlangıçta zaman kazandırabilir; ancak kurumun rolleri, veri yapısı ve onay süreçleri anlaşılmadan seçilen ekranlar kısa sürede karmaşıklaşır. Kullanıcılar ihtiyaç duymadıkları alanlarla karşılaşır, işlemlerin hangi durumda olduğu anlaşılamaz ve kritik bilgiler elektronik tablolar ya da mesajlaşma kanalları üzerinden takip edilmeye başlanır. İyi planlanan özel yönetim paneli ise arayüzü gerçek iş akışının anlaşılır bir yansımasına dönüştürür.
Kullanıcı dostu admin paneli neden önemlidir?
Bir kurumsal web sitesi dış kullanıcıya ne kadar güçlü bir deneyim sunarsa sunsun, içerik ekibi sayfaları güvenle güncelleyemiyorsa sistem sürdürülebilir değildir. Benzer biçimde, e-ticaret müşterisi kolayca sipariş verse bile operasyon ekibi siparişin durumunu, stok bilgisini veya hata nedenini göremiyorsa arka ofiste ciddi bir yük oluşur. Admin panelinin kullanılabilirliği böylece içerik güncelliğini, hizmet hızını, veri kalitesini ve müşteri deneyimini birlikte etkiler.
Kullanıcı dostu yaklaşım, her işlemi tek tıklamaya indirmek değildir. Bazı işlemler kontrol, onay veya ikinci doğrulama gerektirebilir. Esas hedef; kullanıcının nerede olduğunu, hangi işi yaptığını, bir sonraki adımın ne olduğunu ve yaptığı işlemin sonucunu anlayabilmesidir. Özellikle silme, yayınlama, fiyat değiştirme veya siparişi onaylama gibi geri dönüşü zor eylemlerde hız kadar doğruluk da önem taşır.
Kullanıcı dostu admin paneli nasıl tasarlanır?
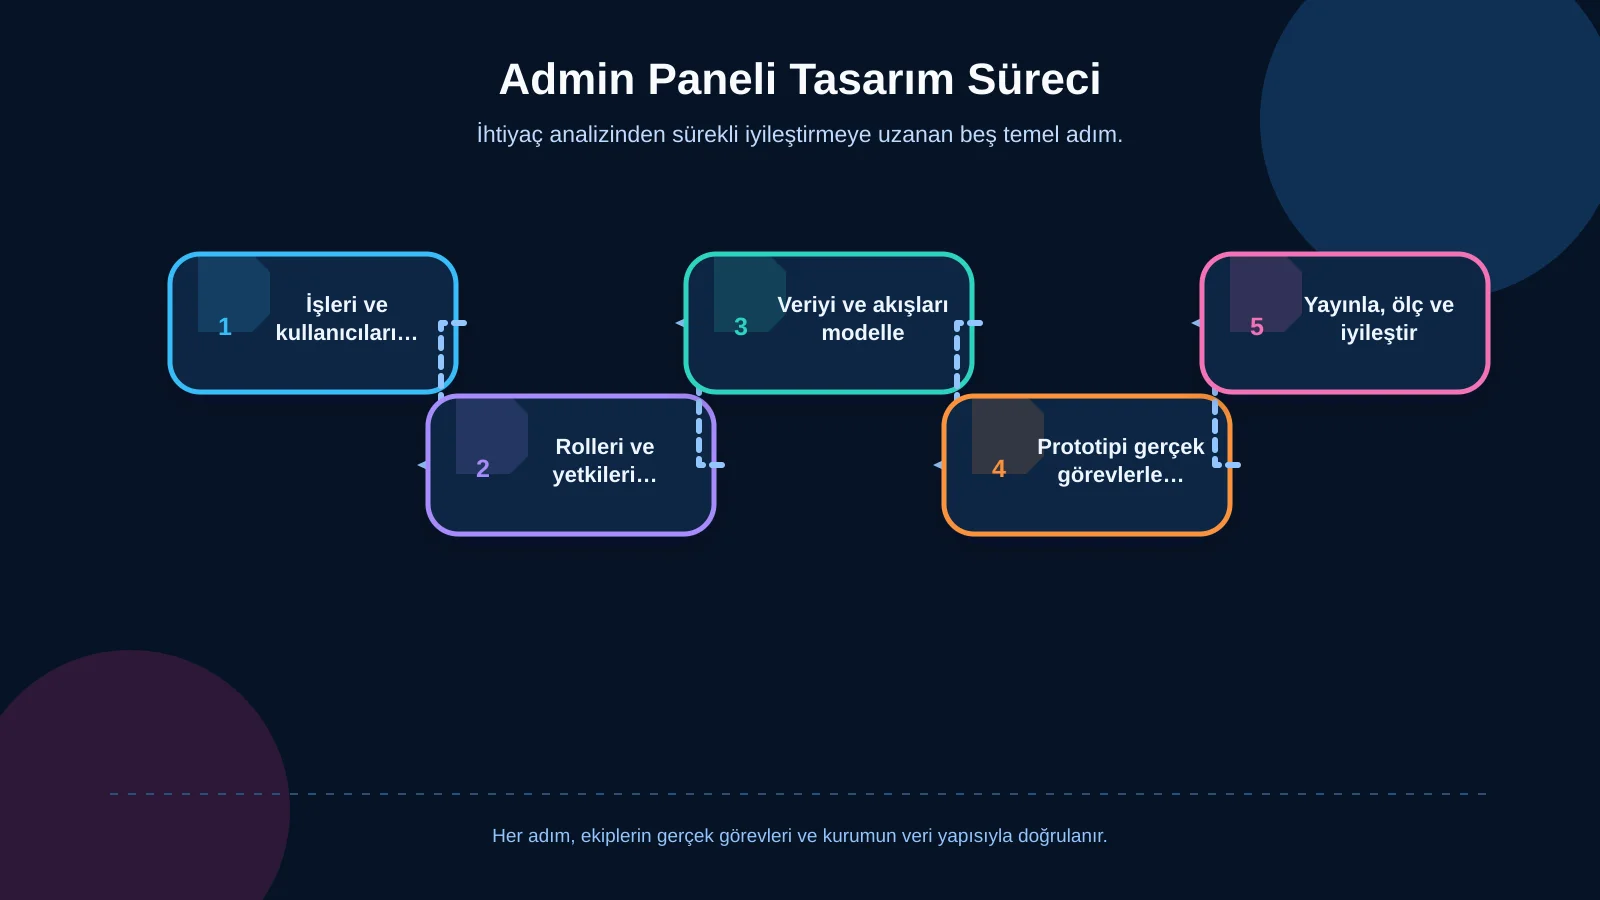
Tasarım süreci ekran çizmekle değil, araştırmayla başlamalıdır. Hangi ekiplerin sistemi kullanacağı, günlük ve dönemsel görevlerin neler olduğu, hangi verinin nereden geldiği ve mevcut süreçte hangi aksaklıkların yaşandığı belirlenir. Kullanıcı görüşmeleri, mevcut ekranların incelenmesi, destek talepleri ve işlem kayıtları bu aşamada değerli girdiler sağlar. “İçerik yönetilecek” gibi geniş bir tanım yerine “editör taslak oluşturur, marka yöneticisi kontrol eder ve yetkili kullanıcı yayına alır” gibi somut görevler yazılmalıdır.
Ardından roller, veri modeli ve durum geçişleri çıkarılır. İçerik türleri, zorunlu alanlar, kategoriler, ilişkiler, sipariş veya talep durumları ve entegrasyon noktaları aynı model üzerinde ele alınır. Öncelikli görevler için kullanıcı akışları ve düşük ayrıntılı prototipler hazırlanır. Prototiplerin gerçek kullanıcılarla denenmesi, yazılım geliştirme başlamadan önce yanlış varsayımları görünür kılar. Geliştirme sonrasında ise kullanılabilirlik, yetki, güvenlik, performans ve entegrasyon testleri tamamlanır; canlı kullanım verileriyle sistem düzenli olarak iyileştirilir.
Bilgi mimarisi gerçek görevleri yansıtmalıdır
Admin paneli menüsü, şirketin organizasyon şemasının veya veritabanındaki tabloların doğrudan kopyası olmamalıdır. Kullanıcılar teknik modül adlarından çok tamamlamak istedikleri işler üzerinden düşünür. “İçerikler”, “Siparişler”, “Müşteri Talepleri” ve “Onay Bekleyenler” gibi açık bölümler; belirsiz kısaltmalardan veya geliştirici terminolojisinden daha kolay anlaşılır. En sık kullanılan görevler görünür olmalı, nadir ayarlar ise ana çalışma alanını kalabalıklaştırmamalıdır.
Liste ekranlarında kullanıcının karar vermesini sağlayacak bilgiler öne çıkarılmalıdır. Bir sipariş listesinde sipariş numarası kadar müşteri, tarih, tutar, ödeme ve sevkiyat durumu da önemli olabilir. Filtreler, sıralama, kaydedilmiş görünümler ve toplu işlemler gerçek kullanım senaryolarına göre belirlenmelidir. Arama özelliği yalnızca tam eşleşmeyle çalışmamalı; kullanıcıların müşteri adı, kayıt numarası veya ilgili referansla arama yapma alışkanlıkları dikkate alınmalıdır.
İçerik yönetiminde açık alanlar ve güvenli yayın akışı
Kurumsal web tasarım projelerinde admin panelinin temel görevlerinden biri içeriği markanın tasarım sistemini bozmadan yönetilebilir kılmaktır. Kullanıcıya sınırsız bir metin editörü vermek esnek görünse de tutarsız başlıklar, hatalı boşluklar ve mobil uyumsuz sayfalar üretebilir. Bunun yerine başlık, özet, kapak görseli, içerik blokları, SEO alanları ve çağrı butonu gibi amacı belli alanlar tanımlanmalıdır. Alan açıklamaları, karakter önerileri, görsel oranları ve önizleme seçeneği editörün doğru karar vermesini kolaylaştırır.
Taslak, incelemede, onaylandı, zamanlandı ve yayında gibi durumlar ekip çalışmasını görünür hâle getirir. Sürüm geçmişi, değişikliği yapan kullanıcı, tarih bilgisi ve gerektiğinde önceki sürüme dönüş imkânı güvenli içerik operasyonu sağlar. Çok dilli yapılarda çeviri durumu ve eksik alanlar açıkça gösterilmeli; ürün verisi farklı kanallara dağıtılıyorsa içerik sahipliği netleştirilmelidir. Bu konu, PIM ve ürün bilgisi yönetimi yaklaşımıyla birlikte değerlendirilebilir.
Form ve veri girişini gereksiz yükten arındırmak
Uzun formlar, admin panellerinin en yaygın sorunlarından biridir. Her alanın neden istendiği, kim tarafından kullanılacağı, nasıl doğrulanacağı ve güncelliğinin nasıl korunacağı sorgulanmalıdır. GOV.UK Service Manual, form tasarımında yalnızca hizmet için gerçekten gerekli soruların sorulmasını ve karmaşık işlemlerin anlaşılır parçalara ayrılmasını önerir. Bu yaklaşım özellikle mobil kullanımda, koşullu alanlarda ve hata sonrası toparlanmada yararlıdır. Ayrıntılı ilkeler GOV.UK form yapılandırma rehberinde incelenebilir.
İlgili alanlar mantıklı gruplara ayrılmalı; zorunlu ve isteğe bağlı bilgiler ayırt edilmelidir. Sistem zaten biliyorsa kullanıcıdan aynı veri yeniden istenmemeli, uygun varsayılanlar sunulmalı ve alan biçimleri giriş sırasında doğrulanmalıdır. Ancak doğrulama mesajı yalnızca “hata oluştu” dememelidir. Sorunun hangi alanda bulunduğunu, nedenini ve kullanıcının nasıl düzeltebileceğini açıklamalıdır. Uzun işlemlerde otomatik taslak kaydı ve işlemden güvenle çıkabilme seçeneği veri kaybı riskini azaltır.
Rol ve yetki kurgusu neden tasarımın parçasıdır?
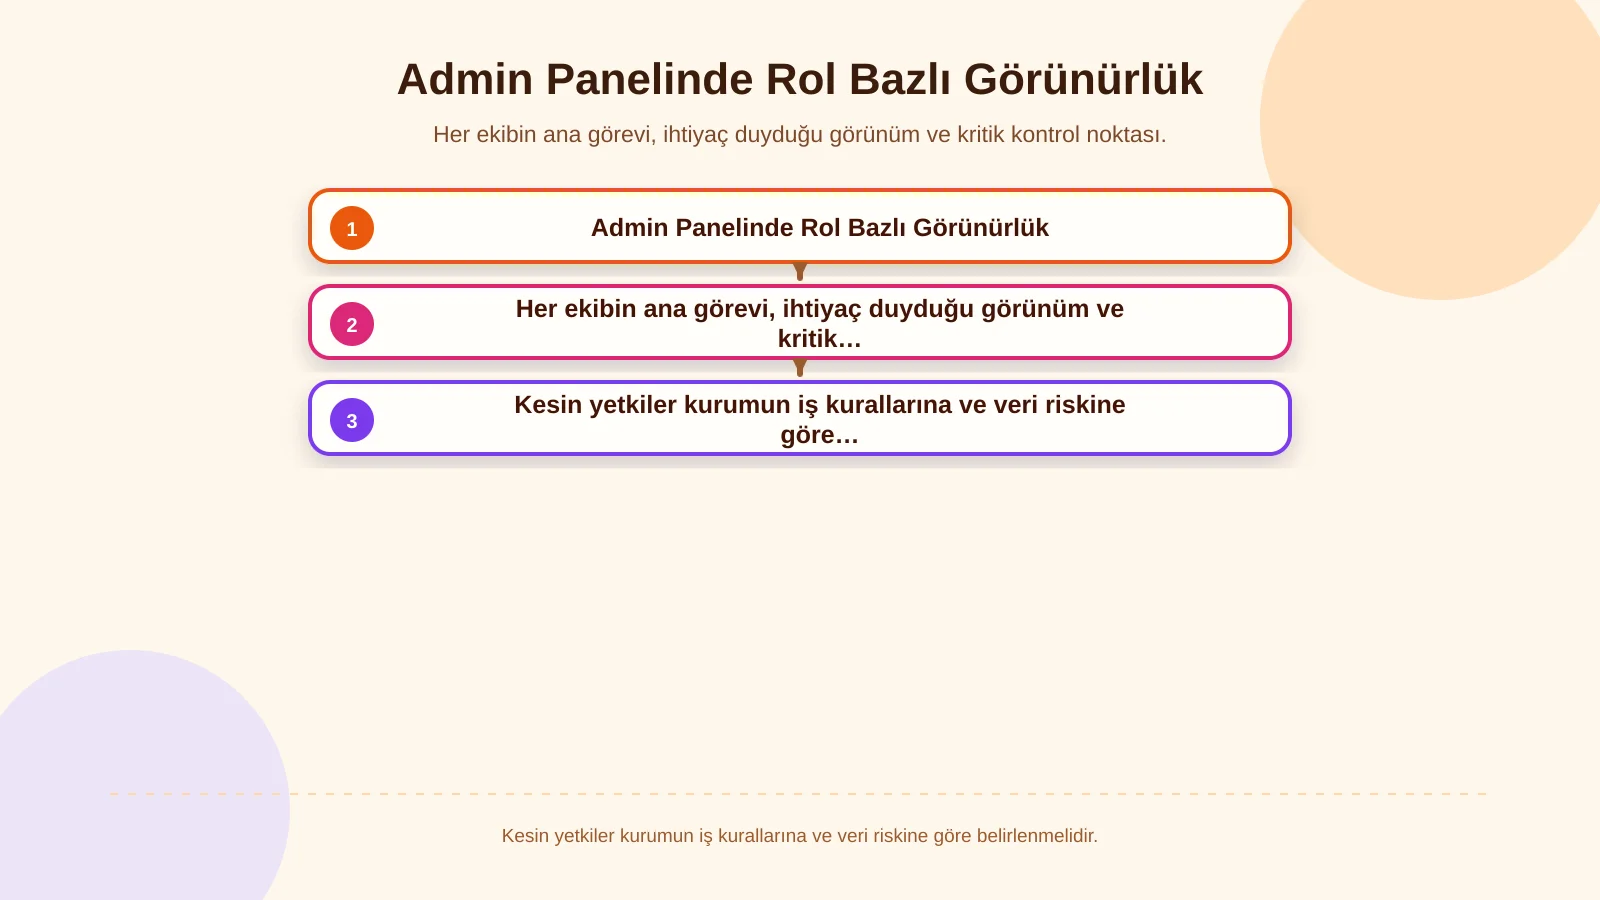
Rol bazlı yetkilendirme yalnızca teknik güvenlik ayarı değildir; kullanıcının karşılaştığı arayüzü de belirler. İçerik editörünün fiyat kurallarını, müşteri hizmetleri çalışanının sistem ayarlarını veya dış ajans kullanıcısının bütün müşteri kayıtlarını görmesi gerekmeyebilir. Her rol için görüntüleme, oluşturma, düzenleme, onaylama, dışa aktarma ve silme yetkileri ayrı değerlendirilmelidir. Böylece ekran kalabalığı azalırken yanlış işlem riski de sınırlanır.
OWASP, kullanıcılara görevleri için gerekli en düşük ayrıcalığın verilmesini, erişimin varsayılan olarak reddedilmesini ve yetkinin her istekte doğrulanmasını önerir. Bu ilkeler yalnızca menü öğelerini gizlemekle uygulanamaz; sunucu tarafında kayıt ve işlem düzeyinde kontrol gerekir. OWASP yetkilendirme rehberi, tasarım ve geliştirme ekipleri için bu konuda ayrıntılı bir çerçeve sunar.
Hassas işlemlerde onay mekanizması, vekâlet, zaman veya tutar limiti ve istisna kuralları gerekebilir. Kullanıcı kimin onayının beklendiğini ve kaydın neden ilerlemediğini görebilmelidir. Yetki değişiklikleri ile kritik eylemler denetim izine kaydedilmeli; ancak kayıtlar kontrolsüz biçimde hassas veri içermemelidir.
| Ekip | Ana görev | Gerekli görünüm | Kritik kontrol |
|---|---|---|---|
| İçerik | Sayfa ve yayın yönetimi | Taslak, önizleme, sürüm | Yayın onayı |
| Satış | Talep ve sipariş takibi | Müşteri, durum, fiyat | Limit ve istisna |
| Müşteri hizmetleri | Talep çözümü | Geçmiş, not, hizmet süresi | Kişisel veri erişimi |
| Operasyon | İş ve entegrasyon takibi | Kuyruk, hata, durum | Tekrar deneme ve kayıt |
Operasyon akışlarında durum, onay ve istisna yönetimi
Operasyon ekranları yalnızca kayıtları listelemekle yetinmemelidir. Her kaydın mevcut durumu, sorumlusu, beklenen sonraki eylemi ve varsa gecikme ya da hata nedeni açık olmalıdır. Sipariş, destek talebi veya içerik yayını için izin verilen durum geçişleri önceden tanımlandığında kullanıcılar süreci rastgele değerlerle ilerletemez. Durum adları teknik sistem mesajları yerine ekiplerin ortak dilini kullanmalıdır.
Standart akış kadar istisnalar da tasarlanmalıdır. ERP yanıt vermediğinde, ödeme eşleşmediğinde, zorunlu belge eksik olduğunda veya onaylayan kişi izinli olduğunda ne olacağı belirlenmelidir. Sistem hatayı görünür bir kuyruğa taşımalı, sorumlu ekibi bilgilendirmeli ve güvenli yeniden deneme imkânı sunmalıdır. Hatanın kaybolduğu veya işlemin sessizce tekrarlandığı yapılar, mükerrer kayıt ve veri tutarsızlığı oluşturabilir.
ERP ve üçüncü taraf entegrasyonları panelde nasıl görünmelidir?
ERP, CRM, ödeme, kargo, pazaryeri veya e-posta servisleriyle kurulan bağlantılar kullanıcıdan tamamen saklanmamalıdır. Teknik ayrıntıların tamamını göstermek gereksizdir; fakat verinin kaynağı, son eşitleme zamanı, aktarım durumu ve kullanıcının atabileceği güvenli adım görünür olmalıdır. Örneğin “başarısız” etiketi yerine hangi siparişin aktarılamadığı, genel hata nedeni ve tekrar denemenin olası sonucu açıklanmalıdır.
Entegrasyon tasarımında kaynak sistemin hangisi olduğu, alan eşleştirmeleri, güncelleme yönü, mükerrer kayıt kuralları ve bağlantı kesildiğinde uygulanacak yöntem belirlenir. Form verisinin satış sürecine aktarılması söz konusuysa web sitesi–CRM entegrasyonu planlama rehberi, hata kuyruğu ve sorumlu atama gibi bağlantılı kararları ayrıntılandırır. Kritik entegrasyonlarda idempotent işlemler, zaman aşımı yönetimi, kontrollü tekrar ve teknik ekip için ayrıntılı kayıtlar planlanmalıdır.
Erişilebilirlik, mobil uyumluluk ve geri bildirim
Admin paneli kurum içi bir araç olsa da erişilebilirlik ilkeleri kapsam dışında bırakılamaz. Klavyeyle gezilebilen kontroller, anlamlı alan etiketleri, görünür odak durumu, yeterli renk karşıtlığı ve yalnızca renge dayanmayan durum işaretleri farklı kullanıcıların sistemi güvenle kullanmasını destekler. W3C’nin WCAG 2.2 standardı, giriş alanlarının etiketlenmesi, hataların metinle açıklanması ve veri değişikliği doğuran önemli işlemlerde kontrol veya onay imkânı gibi uygulanabilir ölçütler içerir.
Mobil uyumluluk da masaüstü ekranı küçültmekten ibaret değildir. Sahada sipariş kontrol eden satış ekibi veya depoda kayıt inceleyen operasyon kullanıcısı için öncelikli bilgiler, dokunma alanları ve tablo davranışı yeniden ele alınmalıdır. İşlem tamamlandığında başarı bildirimi görünmeli; uzun süren görevlerde ilerleme veya bekleme durumu açıklanmalıdır. Kullanıcı bir düğmeye bastıktan sonra sistemin çalışıp çalışmadığını tahmin etmek zorunda kalmamalıdır.
Performans, güvenlik ve test birlikte ele alınmalıdır
Yavaş açılan listeler ve geciken aramalar, iyi tasarlanmış bir arayüzü kullanışsız hâle getirir. Büyük veri kümelerinde sayfalama, sunucu taraflı filtreleme ve kontrollü dışa aktarma yöntemleri planlanmalıdır. Görseller uygun boyutta işlenmeli, ağır raporlar arka planda hazırlanmalı ve kullanıcıya sonuç hazır olduğunda bilgi verilmelidir. Performans hedefleri gerçek veri hacmiyle test edilmelidir.
Güvenlik kapsamında güçlü kimlik doğrulama, oturum yönetimi, hassas işlemlerde yeniden doğrulama, kayıt düzeyinde yetki kontrolleri, güvenli dosya yükleme ve denetim kayıtları değerlendirilir. Fonksiyonel testlerin yanında rol matrisi, başarısız entegrasyon, hatalı veri, eş zamanlı güncelleme ve bağlantı kesintisi senaryoları da sınanmalıdır. Gerçek kullanıcılarla görev bazlı testler yapılarak tamamlanma oranı, süre, hata ve yardım ihtiyacı gözlemlenebilir.
Başarı hangi ölçütlerle değerlendirilir?
Admin panelinin başarısı ekran sayısı veya özellik miktarıyla değil, iş sonuçlarıyla ölçülmelidir. Öncelikli görevlerin tamamlanma süresi, hatalı kayıt oranı, onay bekleme süresi, destek talebi sayısı, içerik yayınlama süresi ve entegrasyon hatalarının çözülme zamanı izlenebilir. Yetki kaynaklı engeller ile kullanılmayan özellikler de düzenli olarak değerlendirilmelidir.
Ölçüm kullanıcıları gözetlemek için değil, süreçteki sürtünmeyi bulmak için yapılmalıdır. Analitik bulgular görüşmeler ve destek kayıtlarıyla birlikte yorumlanmalı; tek bir metrik üzerinden acele karar verilmemelidir. Küçük ve düzenli iyileştirmeler, panelin kurumun değişen ihtiyaçlarına uyum sağlamasına yardımcı olur.
Projeye özel admin paneli yaklaşımı
Kullanıcı dostu yönetim sistemi; araştırma, bilgi mimarisi, arayüz tasarımı ve yazılım mimarisinin birlikte geliştirilmesini gerektirir. Kurumsal web sitesinde içerik esnekliği, e-ticarette ürün ve sipariş operasyonu, özel web yazılımında ise kuruma özgü roller ve iş kuralları öne çıkabilir. Bu nedenle doğru çözüm, hazır ekranların çoğaltılmasından değil; kurumun kullanıcılarını, verisini, entegrasyonlarını ve istisnalarını anlamaktan doğar.
Kumsal Ajans; projeye özel web yazılımı ve yönetim paneli çalışmalarını kullanıcı rolleri, gerçek görevler ve teknik gereksinimler etrafında planlar. İçerik modeli, form yapıları, onay akışları, ERP bağlantıları, mobil kullanım, performans, güvenlik ve test süreçleri aynı ürün yaklaşımı içinde ele alınır. İçerik ve operasyon süreçlerinize uygun, ekiplerin kolayca kullanabileceği özel bir admin paneli planlamak için Kumsal Ajans ile iletişime geçin.