


Aydınlatma metni yükleniyor…
İzin taleplerinin e-postayla gönderildiği, masraf fişlerinin farklı klasörlerde tutulduğu ve zimmet bilgilerinin güncelliği belirsiz tablolardan izlendiği bir kurumda sorun yalnızca zaman kaybı değildir. Hangi talebin kimde beklediği, hangi kararın hangi kurala göre verildiği ve güncel kaydın nerede bulunduğu da belirsizleşir. Kurumsal intranet ve dijital İK portalı, bu dağınık işlemleri çalışan, yönetici, İK, finans, operasyon ve bilgi teknolojileri ekiplerinin ortak kullanabildiği merkezi iş akışlarına dönüştürür.
Ancak etkili bir portal, birkaç standart formun aynı ekranda toplanmasından ibaret değildir. Kurumun organizasyon yapısı, yetki sınırları, vekâlet kuralları, istisnaları, belge politikaları ve mevcut sistemleri birlikte değerlendirilmelidir. Bu nedenle projeye özel web yazılımı yaklaşımı, hazır bir ürünün dayattığı modele uyum sağlamaktan farklıdır: portal, kurumun gerçek işleyişini dijital ortamda tutarlı ve denetlenebilir biçimde temsil eder.
Kurumsal intranet ve dijital İK portalı nedir?
Kurumsal intranet; çalışanların duyurulara, belgelere, uygulamalara ve kurum içi hizmetlere yetkileri kapsamında eriştiği kapalı dijital çalışma alanıdır. Dijital İK portalı ise çalışan özlük deneyimiyle bağlantılı talepleri ve operasyonları yönetir. İki yapı birlikte tasarlandığında çalışan tek bir giriş noktasından izin başlatabilir, masraf kaydı oluşturabilir, kendisine atanan ekipmanı görebilir ve taleplerinin durumunu izleyebilir.
Yöneticiler kendilerine yönlendirilen işleri öncelik, süre veya tutara göre değerlendirebilir. İK izin politikalarını, finans masraf kontrollerini, operasyon ekipman hareketlerini yönetebilir. BT ise kullanıcı yaşam döngüsü, erişim yetkileri, entegrasyonlar ve güvenlik kontrolleri üzerinde çalışır. Böylece portal yalnızca çalışanlara sunulan bir arayüz değil; farklı birimlerin aynı süreç ve veri modeli üzerinde buluştuğu kurumsal bir uygulama olur.
Dağınık yöntemler neden sürdürülebilir değildir?
E-posta, elektronik tablo ve basılı form küçük işlem hacimlerinde yeterli görünebilir. Kurum büyüdükçe aynı yöntemler kayıt tekrarına, sürüm karmaşasına ve gecikmelere neden olur. Bir çalışan masraf formunu e-postayla gönderirken yöneticinin yanıtı başka bir zincirde kalabilir; finans ise eki indirip farklı bir dosyada yeniden kaydedebilir. Sonuçta süreç ilerlese bile bütünlüğü olan tek bir kayıt oluşmaz.
Merkezi portal her talebe benzersiz bir kayıt ve durum kazandırır. Talebi açan kişi, geçerli onaycı, karar zamanı, ek belgeler ve sonraki adım aynı yaşam döngüsünde izlenir. Bu yaklaşım, çalışanların sürekli durum sormasını azaltırken süreç sahiplerinin bekleyen işler ile darboğazları görmesine yardımcı olur. Amaç yalnızca formu dijitalleştirmek değil, talebin başlangıcından kapanışına kadar yönetilebilir bir süreç kurmaktır.
İzin, masraf ve zimmet modülleri nasıl kurgulanmalı?
| Modül | Temel veri | Başlıca kontrol | Kapanış |
|---|---|---|---|
| İzin | Tür, tarih, bakiye | Çakışma, hak ediş, belge | Onay ve bakiye aktarımı |
| Masraf | Tutar, kategori, fiş | Limit, politika, maliyet merkezi | Finans kontrolü ve muhasebe |
| Zimmet | Varlık, seri no, çalışan | Teslim, durum, yetki | İade veya devir kaydı |
İzin yönetimi
İzin modülü; izin türü, hak ediş, kullanılabilir bakiye, tarih çakışması, resmî tatil, ekip planı ve gerekli belge gibi kuralları dikkate almalıdır. Çalışan başvuru öncesinde güncel bakiyesini görebilmeli; yönetici talebi ekip takvimiyle birlikte değerlendirebilmelidir. Ücretsiz izin, sağlık izni veya uzun süreli izin gibi türler aynı onay yolunu izlemek zorunda değildir.
Portalın bordro ya da ERP sisteminde tutulan bilgilerle ilişkisi de açıkça tanımlanmalıdır. Hangi sistemin bakiye için ana kaynak olduğu, onaylanan iznin diğer sisteme ne zaman aktarılacağı ve başarısız aktarımın nasıl ele alınacağı belirlenmeden güvenilir bir izin süreci kurulamaz.
Masraf yönetimi
Masraf modülünde tarih, kategori, para birimi, tutar, maliyet merkezi, proje ve belge zorunluluğu gibi alanlar bulunabilir. Ancak asıl değer, bu alanların şirket politikasına göre kontrol edilmesidir. Belgesiz harcama limiti, günlük konaklama sınırı, farklı para birimlerinde kur tarihi veya belirli kategoriler için ek finans onayı açık kurallara bağlanmalıdır.
Çalışan fiş veya faturayı talebe ekleyebilmeli, yönetici iş gerekçesini değerlendirebilmeli, finans ise muhasebeleştirmeden önce belge ve kod kontrollerini tamamlayabilmelidir. Reddedilen ya da düzeltme istenen kaydın eski sürümü kaybolmamalı; değişiklik geçmişi korunmalıdır.
Zimmet yönetimi
Zimmet modülü bilgisayar, telefon, erişim kartı, araç, ekipman veya lisans gibi varlıkların çalışanlarla ilişkisini izler. Varlık kodu, seri numarası, teslim tarihi, durum, teslim belgesi ve iade bilgisi ortak kayıtta tutulabilir. Teslim, değişim, geçici tahsis, arıza ve iade ayrı hareketler olarak ele alınmalıdır.
İşe giriş ve işten ayrılış süreçleri bu modülle ilişkilendirildiğinde eksik teslimler daha görünür hâle gelir. Bununla birlikte portal ile ERP ya da varlık yönetimi sistemi arasında sorumluluk paylaşımı belirlenmelidir. Portal talep ve onayı yönetirken ana varlık envanteri başka bir sistemde tutulabilir.
Çok aşamalı onay akışı nasıl çalışır?
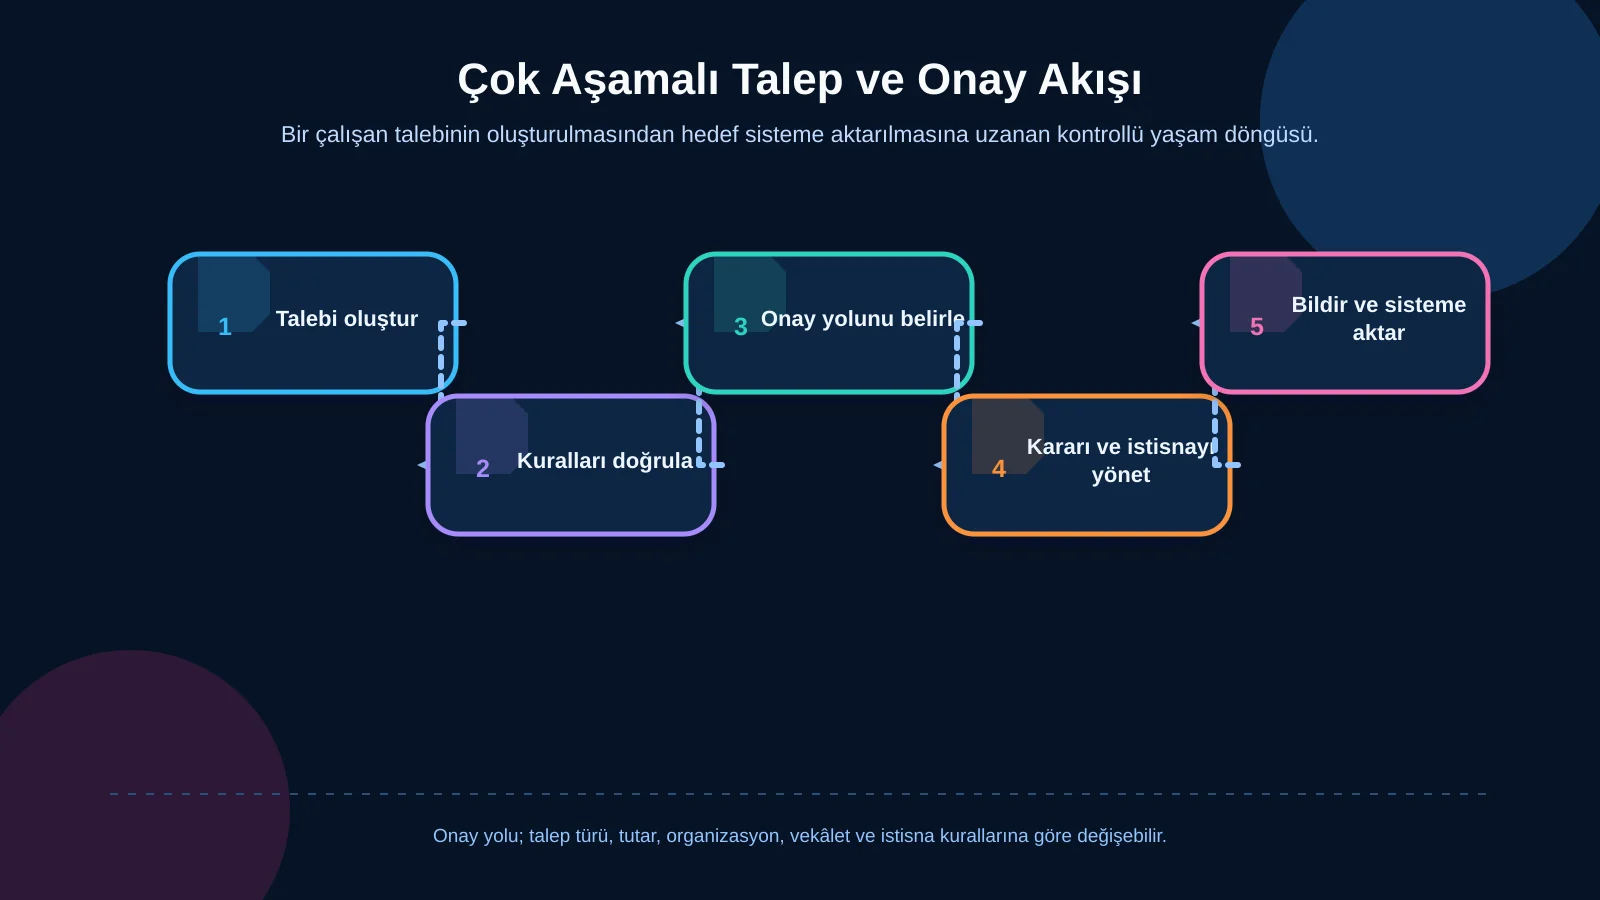
Sağlıklı bir onay akışı, form gönderildikten sonra sırayla birkaç kişiye e-posta atılması değildir. Önce talebin türü ve içeriği doğrulanır; ardından organizasyon, tutar, maliyet merkezi, lokasyon veya proje gibi koşullara göre doğru onay yolu hesaplanır. Yönetici kararı sonrasında gerekirse İK, finans, operasyon ya da üst yönetim adımları devreye girer.
Her talep aynı yolu izlememelidir. Düşük tutarlı bir masraf yalnızca birim yöneticisine giderken limit üzerindeki kayıt finans veya üst yönetim onayı gerektirebilir. Yönetici izinliyse vekil devreye alınabilir; kişi kendi talebini onaylayamamalıdır. İstisna meydana geldiğinde sistem sessizce ilerlemek yerine kaydı yetkili bir inceleme kuyruğuna yönlendirmelidir. Benzer tasarım ilkeleri, B2B siparişlerde yetki, limit ve istisna yönetimi gibi farklı kurumsal süreçlerde de geçerlidir.
Akışın sonunda karar ilgili kullanıcıya bildirilir, gerekli hedef sisteme aktarım yapılır ve işlem kapanır. Bildirim tek başına sürecin kendisi değildir; portal içi görev listesi esas kayıt olmalı, e-posta veya diğer kanallar kullanıcıyı bu kayda yönlendirmelidir.
Rol, yetki ve görevler ayrılığı neden kritiktir?
Yetkilendirme yalnızca “çalışan” ve “yönetici” gibi genel rollerle sınırlandırılmamalıdır. Bir kullanıcının hangi işlemi, hangi veri kümesi ve hangi organizasyon kapsamı üzerinde yapabileceği belirlenmelidir. Bir yönetici kendi ekibinin izinlerini görebilirken başka bir bölümün kayıtlarını görmemeli; finans masraf belgelerine erişirken sağlık izni eklerine erişememelidir.
OWASP yetkilendirme rehberi, kullanıcılara işlerini yapmak için gereken en düşük yetkinin verilmesini ve nesne ya da işlev erişiminin her istekte kontrol edilmesini önerir. Portal tasarımında rol tabanlı yetkiler; şirket, bölüm, lokasyon, kayıt sahibi, tutar ve süreç durumu gibi bağlamsal koşullarla desteklenebilir.
Görevler ayrılığı da süreç modelinin parçası olmalıdır. Talebi oluşturan, onaylayan, muhasebeleştiren ve sistem yetkisini yöneten kişiler gerektiğinde ayrıştırılmalıdır. Rol değişikliği, bölüm transferi ve işten ayrılış gibi olaylarda yetkilerin nasıl güncelleneceği baştan tanımlanmalı; kullanılmayan erişimler periyodik olarak gözden geçirilmelidir.
Belge yönetimi ve denetim izi ne sağlamalı?
İzin raporu, masraf fişi veya zimmet tutanağı yalnızca dosya eki olarak görülmemelidir. Belgenin hangi kayıtla ilişkili olduğu, kim tarafından ne zaman yüklendiği, hangi sürümün geçerli olduğu ve kimlerin erişebildiği izlenmelidir. Dosya türü ve boyutu kontrolleri, zararlı içerik taraması, saklama süresi ve silme kuralları proje kapsamında değerlendirilmelidir.
Denetim izi; kaydı kimin oluşturduğunu, hangi alanı değiştirdiğini, hangi kararı verdiğini ve işlemin sonucunu zaman bilgisiyle kaydetmelidir. NIST SP 800-171 Rev. 3, denetim kayıtlarında olayın türü, zamanı, kaynağı, sonucu ve ilişkili kimlikler gibi unsurların ele alınmasını; kayıtların yetkisiz erişim, değişiklik ve silmeye karşı korunmasını tarif eder.
Her ayrıntıyı sınırsız süreyle kaydetmek doğru yaklaşım değildir. Kayıt kapsamı, saklama süresi, görüntüleme yetkisi ve kişisel veri içeriği kurumun gereksinimleriyle birlikte belirlenmelidir. Denetim izi operasyonel sorun çözme, iç kontrol ve inceleme ihtiyaçlarını desteklemeli; hassas verilerin gereksiz yere çoğalmasına yol açmamalıdır.
ERP ve kurumsal sistem entegrasyonu nasıl planlanır?
Portal; ERP, bordro, insan kaynakları bilgi sistemi, dizin servisi, muhasebe veya varlık yönetimi uygulamalarıyla veri alışverişi yapabilir. İlk soru “hangi sistemlere bağlanacağız?” değil, “hangi verinin ana kaynağı hangi sistemdir?” olmalıdır. Çalışan ve organizasyon bilgisi bir sistemden gelirken masrafın muhasebe kaydı ERP’de, onay yaşam döngüsü portalda tutulabilir.
Alan eşleştirmeleri, kimlik anahtarları, aktarım yönü, zamanlama ve hata senaryoları belgelenmelidir. Entegrasyon başarısız olduğunda kullanıcıya yanıltıcı bir “tamamlandı” durumu gösterilmemeli; kayıt tekrar denenebilir bir hata kuyruğuna alınmalıdır. Çift kayıt oluşturmayı önleyen işlem anahtarları ve mutabakat kontrolleri tasarlanmalıdır. Bu konudaki yaklaşım, web sitesi–CRM entegrasyonu planlama örneğinde açıklanan alan eşleştirme ve hata yönetimi ilkeleriyle benzerlik taşır.
Veri güvenliği ve sürdürülebilir altyapı nasıl ele alınır?
İK portalları kimlik, izin, finansal belge ve varlık bilgisi gibi korunması gereken veriler işler. Bu nedenle güvenlik son aşamada eklenen bir kontrol listesi değil; analiz, mimari ve geliştirme kararlarının parçasıdır. Güvenli oturum yönetimi, güçlü kimlik doğrulama seçenekleri, sunucu tarafında yetki kontrolü, şifreli iletişim, yedekleme, güvenlik güncellemeleri ve kayıt izleme ihtiyaca göre planlanmalıdır.
Kişisel Verileri Koruma Kurumu, veri sorumlusunun hukuka aykırı işlemeyi ve erişimi önlemek, kişisel verilerin muhafazasını sağlamak amacıyla gerekli teknik ve idari tedbirleri alması gerektiğini belirtir. Kurum ayrıca önlemlerin veri sorumlusunun yapısına, faaliyetine ve risklerine uygun olması gerektiğini vurgular. Dolayısıyla portal kapsamı belirlenirken veri envanteri, erişim politikaları, saklama ve imha yaklaşımı ile sorumluluklar birlikte ele alınmalıdır.
Sürdürülebilirlik ise yalnızca kullanılan teknolojiyle ölçülmez. Modüler mimari, belgelenmiş iş kuralları, otomatik testler, izlenebilir entegrasyonlar ve kontrollü sürüm yönetimi yeni izin türleri veya değişen onay limitleri karşısında sistemin yönetilebilir kalmasını sağlar.
Başarılı bir portal projesi hangi aşamalardan geçer?
İlk aşamada mevcut süreçler görüşmeler, örnek formlar ve gerçek senaryolar üzerinden çıkarılır. Normal akış kadar vekâlet, ret, düzeltme, iptal, mükerrer kayıt ve entegrasyon hatası gibi istisnalar da incelenir. Ardından roller, veri alanları, iş kuralları, bildirimler, raporlar ve entegrasyon sınırları ortak bir kapsam dokümanına dönüştürülür.
Öncelikli modüller belirlendikten sonra kullanıcı deneyimi ve teknik mimari birlikte tasarlanır. Çalışanların hızlı talep oluşturması kadar onaycıların bekleyen işleri kolayca ayırt etmesi önemlidir. Geliştirme tamamlandığında yalnızca ideal senaryolar değil, hatalı ve yetkisiz işlemler de test edilir. Pilot kullanım sırasında toplanan geri bildirimlerle süreçler iyileştirilir; yayın sonrasında destek, izleme ve geliştirme sorumlulukları netleştirilir.
Doğru çözüm hazır kalıba değil, gerçek işleyişe dayanır
Kurumsal intranet ve dijital İK portalı; izin, masraf, zimmet ve onay süreçlerini tek yerde göstermekten daha fazlasını yapmalıdır. Doğru tasarlandığında talebi kurallı bir yaşam döngüsüne dönüştürür, sorumluları görünür kılar, belgeleri kayıtla ilişkilendirir ve kurumsal sistemler arasında veri bütünlüğünü destekler.
Kumsal Ajans, iş süreçlerini, kullanıcı rollerini, veri gereksinimlerini ve entegrasyonları birlikte değerlendirerek projeye özel web yazılımları geliştirir. Hazır ve tek tip bir İK ürünü yaklaşımı yerine kurumun mevcut yapısına, güvenlik gereksinimlerine ve gelişim planına uygun bir portal kapsamı oluşturur.
İzin, masraf, zimmet ve onay süreçlerinizi birlikte analiz ederek kurumunuzun gerçek işleyişine uygun intranet ve dijital İK portalının kapsamını planlamak için Kumsal Ajans ile iletişime geçin.