


Aydınlatma metni yükleniyor…
Kurumsal bir mobil uygulamanın başarısı yalnızca iOS ve Android ekranlarının hazırlanmasına bağlı değildir. Uygulamanın gerçek iş süreçlerine bağlanması, farklı kullanıcı rollerini yönetmesi, kurumsal sistemlerle güvenli biçimde veri alışverişi yapması ve yoğun kullanım altında tutarlı bir deneyim sunması gerekir. React Native, iki platform için önemli ölçüde ortak bir kod tabanı oluşturmayı sağlarken bu gereksinimleri tek başına çözmez. Sürdürülebilir sonuç; doğru kapsam, katmanlı mimari, ölçülebilir performans hedefleri ve kontrollü entegrasyon tasarımıyla elde edilir.
Bu nedenle React Native ile kurumsal mobil uygulama geliştirme süreci, “tek kodla iki uygulama” söyleminden daha geniş ele alınmalıdır. Kullanıcının sahada hangi görevi tamamlayacağı, uygulamanın hangi veriyi nereden alacağı, bağlantı kesildiğinde nasıl davranacağı ve kritik işlemlerin nasıl izleneceği daha geliştirme başlamadan belirlenmelidir.
React Native kurumsal projeler için neden tercih edilir?
React Native; iş mantığı, veri erişimi ve kullanıcı arayüzünün önemli bir bölümünü iOS ile Android arasında paylaşmaya imkân verir. Ortak bileşenler ve geliştirme standartları, iki ayrı ürün ekibi arasında oluşabilecek davranış farklılıklarını azaltabilir. Yeni özelliklerin eş zamanlı sunulması ve hata düzeltmelerinin ortak kod üzerinden yürütülmesi de ürün yönetimini kolaylaştırır.
Bununla birlikte ortak kod oranı tek başarı göstergesi değildir. Kamera, konum, bildirim, biyometrik doğrulama, barkod okuyucu veya Bluetooth gibi cihaz özelliklerinde platforma özel geliştirmeler gerekebilir. Tasarım sistemi ortak olsa bile iOS ve Android kullanıcılarının alışkanlıkları farklıdır. Sağlıklı yaklaşım, her şeyi zorla ortaklaştırmak yerine iş mantığını paylaşmak ve platforma özgü deneyimi gerektiği yerde korumaktır.
React Native’in Yeni Mimarisi; JavaScript ile yerel katman arasındaki iletişimi JSI üzerinden ele alır, Fabric oluşturma sistemini ve Turbo Native Modules yaklaşımını kullanır. Ancak yeni mimariye geçmek veya güncel bir sürüm seçmek, uygulamayı kendiliğinden hızlı hâle getirmez. Kütüphane uyumluluğu, ekran yapısı, veri hacmi ve yeniden oluşturma maliyetleri proje özelinde incelenmelidir.
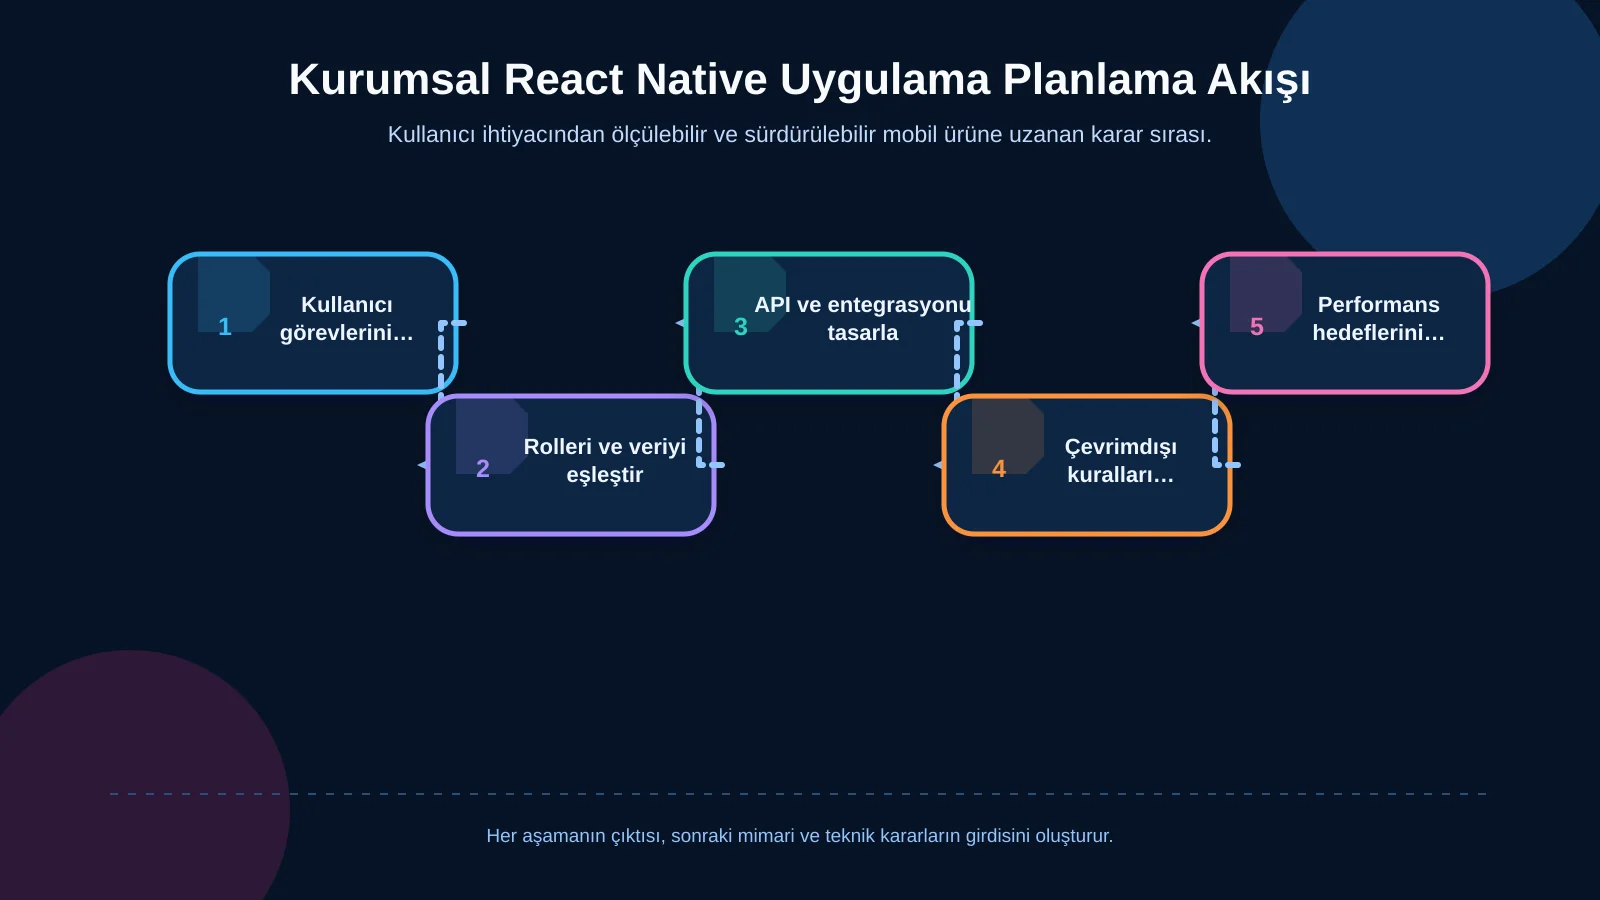
Mimari planlama kullanıcı görevleriyle başlamalıdır
Kurumsal uygulamalarda ekran listesinden önce görev haritası hazırlanmalıdır. Satış temsilcisinin sipariş oluşturması, depo çalışanının seri veya lot okutması, yöneticinin talep onaylaması ya da teknik ekibin servis kaydı kapatması ayrı iş akışlarıdır. Her akış için başlangıç koşulu, gerekli veri, yetki, olası istisnalar ve başarı sonucu tanımlanmalıdır.
Örneğin saha siparişi yalnızca bir form değildir. Güncel müşteri bakiyesi, sözleşmeli fiyat, stok, iskonto yetkisi, teslimat adresi ve ERP kabul durumu aynı sürecin parçaları olabilir. Benzer bir ihtiyacın operasyonel ayrıntıları saha satış mobil uygulaması planlama rehberinde görülebilir. Bu bağımlılıklar erken aşamada belirlenmezse mobil uygulama, arka uç kurallarını tekrar eden ve yönetilmesi zor bir yapıya dönüşür.
Katmanlı ve modüler uygulama yapısı
Sürdürülebilir bir React Native projesinde sunum, iş kuralları, veri erişimi ve platform servisleri birbirinden ayrılmalıdır. Ekran bileşenleri API ayrıntılarını veya ERP alanlarını doğrudan bilmemelidir. Kullanıcı işlemleri tanımlı servislerden geçmeli; ağ, yerel depolama ve cihaz yetenekleri ayrı adaptörlerle yönetilmelidir. Böylece bir API sürümü değiştiğinde bütün ekranların yeniden yazılması gerekmez.
Uygulama büyüdükçe modülleri müşteri, sipariş, stok veya servis kaydı gibi iş alanlarına göre ayırmak yararlıdır. Her modül kendi ekranlarını, doğrulamalarını ve veri erişim kurallarını barındırabilir. Ortak tasarım sistemi, oturum yönetimi, analitik, bildirim ve hata raporlama gibi yatay yetenekler ise merkezi paketler üzerinden sunulabilir. Bu düzen ekiplerin paralel çalışmasını kolaylaştırırken bağımlılıkların görünür kalmasını sağlar.
API katmanı mobil uygulamaya göre tasarlanmalıdır
Mobil istemcinin ERP’ye veya başka bir kurumsal sisteme doğrudan bağlanması güvenlik, performans ve sürüm yönetimi açısından risklidir. Bunun yerine kimlik doğrulama, yetkilendirme, veri dönüştürme, önbellekleme ve entegrasyon hatalarını yöneten projeye özel bir API katmanı kurulmalıdır. Gerektiğinde mobil istemcinin ihtiyaç duyduğu veriyi tek yanıtta hazırlayan bir backend-for-frontend yaklaşımı değerlendirilebilir.
API sözleşmeleri; alan adlarını, zorunlu değerleri, hata kodlarını, sayfalama kurallarını ve sürüm politikasını kapsamalıdır. Uzun süren işlemler için zaman aşımı, yeniden deneme ve işlem durumu sorgulama davranışları belirlenmelidir. Aynı isteğin bağlantı problemi nedeniyle tekrar gönderilmesi siparişi iki kez oluşturmamalıdır. Bu nedenle kritik yazma işlemlerinde tekilleştirme anahtarları ve idempotent işlem tasarımı önem kazanır.
ERP ve kurumsal sistem entegrasyonları nasıl kurulmalı?
ERP, CRM, depo yönetimi, ödeme, kimlik sağlayıcı ve doküman sistemleri farklı veri modellerine ve çalışma hızlarına sahiptir. Mobil uygulama bu sistemlerin teknik sınırlamalarını kullanıcıya doğrudan yansıtmamalıdır. Entegrasyon katmanı veriyi normalize etmeli, yetkili alanları seçmeli ve mobil deneyime uygun yanıtlar üretmelidir.
Her veri için bir kayıt otoritesi tanımlanmalıdır. Ürün ve cari bilgiler ERP’den, kullanıcı profili kimlik sisteminden, mobil taslaklar ise uygulamanın kendi servisinden yönetilebilir. Senkron veya asenkron aktarım kararı da işin niteliğine göre verilmelidir. Fiyat doğrulaması anlık yapılırken geçmiş raporların hazırlanması kuyruk üzerinden sürdürülebilir. Entegrasyon başarısı yalnızca isteğin gönderilmesiyle değil, hedef sistemin işlemi kabul ettiğinin doğrulanmasıyla ölçülmelidir.
Çevrimdışı çalışma ve senkronizasyon mimarisi
Saha, depo ve servis uygulamalarında bağlantı kalitesi sürekli kabul edilemez. Çevrimdışı destek gerekiyorsa bu özellik sonradan eklenen bir önbellek olarak görülmemelidir. Hangi verilerin cihazda tutulacağı, ne kadar süre geçerli sayılacağı, kullanıcı çevrimdışıyken hangi işlemleri yapabileceği ve çakışmaların nasıl çözüleceği baştan tasarlanmalıdır.
Yerel işlemler durum bilgisi, oluşturulma zamanı, kullanıcı ve benzersiz işlem kimliğiyle kuyruğa alınabilir. Bağlantı geldiğinde kuyruk kontrollü biçimde gönderilir; başarısız kayıtlar görünür tutulur ve güvenli biçimde yeniden denenir. Sunucudaki veri bu sırada değişmişse “son yazan kazanır” yaklaşımı her iş için uygun değildir. Stok, fiyat veya onay gibi kritik alanlarda kullanıcıya açıklanabilir bir uzlaştırma akışı gerekir. Depo senaryolarında barkod, seri ve lot yönetimine ilişkin örnek kararlar depo mobil uygulaması rehberinde ayrıntılandırılır.
| Alan | Temel risk | Mimari yaklaşım | Doğrulama |
|---|---|---|---|
| API ve ERP | Sıkı bağımlılık | Sürümlü entegrasyon katmanı | Sözleşme testi |
| Çevrimdışı işlem | Kayıp veya tekrar | Kuyruk ve tekilleştirme | Senkronizasyon testi |
| Yetkilendirme | Yetkisiz veri erişimi | Sunucu tarafı rol kontrolü | Rol senaryoları |
| Performans | Takılma ve geç açılış | Bütçe ve profilleme | Gerçek cihaz ölçümü |
| Yayın kalitesi | Üretim hatası | Kademeli dağıtım | Çökme ve hata takibi |
Kullanıcı rolleri ve mobil veri güvenliği
Kurumsal mobil güvenlik yalnızca giriş ekranından ibaret değildir. Kullanıcı, rol, şirket, şube ve işlem kapsamına göre yetkilendirilmeli; kritik kontroller hem mobil arayüzde hem sunucu tarafında uygulanmalıdır. Cihaz üzerinde tutulan hassas veriler sınırlandırılmalı, erişim belirteçleri güvenli saklama mekanizmalarında korunmalı ve oturum iptali merkezi olarak yönetilebilmelidir.
OWASP Mobile Application Security Verification Standard; depolama, kimlik doğrulama, ağ iletişimi, platform etkileşimi ve kod kalitesi gibi alanlarda mobil güvenlik kontrolleri sunar. Proje için risk temelli bir kontrol seti oluşturulabilir. TLS kullanımı, sertifika ve alan adı doğrulaması, güvenli kayıt politikası, ekran görüntüsü kısıtları ve köklenmiş cihaz yaklaşımı veri hassasiyetine göre değerlendirilmelidir.
Ayrıca mobil uygulama paketine sunucu parolası veya kalıcı gizli anahtar gömülmemelidir. Günlüklerde kişisel veri, erişim belirteci ya da ticari bilgi bırakılmamalıdır. Cihaz kaybı, işten ayrılma ve rol değişikliği gibi yaşam döngüsü olayları için oturum sonlandırma ve cihaz yetkisini kaldırma süreçleri tanımlanmalıdır.
React Native performansı nasıl yönetilir?
Performans, geliştirme tamamlandıktan sonra yapılan tek seferlik bir iyileştirme değildir. Açılış süresi, kritik ekranların hazır olma süresi, liste kaydırma akıcılığı, API yanıtı, bellek kullanımı ve uygulama çökme oranı için hedefler belirlenmelidir. Bu hedefler gerçek cihazlarda, gerçekçi veri hacmiyle ve üretim sürümünde ölçülmelidir.
React Native’in resmî performans rehberi, geliştirme modunun ölçüm için uygun olmadığını ve JavaScript ile UI iş parçacıklarının ayrı değerlendirilmesi gerektiğini vurgular. Kullanıcı bir ekrana dokunduğunda gecikmenin kaynağı API, ağır JavaScript işi, pahalı yeniden oluşturma veya yerel UI işlemi olabilir. Tek bir genel “uygulama yavaş” kaydı yerine ekran ve işlem bazlı ölçüm yapılmalıdır.
Liste, görsel ve durum yönetimi optimizasyonu
Binlerce kaydı aynı anda ekrana taşımak yerine API sayfalaması ve sanallaştırılmış listeler kullanılmalıdır. Satır bileşenleri gereksiz yeniden oluşturmalardan korunmalı, sabit boyutlar mümkünse önceden bildirilmelidir. Arama alanlarında her tuşta ağır sorgu çalıştırmak yerine geciktirme ve istek iptali uygulanabilir. Büyük görseller doğru boyutta sunulmalı, önbellek politikası belirlenmeli ve ekran dışında kalan medya gereksiz yere yüklenmemelidir.
Global durum deposuna her geçici arayüz değerini koymak güncelleme alanını büyütebilir. Sunucu verisi, yerel arayüz durumu ve kalıcı kullanıcı tercihleri farklı yaşam döngülerine sahiptir. Bunları ayrı yönetmek hem hata ayıklamayı hem performans optimizasyonunu kolaylaştırır. Ölçüm sonucu darboğaz görülmeden rastgele memoization uygulamak ise kod karmaşıklığını artırabilir.
Açılış, ağ ve yerel modül maliyeti
Başlangıçta tüm servisleri, ekranları ve verileri yüklemek yerine kullanıcı için gerekli ilk deneyime öncelik verilmelidir. Büyük modüllerin tembel yüklenmesi, gereksiz bağımlılıkların kaldırılması ve ilk API çağrılarının birleştirilmesi açılış süresini iyileştirebilir. Yerel modül kullanılan alanlarda iOS ve Android davranışları ayrı ayrı profillenmelidir. Özellikle kamera, harita, animasyon ve yüksek frekanslı cihaz verileri sentetik tahminlerle değil hedef cihaz sınıflarında test edilmelidir.
Test ve gözlemlenebilirlik üretimin parçasıdır
Kurumsal mobil projede birim testleri iş kurallarını, entegrasyon testleri API sözleşmelerini, uçtan uca testler ise kritik kullanıcı yolculuklarını korur. Her ekranın otomatikleştirilmesi şart değildir; giriş, sipariş gönderme, çevrimdışı kuyruk, onay ve ödeme gibi iş açısından kritik akışlara öncelik verilmelidir. iOS ve Android sürümleri farklı ekran boyutları, işletim sistemi sürümleri ve ağ koşullarıyla doğrulanmalıdır.
Üretimde anonimleştirilmiş hata kayıtları, çökme raporları, API süreleri ve başarısız senkronizasyonlar izlenmelidir. Teknik metrikler iş sonuçlarıyla eşleştirildiğinde sorunların etkisi daha iyi anlaşılır. Örneğin bir servis hatasının kaç siparişi kuyrukta bıraktığı veya belirli sürümde form tamamlama oranının düşüp düşmediği görülebilir. Sürüm kademeli dağıtılmalı ve kritik bir problemde geri alma planı hazır tutulmalıdır.
Sürdürülebilir React Native projesi için karar çerçevesi
Sağlıklı bir proje planı kapsam, mimari ve performansı aynı çerçevede birleştirir. Önce kullanıcı görevleri ve iş sonuçları tanımlanır. Ardından veri kaynakları, roller, entegrasyonlar ve çevrimdışı sınırlar belirlenir. API sözleşmeleri ile güvenlik modeli oluşturulduktan sonra prototip üzerinden en riskli teknik alanlar doğrulanır. Geliştirme boyunca performans bütçeleri ve kalite kontrolleri sürüm kabul kriterlerine bağlanır.
- Her modül için kullanıcı, görev, veri kaynağı ve başarı ölçütünü tanımlayın.
- Mobil istemci ile ERP arasına yönetilebilir ve sürümlenebilir bir API katmanı yerleştirin.
- Çevrimdışı işlemler için kuyruk, tekrar deneme, tekilleştirme ve çakışma kuralları oluşturun.
- Yetkilendirme ve veri güvenliği kontrollerini yalnızca cihaz tarafına bırakmayın.
- Performansı üretim derlemesinde, hedef cihazlarda ve gerçekçi veriyle ölçün.
- Kritik iş akışlarını otomatik testler ve üretim gözlemlenebilirliğiyle koruyun.
Kumsal Ajans, iş fikrini gerçek kullanıcı ihtiyaçları ve teknik gereksinimlerle birlikte ele alarak React Native tabanlı iOS ve Android uygulamaları; projeye özel web yazılım ve API altyapıları; ERP ve kurumsal sistem entegrasyonları geliştirir. Amaç yalnızca çalışan ekranlar üretmek değil, güvenli, ölçülebilir ve ekipler tarafından sürdürülebilir bir mobil ürün oluşturmaktır.
Kurumsal mobil uygulamanızın kapsamını, mimarisini, entegrasyonlarını ve performans hedeflerini Kumsal Ajans ile birlikte planlamak için iletişime geçin.