

Aydınlatma metni yükleniyor…
Kurumsal web siteleri, e-ticaret platformları ve özel web yazılımları yalnızca ziyaretçiye açık sayfalardan ibaret değildir. Yönetim panelleri, API’ler, veritabanları, dosya depoları, üçüncü taraf servisler ve operasyon ekipleri aynı sistemin farklı güven sınırlarını oluşturur. Bu bileşenlerden birindeki zayıflık; görünmeyen hacklink yerleştirme, müşteri verilerinin açığa çıkması, kayıtların değiştirilmesi veya hizmet kesintisi gibi sonuçlar doğurabilir.
Bu nedenle web güvenliği, sunucunun önüne tek bir ürün koymakla tamamlanan bir çalışma değildir. Web Uygulama Güvenlik Duvarı (WAF), güvenli yazılım geliştirme, uygulama-veritabanı izolasyonu, en az yetki, güncel bileşenler, merkezi loglama ve doğrulanmış yedekleme birlikte planlanmalıdır. Amaç mutlak güvenlik sözü vermek değil; saldırı olasılığını azaltmak, gerçekleşen ihlalin yayılmasını sınırlamak ve sistemi kontrollü biçimde işletmeye devam edebilmektir.
Hacklink ve veritabanı enjeksiyonu riski nasıl oluşur?
Hacklink saldırısında saldırgan, ele geçirdiği siteye kendi bağlantılarını yerleştirir. Bağlantılar ziyaretçiye açık bir sayfada görülebileceği gibi tema dosyasına, veritabanındaki içeriğe, JavaScript koduna veya yalnızca arama motoru botlarına sunulan çıktıya da eklenebilir. Amaç çoğunlukla başka alan adlarının arama görünürlüğünü manipüle etmektir; ancak aynı erişim zararlı yönlendirme, kimlik avı ve kalıcılık sağlamak için de kullanılabilir.
Hacklink, tek başına bir zafiyet adı değildir; çoğu zaman başka bir güvenlik açığının sonucudur. Güncellenmemiş içerik yönetim sistemi, savunmasız eklenti, ele geçirilmiş yönetici hesabı, güvensiz dosya yükleme işlevi, sızdırılmış erişim anahtarı veya gereğinden geniş yazma yetkisi saldırgana içerik değiştirme imkânı verebilir. Bu nedenle yalnızca eklenen bağlantıları silmek, giriş yolunu ve kalıcılık mekanizmasını ortadan kaldırmaz.
SQL enjeksiyonunda ise güvenilmeyen kullanıcı girdisi, sorgunun veri bölümü olarak kalmak yerine SQL komutunun anlamını değiştirebilir. Başarılı bir saldırı; kayıtların okunmasına, değiştirilmesine, silinmesine veya yetki kontrollerinin aşılmasına yol açabilir. OWASP SQL Injection Prevention rehberi, dinamik sorguları metin birleştirmeyle kurmamak ve parametreli sorgular kullanmak gerektiğini vurgular. Dolayısıyla WAF’ın isteği durdurması faydalı olsa da temel çözüm, sorgunun güvenli biçimde oluşturulmasıdır.
Katmanlı web güvenlik mimarisi nasıl çalışır?
Katmanlı mimaride her kontrolün belirli bir görevi ve başarısızlık ihtimali vardır. İnternet trafiği önce CDN veya ters proxy üzerinden WAF’a ulaşabilir. WAF’tan geçen istek, yalnızca gerekli portlardan uygulama katmanına aktarılır. Uygulama da veritabanına ayrı bir özel ağ üzerinden, tanımlanmış servis kimliği ve sınırlı yetkiyle bağlanır. Yönetim erişimi ise ziyaretçi trafiğinden ayrılır; güçlü kimlik doğrulama, yetkili ağ veya güvenli erişim geçidi üzerinden sağlanır.
Bu yaklaşımda güven, yalnızca bir bileşenin iç ağda bulunmasına dayanmaz. NIST’in Sıfır Güven Mimarisi rehberi, kullanıcı ve varlıklara ağ konumları nedeniyle örtük güven verilmemesini; kimlik doğrulama ve yetkilendirmenin kaynağa erişimden önce değerlendirilmesini esas alır. Web mimarisine uyarlandığında bu ilke, uygulama sunucusunun dahi veritabanındaki her tabloya veya yönetim işlevine sınırsız erişmemesi anlamına gelir.
Saldırı yüzeyinden kontrollü erişime giden akış
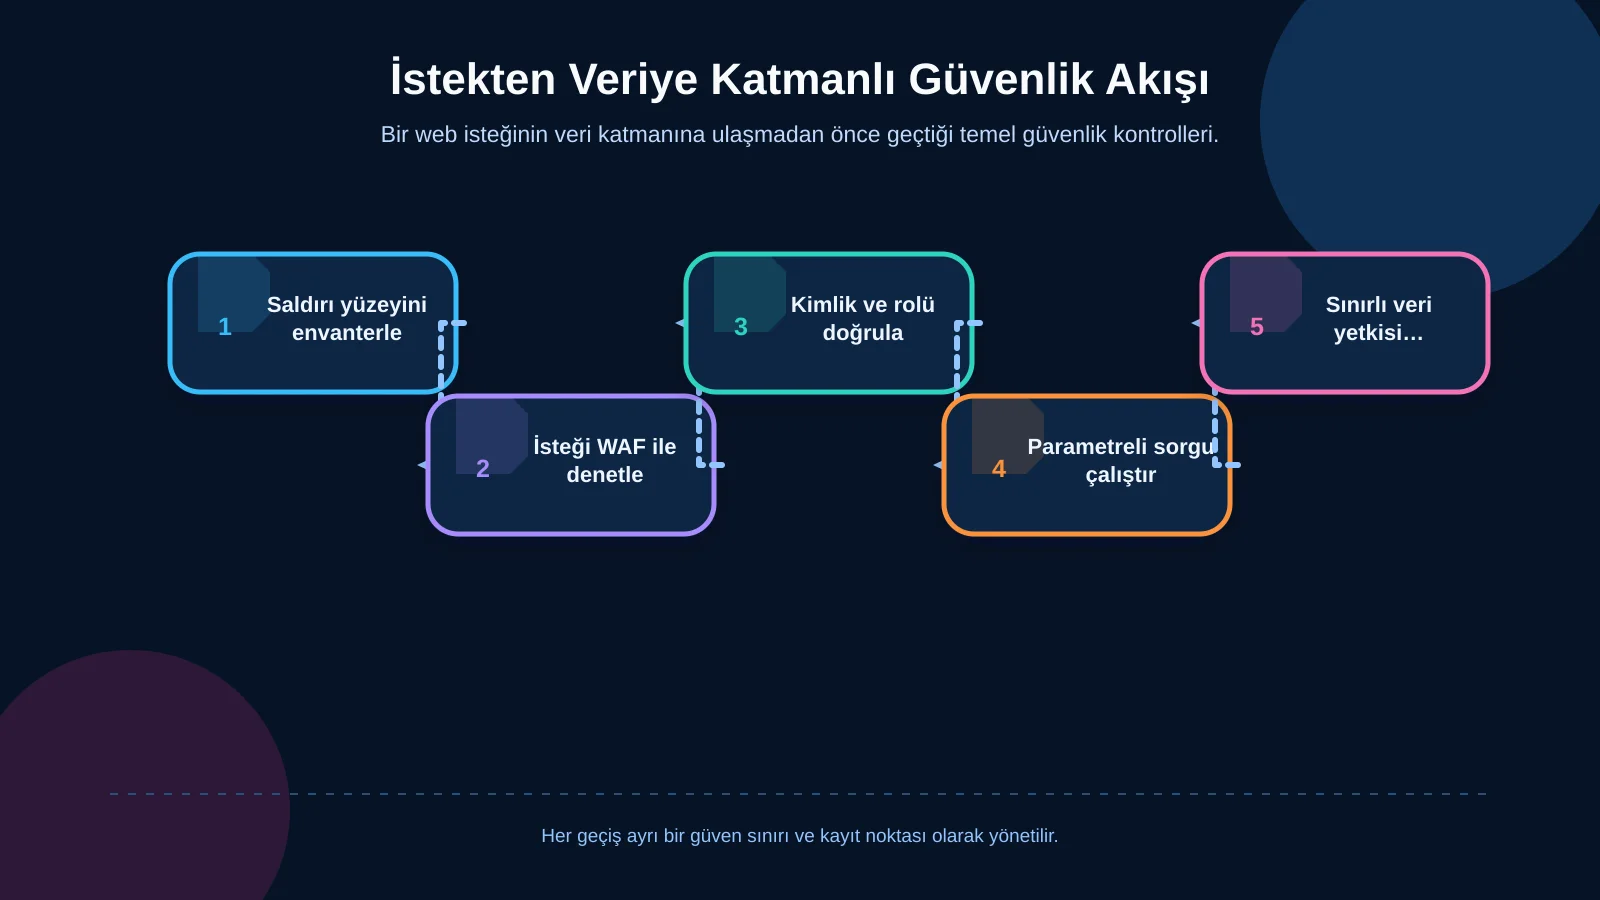
İyi tasarlanmış akış, isteğin sisteme girdiği noktadan veri katmanına kadar her geçişi kontrol eder. İlk aşamada alan adı, alt alan adları, API uçları, yönetim panelleri ve dosya yükleme alanları envantere alınır. Ardından WAF politikası gözlem modunda doğrulanır, uygulama davranışına göre ayarlanır ve kritik kurallar kontrollü şekilde engelleme moduna geçirilir.
Uygulama katmanı, kimlik ve rol kontrolünü kendi iş kurallarına göre yapar. Veri erişim katmanı parametreli sorgular kullanır; veritabanı hesabı yalnızca gereken işlemlere yetkilendirilir. Son aşamada WAF, uygulama, kimlik doğrulama ve veritabanı olayları ortak zaman bilgisiyle merkezi izleme sistemine aktarılır. Böylece tekil bir uyarı yerine olay zinciri görülebilir.
WAF hangi korumayı sağlar, nerede yetersiz kalır?
WAF, HTTP ve HTTPS isteklerini inceleyerek bilinen saldırı kalıplarını, olağan dışı istemci davranışlarını ve belirlenmiş politika ihlallerini tespit edebilir. SQL enjeksiyonu denemeleri, bazı çapraz site betik çalıştırma örnekleri, protokol anomalileri, kötü amaçlı botlar ve istek oranındaki sıra dışı artışlar için engelleme veya alarm üretme kapasitesi sunar. Sanal yama yaklaşımıyla, uygulama düzeltmesi tamamlanana kadar belirli bir isteği geçici olarak sınırlandırmak da mümkündür.
Bununla birlikte WAF; çalınmış geçerli yönetici parolasını, hatalı rol modelini, uygulamanın izin verdiği kötüye kullanımı veya sunucuya başka bir kanaldan eklenen zararlı dosyayı her zaman ayırt edemez. Şifrelenmiş trafiğin incelenebilmesi için TLS sonlandırmasının doğru konumlandırılması, gerçek istemci IP bilgisinin güvenilir başlıklardan alınması ve doğrudan origin erişiminin kapatılması gerekir. Aksi hâlde saldırgan WAF’ı atlayarak uygulama sunucusuna ulaşabilir.
OWASP WAF iyi uygulamalar rehberi de WAF kullanımını planlama, işletme ve uygulama güvenliği süreçleriyle birlikte ele alır. Kural seti güncellenmeyen, yanlış pozitifleri izlenmeyen veya yalnızca varsayılan ayarlarla bırakılan bir WAF zamanla görünürlük kaybı yaratabilir. Bu nedenle kural değişiklikleri sürümlenmeli, istisnalar gerekçelendirilerek süreli tanımlanmalı ve yayınlardan sonra test edilmelidir.
Uygulama ve veritabanı izolasyonu nasıl tasarlanır?
Veritabanının internete doğrudan açık olmaması başlangıç koşuludur; ancak tek başına yeterli değildir. Veritabanı ayrı bir ağ bölümünde tutulmalı ve bağlantılar yalnızca tanımlanmış uygulama servislerinden kabul edilmelidir. Geliştirme, test ve üretim ortamlarının ağları, verileri ve kimlik bilgileri ayrılmalıdır. Geliştiricilerin rutin çalışmalar için üretim veritabanına doğrudan erişmesi yerine denetlenebilir, süreli ve gerekçeli erişim süreçleri kullanılmalıdır.
Her uygulama veya servis için ayrı veritabanı kimliği oluşturmak, ihlal etkisini sınırlar. Salt okunur raporlama işlevi yazma yetkisine; içerik servisi kullanıcı yönetimi tablolarına; web uygulaması ise veritabanı yöneticisi yetkilerine sahip olmamalıdır. Kimlik bilgileri kaynak kodda veya yapılandırma deposunda açık biçimde saklanmamalı; bir gizli bilgi yönetim sistemi üzerinden sunulmalı ve düzenli olarak döndürülmelidir.
Ağ izolasyonu ile rol bazlı yetkilendirme birbirinin alternatifi değildir. Ağ kuralı hangi bileşenin bağlantı kurabileceğini, veritabanı rolü ise bağlantı kurulduğunda hangi işlemleri yapabileceğini sınırlar. Uygulama içindeki kullanıcı rolleri de ayrıca kontrol edilmelidir. Böylece bir yönetim hesabının veya uygulama servisinin ele geçirilmesi, otomatik olarak tüm veri katmanının kontrolü anlamına gelmez.
Kontrol katmanları ve sınırlandırdıkları riskler
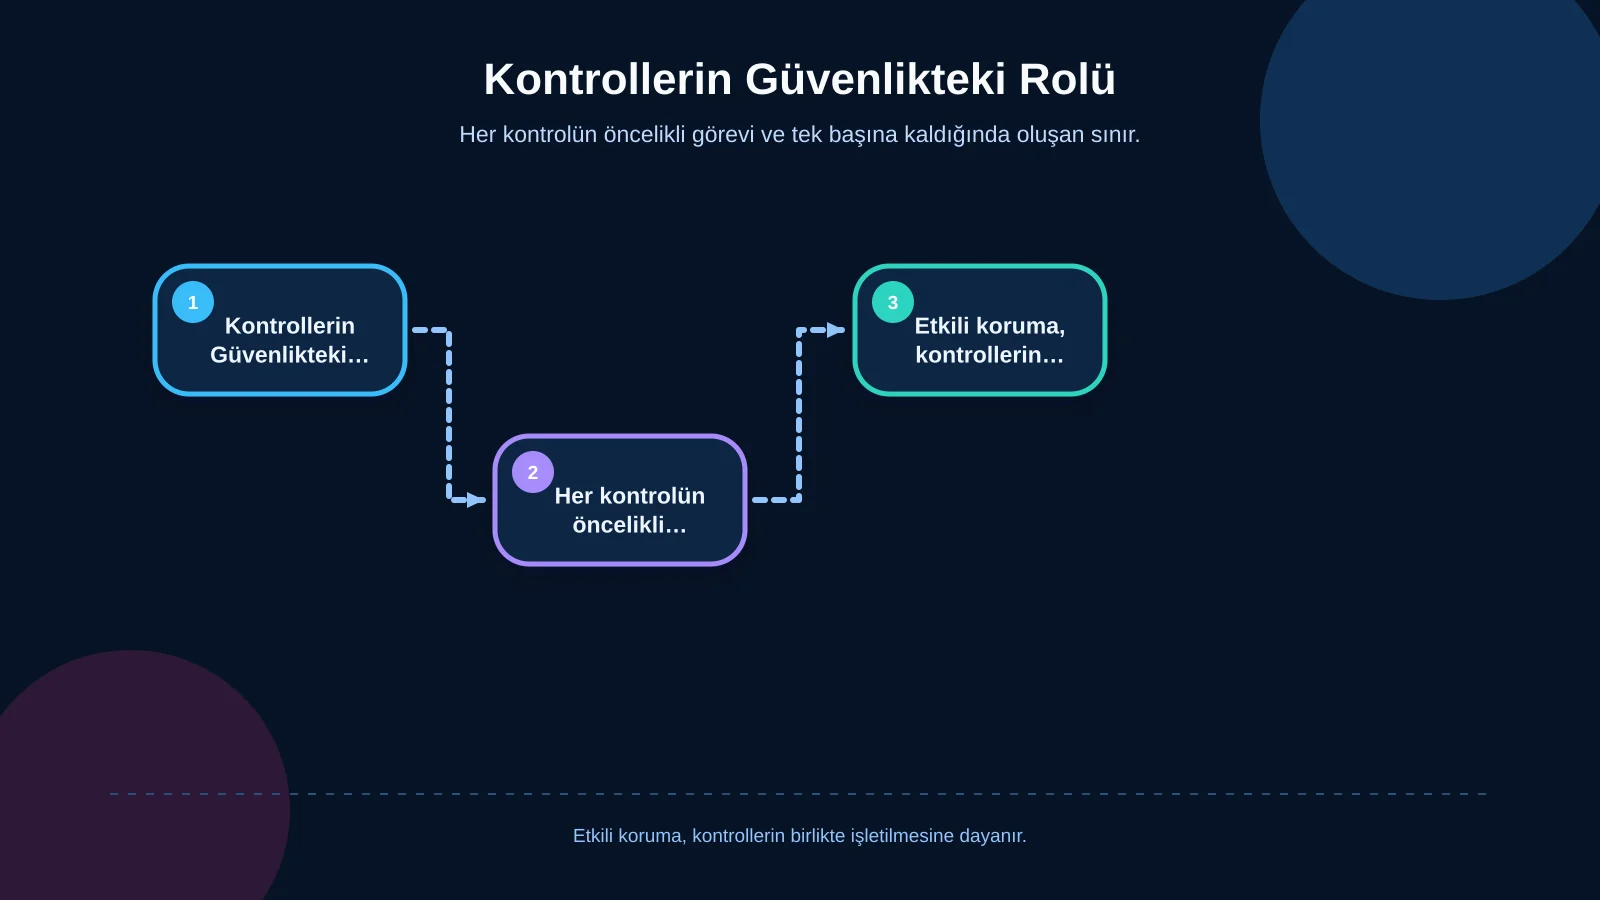
Güvenlik kontrolleri saldırının farklı aşamalarına karşı konumlandırılır. WAF şüpheli isteği girişte karşılar; güvenli kodlama girdinin komuta dönüşmesini önler; en az yetki başarılı istismarın erişebileceği veriyi azaltır; dosya bütünlüğü ve log korelasyonu ise yetkisiz değişikliği görünür kılar. Yedekler de silme veya bozulma sonrasında geri dönüş imkânı sağlar.
Bu kontrollerin her biri için sahip, kapsam ve doğrulama yöntemi belirlenmelidir. Örneğin “WAF var” ifadesi yerine hangi alan adlarının korunduğu, origin erişiminin kapalı olup olmadığı ve kritik kuralların engelleme modunda çalışıp çalışmadığı kayda alınmalıdır. “Yedek alınıyor” yerine geri yükleme testinin tarihi, hedef kurtarma süreleri ve yedeğin üretim kimliklerinden bağımsızlığı izlenmelidir.
| Kontrol | Temel görev | Sınırladığı risk | Tek başına sınırı |
|---|---|---|---|
| WAF | Şüpheli HTTP isteğini filtreler | Bilinen saldırı kalıpları | Kod açığını gidermez |
| Parametreli sorgu | Komut ve veriyi ayırır | SQL enjeksiyonu | Yetki hatasını çözmez |
| Ağ ve rol izolasyonu | Erişimi daraltır | İhlalin yayılması | Güvensiz kodu düzeltmez |
| Log ve bütünlük izleme | Değişikliği görünür kılar | Geç fark edilen hacklink | Aktif saldırıyı her zaman durdurmaz |
| İzole yedek | Geri dönüş sağlar | Veri kaybı ve bozulma | Giriş yolunu kapatmaz |
Güvenli geliştirme SQL enjeksiyonunu kaynağında önler
SQL enjeksiyonuna karşı birincil teknik kontrol parametreli sorgulardır. Sorgunun yapısı ile kullanıcıdan gelen değerler ayrı iletildiğinde girdinin SQL komutunun anlamını değiştirmesi önlenir. ORM kullanmak otomatik güvenlik garantisi vermez; ham sorgular, dinamik sıralama alanları ve filtre üreticileri ayrıca incelenmelidir. Tablo veya kolon adı gibi parametre bağlanamayan seçimlerde izin verilen değerlerin kapalı listesi kullanılmalıdır.
Sunucu tarafı doğrulama; veri tipi, uzunluk, biçim ve iş kuralı kontrollerini kapsamalıdır. Ancak yalnızca tehlikeli karakterleri engellemeye çalışan kara listeler, farklı kodlama ve sözdizimi biçimleriyle aşılabilir. Hata mesajları kullanıcıya sorgu, tablo adı veya bağlantı ayrıntısı göstermemeli; tanı koymaya yarayan ayrıntılar erişimi kontrollü loglarda tutulmalıdır.
Güvenlik gereksinimleri geliştirme başlamadan tanımlanırsa sonradan eklenen yamalara bağımlılık azalır. Kumsal Ajans’ın web ve mobil yazılım yaklaşımı kapsamında projeye özel geliştirme; veri modeli, kullanıcı rolleri, entegrasyonlar ve işletim sorumluluklarıyla birlikte ele alınabilir. Kod incelemesi, bağımlılık taraması, güvenlik testleri ve yayın kontrol listeleri teslimat sürecinin parçası hâline getirilmelidir.
Hacklink belirtileri loglama ve bütünlük kontrolleriyle nasıl yakalanır?
Hacklink vakaları bazen trafik kaybı veya arama motoru uyarısı ortaya çıkana kadar fark edilmeyebilir. Beklenmeyen dış bağlantılar, yeni yönetici hesapları, zamanlanmış görev değişiklikleri, tema veya uygulama dosyalarında yetkisiz düzenlemeler, olağan dışı dosya yüklemeleri ve arama motoruna farklı içerik sunulması incelenmesi gereken işaretlerdir. Yalnızca ana sayfayı görsel olarak kontrol etmek gizlenmiş değişiklikleri yakalamaya yetmez.
Dosya bütünlüğü izleme, kritik dizinlerdeki değişiklikleri yetkili yayınlarla karşılaştırmalıdır. İçerik yönetim sistemi denetim kayıtları; kullanıcı, zaman, kaynak IP, değiştirilen nesne ve işlem sonucunu içermelidir. WAF uyarıları, oturum açma olayları, uygulama hataları ve veritabanı sorgu anomalileri ortak bir izleme katmanında ilişkilendirildiğinde saldırının keşif, erişim ve değişiklik adımları daha erken görülebilir.
Alarm üretmek kadar alarmın kime gideceği de önemlidir. Kritik olaylar için sorumlu ekip, müdahale süresi, delil koruma yöntemi ve iletişim akışı önceden belirlenmelidir. Şüpheli bağlantıyı silmeden önce kapsam analizi yapılmalı; saldırgan hesabı, zararlı dosyalar, kalıcılık mekanizmaları ve etkilenmiş kayıtlar araştırılmalıdır. Aksi takdirde görünür belirti giderilirken saldırgan erişimi devam edebilir.
Yedekleme ve olay müdahalesi mimarinin parçasıdır
Yedekler; veritabanını, kullanıcı tarafından yüklenen dosyaları, kritik yapılandırmaları ve geri dönüş için gereken sürüm bilgisini kapsamalıdır. En az bir kopyanın üretim ortamındaki kimliklerden ve silme yetkilerinden ayrılması, saldırganın canlı sistemle birlikte tüm yedekleri de yok etmesi riskini azaltır. Şifreleme, saklama süresi ve erişim kayıtları veri sınıfına göre belirlenmelidir.
Geri yüklenemeyen yedek, operasyonel olarak koruma sağlamaz. Bu nedenle izole bir ortamda düzenli geri yükleme testleri yapılmalı; veri tutarlılığı, dosya bütünlüğü ve uygulamanın ayağa kalkma süresi ölçülmelidir. Olay müdahale planında WAF’ın geçici sıkılaştırılması, etkilenen servisin izolasyonu, kimlik bilgilerinin döndürülmesi, güvenli sürümün yayımlanması ve kontrollü hizmet dönüşü için karar sahipleri tanımlanmalıdır.
Sürdürülebilir güvenlik yol haritası nasıl oluşturulur?
İlk adım; internetten erişilebilen varlıkların, yazılım sürümlerinin, yönetim yollarının, veri akışlarının ve üçüncü taraf bağımlılıklarının çıkarılmasıdır. Ardından riskler iş etkisine göre önceliklendirilmelidir. İnternete açık veritabanı, paylaşılan yönetici hesabı veya dinamik SQL sorgusu gibi yüksek etkili bulgular; kozmetik yapılandırma iyileştirmelerinden önce ele alınır.
Kısa vadede kritik yamalar, çok faktörlü kimlik doğrulama, WAF görünürlüğü ve yedek doğrulaması sağlanabilir. Orta vadede ağ bölümlendirme, servis kimlikleri, rol bazlı yetki ve merkezi loglama uygulanabilir. Uzun vadede güvenlik testleri geliştirme yaşam döngüsüne bağlanır; ölçümler yönetim raporlarına taşınır ve mimari değiştikçe tehdit modeli güncellenir.
Her kurumun teknoloji yığını, veri hassasiyeti ve operasyon kapasitesi farklıdır. Bu nedenle hazır bir kontrol listesini aynen uygulamak yerine, uygulama ve altyapının gerçek bağımlılıklarına uygun bir mimari kurulmalıdır. Mevcut web altyapınızın saldırı yüzeyini ve izolasyon ihtiyaçlarını değerlendirmek, kapsamınıza uygun güvenlik mimarisi ile geliştirme yol haritası oluşturmak için Kumsal Ajans ile iletişime geçin.