


Aydınlatma metni yükleniyor…
Çok sayıda tedarikçiyle çalışan şirketlerde faaliyet belgesi, kalite sertifikası, sigorta poliçesi, sözleşme, yetki belgesi ve benzeri kayıtlar farklı e-posta kutularına, klasörlere ve tablolara dağılabilir. Hangi belgenin güncel olduğu, yenileme sorumluluğunun kimde bulunduğu veya süresi dolan bir kayıt nedeniyle satın almanın durdurulup durdurulmayacağı kolayca belirsizleşir. Teslimat, kalite ve ticari performans verileri de ayrı sistemlerde tutulduğunda tedarikçi hakkında bütüncül karar vermek zorlaşır.
Tedarikçi portalı; belge toplama, doğrulama, onaylama, yenileme ve performans değerlendirme süreçlerini ortak bir iş akışında birleştirir. Ancak başarılı bir portal yalnızca dosya yüklenen bir ekran değildir. Belge türleri, geçerlilik kuralları, kullanıcı rolleri, puanlama kriterleri, itiraz süreçleri ve kurumsal sistemlerle veri alışverişi birlikte tasarlanmalıdır.
Tedarikçi portalı neden merkezi bir yönetim alanı olmalıdır?
Manuel takipte aynı belgenin birden fazla kopyası oluşabilir; eski sürüm yanlışlıkla geçerli kabul edilebilir veya yenileme e-postası doğru kişiye ulaşmayabilir. Satın alma ekibi ticari ilişkiyi, kalite ekibi sertifikaları ve uygunsuzlukları, finans ekibi mali kayıtları, operasyon ise teslimat sonuçlarını izler. Ortak bir kayıt yapısı bulunmadığında ekipler aynı tedarikçiyi farklı bilgilerle değerlendirir.
Merkezi portal, tedarikçi kartını tek referans noktası haline getirir. Yetkili kullanıcı; geçerli, süresi yaklaşan, reddedilen, eksik ve inceleme bekleyen belgeleri görebilir. Performans sonuçları aynı kartta dönem, kategori, tesis veya sözleşme bazında incelenebilir. Böylece karar yalnızca son e-postaya ya da kişisel hafızaya değil, güncel verilere ve kayıtlı işlem geçmişine dayanır.
Dış paydaşların kurumsal kaynaklara kontrollü erişimi açısından portal, bir extranet yapısı olarak da ele alınabilir. Erişim sınırlarının nasıl tanımlanabileceğini dış paydaş erişimi ve güvenlik rehberinde daha ayrıntılı inceleyebilirsiniz.
Belge geçerliliği yaşam döngüsü nasıl kurulmalıdır?
Belge yönetimi, dosyanın yüklenmesiyle başlayıp arşive kaldırılmasıyla tamamlanan durum tabanlı bir yaşam döngüsü olarak planlanmalıdır. Her belge türü için zorunluluk kapsamı, düzenleyen kurum, başlangıç ve bitiş tarihleri, kabul edilen dosya biçimleri, sorumlu inceleme rolü ve yenileme süresi tanımlanabilir. Bu kurallar tedarikçi kategorisine, hizmet verilen tesise veya satın alınan ürün grubuna göre değişebilir.
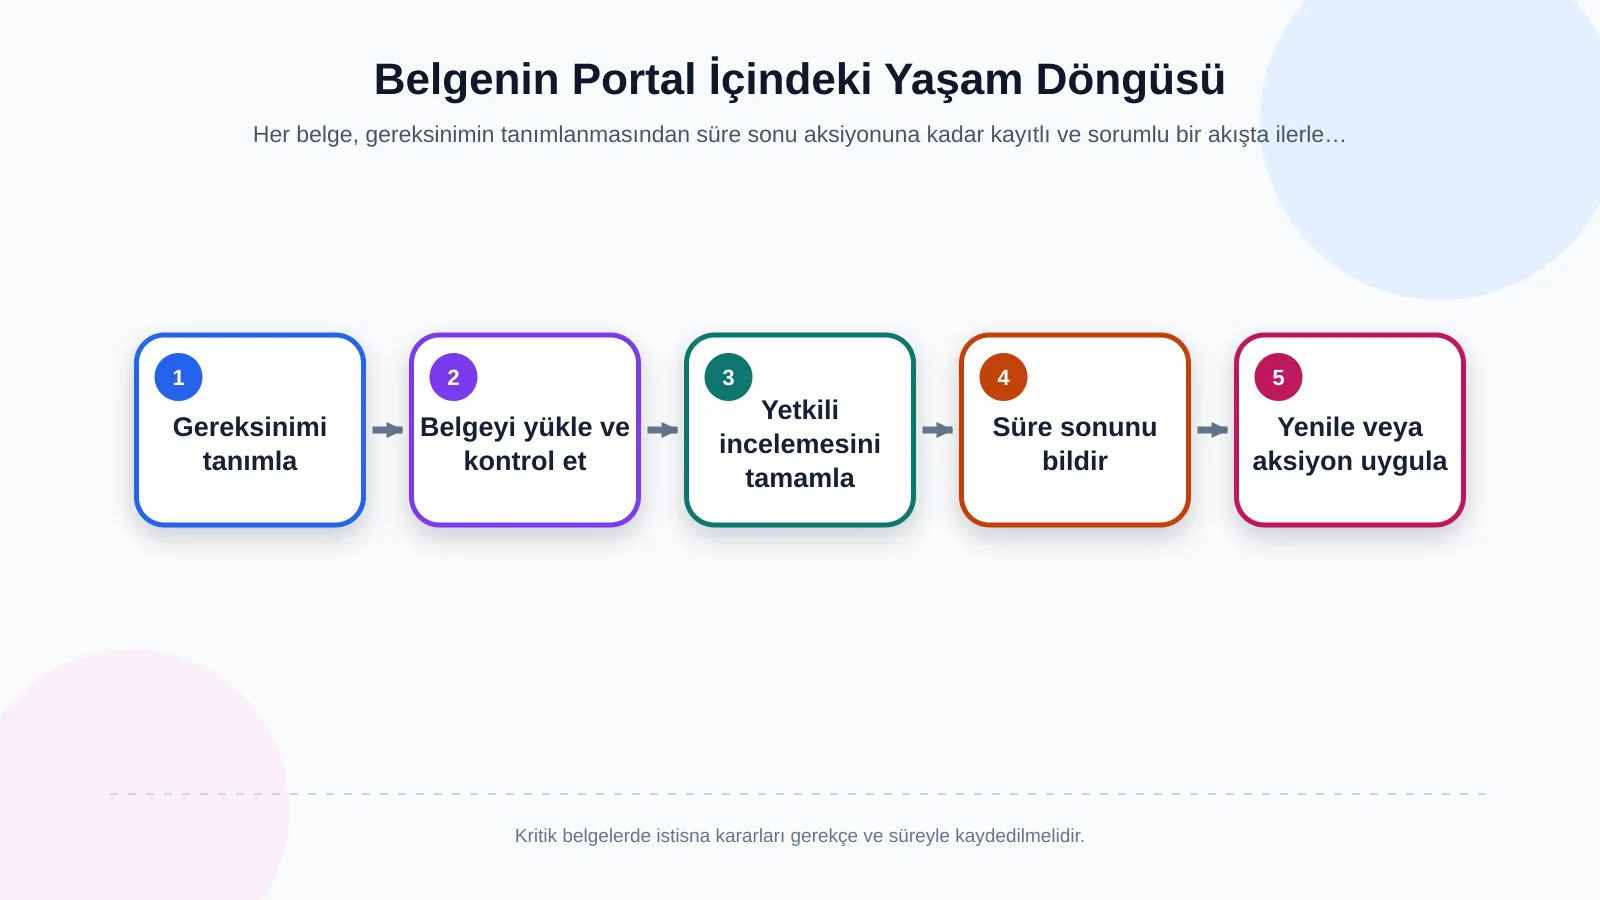
1. Gereksinim ve belge türünün belirlenmesi
İlk adım, bütün tedarikçilerden aynı evrakı istemek değil, risk ve iş ilişkisine göre bir belge matrisi oluşturmaktır. Örneğin lojistik firması için taşıma yetki belgeleri, gıda tedarikçisi için ilgili kalite ve güvenlik kayıtları, sahaya personel gönderen hizmet sağlayıcı için farklı uygunluk belgeleri gerekebilir. Portal, koşullu zorunlulukları açıkça göstermelidir.
2. Yükleme ve otomatik kontroller
Tedarikçi belgeyi yüklerken tür, numara, düzenlenme tarihi ve geçerlilik tarihi gibi alanları girer. Sistem dosya boyutu, biçim, zorunlu alan ve tarih tutarlılığı gibi temel kontrolleri anında yapabilir. Otomatik kontrol, belgenin gerçekliğine ilişkin nihai onay yerine geçmez; hatalı veya eksik başvuruların inceleme kuyruğuna ulaşmadan düzeltilmesini sağlar.
3. Doğrulama ve yetkili onayı
Belge, tanımlanan role göre kalite, satın alma, hukuk veya finans ekibinin kuyruğuna düşer. İnceleyen kişi kabul, düzeltme talebi veya ret kararı verebilir ve gerekçesini kaydeder. Kritik belgelerde hazırlayan ve onaylayan kişinin ayrılması ya da iki aşamalı onay uygulanması düşünülebilir. ISO’nun dışarıdan sağlanan süreçler ve yetkinlikler hakkındaki rehberi, tedarikçiden beklenen niteliklerin belirlenmesi ve iletilmesinin önemini vurgular; yaklaşımın ayrıntıları ISO 9001 Denetim Uygulamaları Grubu dokümanında görülebilir.
4. Süre sonu bildirimi ve yenileme
Onaylanan belgenin bitiş tarihi pasif bir alan olarak kalmamalıdır. Örneğin 60, 30 ve 7 gün önce farklı taraflara bildirim gönderilebilir. İlk uyarı tedarikçiye, sonraki uyarı tedarikçi yöneticisine, kritik eşiğe ulaşan kayıt ise iç süreç sahibine yönlendirilebilir. Yeni belge yüklendiğinde eski dosya silinmemeli; sürüm geçmişiyle arşivlenmeli ve yeni kayıt yeniden onaylanmalıdır.
5. Süre dolumu ve işlem kuralı
Süresi dolan her belge aynı sonucu doğurmaz. Sistem; yalnızca uyarı üretme, yeni sipariş açılmasını engelleme, sevkiyat kabulünü incelemeye alma veya tedarikçiyi geçici olarak pasifleştirme gibi kuralları destekleyebilir. Otomatik aksiyonun etkisi yüksekse yetkili istisna onayı, gerekçe, geçerlilik süresi ve denetim kaydı bulunmalıdır.
Belge durumları ve operasyonel karşılıkları
Kullanıcıların aynı ifadeyi aynı anlamda kullanması için durum sözlüğü hazırlanmalıdır. “Yüklendi” ile “geçerli” aynı şey değildir; yüklenen dosya henüz incelenmemiş olabilir. Benzer biçimde süre sonuna yaklaşan belge hukuken veya operasyonel olarak hâlâ geçerli olsa bile yenileme riski taşır.
- Eksik: Tedarikçi profili için zorunlu belge henüz yüklenmemiştir.
- İncelemede: Dosya yüklenmiş, fakat yetkili onayı tamamlanmamıştır.
- Düzeltme bekliyor: Yanlış alan, okunamayan dosya veya eksik sayfa nedeniyle tedarikçiden işlem beklenir.
- Geçerli: Belge onaylanmış ve tanımlanan tarih aralığındadır.
- Süresi yaklaşıyor: Belge geçerlidir, ancak yenileme bildirim eşiğine girmiştir.
- Süresi doldu: Bitiş tarihi aşılmış ve ilgili iş kuralı devreye girmiştir.
- Reddedildi: Belge uygun bulunmamış, karar ve gerekçe kaydedilmiştir.
Gösterge panellerinde yalnızca toplam dosya sayısı yerine tedarikçi kategorisi, sorumlu ekip, kritik belge türü ve kalan gün gibi filtreler sunulmalıdır. Böylece kullanıcılar genel bir kırmızı sayı görmek yerine hangi kayda müdahale etmeleri gerektiğini anlayabilir.
| Durum | Anlam | Sorumlu | Önerilen aksiyon |
|---|---|---|---|
| Eksik | Zorunlu kayıt yok | Tedarikçi | Belge talebi gönder |
| İncelemede | Onay bekliyor | İç onaylayan | Kuyruğu değerlendir |
| Süresi yaklaşıyor | Yenileme eşiğinde | Tedarikçi yöneticisi | Kademeli uyarı başlat |
| Süresi doldu | Geçerlilik sona erdi | Süreç sahibi | Kuralı veya istisnayı uygula |
| Reddedildi | Uygun bulunmadı | Tedarikçi ve onaylayan | Gerekçeyle düzeltme iste |
Tedarikçi performans değerlendirmesi nasıl tasarlanır?
Performans değerlendirmesi, belgesi tam olan tedarikçiyi otomatik olarak yüksek performanslı kabul etmemelidir. Belge uygunluğu bir yeterlilik koşuludur; teslimat, kalite, maliyet, hizmet ve iş birliği performansı ise ayrı verilerle ölçülür. Kriterlerin tanımı, veri kaynağı, hesaplama dönemi, ağırlığı ve sorumlusu yazılı hale getirilmelidir.
Teslimat performansı
Zamanında teslimat oranı hesaplanırken planlanan tarih, teyit edilen tarih ve fiili kabul tarihi arasından hangisinin esas olduğu belirlenmelidir. Kısmi teslimat, müşteri kaynaklı tarih değişikliği veya mücbir sebep gibi istisnalar ayrıca kodlanmalıdır. Aksi halde aynı olay farklı ekiplerce farklı yorumlanır.
Kalite performansı
Red oranı, uygunsuzluk sayısı, yeniden işleme, iade, hata şiddeti ve düzeltici faaliyet kapanış süresi değerlendirilebilir. Sadece olay adedine bakmak yanıltıcı olabilir; teslim edilen miktar ve hatanın etkisi de hesaba katılmalıdır. Kritik bir uygunsuzluk, çok sayıdaki düşük etkili hatadan farklı ağırlık taşıyabilir.
Ticari ve hizmet göstergeleri
Fiyat rekabetçiliği, teklif yanıt süresi, sözleşme koşullarına uyum, fatura doğruluğu, teknik destek ve iletişim kalitesi işletmenin modeline göre puanlanabilir. Öznel puanlarda değerlendiricinin açıklama girmesi ve mümkünse kanıt ilişkilendirmesi gerekir. Böylece sonuç, kişisel kanaatten denetlenebilir bir değerlendirmeye dönüşür.
Ağırlıklı puan ve karar eşikleri
Toplam puan basit bir ortalama olmak zorunda değildir. Kritik ürün tedarikçisinde kaliteye, lojistik sağlayıcıda teslimata daha yüksek ağırlık verilebilir. Puan formülü sürümlenmeli; dönem ortasında değişiklik yapılırsa eski değerlendirmelerin hangi formülle hesaplandığı korunmalıdır. Eşikler “onaylı”, “gelişim planı gerekli”, “koşullu” veya “askıya alma incelemesi” gibi kararlara bağlanabilir; nihai karar için insan onayı bırakılmalıdır.
Değerlendirme döneminden aksiyon kapanışına süreç
Portalın değeri puan üretmekten çok, puanın ardından ne yapılacağını görünür kılmasında ortaya çıkar. Değerlendirme dönemi açıldığında veri kaynakları kilitlenebilir, sorumlulara görev atanabilir ve eksik veri kontrolleri çalıştırılabilir. Hesaplanan sonuç yetkili ekip tarafından incelendikten sonra tedarikçiyle paylaşılır.
Tedarikçiye sonuçları görme, açıklama ekleme veya belirli süre içinde itiraz etme olanağı tanınabilir. Düşük performans için kök neden, düzeltici faaliyet, sorumlu ve hedef tarih kaydedilir. Bir sonraki dönemde yalnızca yeni puana değil, önceki aksiyonların kapanma durumuna da bakılır. Bu yapı, değerlendirmeyi yılda bir doldurulan formdan sürekli iyileştirme aracına dönüştürür.
Kullanıcı rolleri, güvenlik ve denetim izi
Tedarikçi kullanıcısı yalnızca kendi şirketinin kayıtlarını görmeli; birden fazla tesis veya alt kuruluş varsa kapsam ayrıca sınırlandırılmalıdır. İç kullanıcılar için satın alma uzmanı, kalite değerlendiricisi, finans kontrolörü, hukuk onaylayıcısı, yönetici ve sistem yöneticisi gibi roller tanımlanabilir. Yetki yalnızca ekran bazında değil; görüntüleme, yükleme, değiştirme, onaylama, dışa aktarma ve istisna verme işlemleri düzeyinde ele alınmalıdır.
Belge yükleme, alan değiştirme, onay, ret, puan güncelleme ve yetki değişikliği gibi kritik hareketlerde kullanıcı, zaman, eski değer, yeni değer ve gerekçe kaydedilmelidir. NIST SP 800-53; erişim kontrolü ile denetim ve hesap verebilirliği ayrı kontrol aileleri olarak ele alır. Risk temelli ve özelleştirilebilir kontrol yaklaşımı NIST’in güncel SP 800-53 yayını üzerinden incelenebilir.
Portal kişi adları, iletişim bilgileri ve imza içeren belgeler barındırıyorsa veri envanteri, saklama süresi, erişim sınırları ve imha yaklaşımı kapsamda değerlendirilmelidir. KVKK, veri sorumlusunun hukuka aykırı işlemeyi ve erişimi önlemek, verilerin muhafazasını sağlamak için uygun teknik ve idari tedbirleri alması gerektiğini belirtir. Kurumun veri güvenliğine ilişkin yükümlülükler açıklaması, güvenlik planı hazırlanırken doğrudan başvurulabilecek resmi kaynaktır.
ERP ve kurumsal sistem entegrasyonları
Tedarikçi ana verisi ERP’de tutuluyorsa portalın ikinci ve çelişkili bir ana kayıt üretmemesi gerekir. Tedarikçi kodu, unvan, vergi bilgisi, satın alma kategorisi ve aktiflik durumu için veri sahipliği belirlenmelidir. Portal; sipariş, mal kabul, kalite kontrol, iade veya fatura verilerini entegrasyonla alarak performans göstergelerini besleyebilir. Onay ya da askıya alma sonucu da tanımlanan kurala göre ERP’ye aktarılabilir.
Kurumsal kaynak planlaması ile portal arasındaki bağlantı yalnızca veri taşıma işi değildir. Alan eşleştirme, senkronizasyon sıklığı, hata kuyruğu, yeniden deneme, mükerrer kayıt önleme ve mutabakat ekranları tasarlanmalıdır. Kaynak sistem erişilemediğinde işlemin kaybolmaması ve kullanıcıya yanıltıcı bir başarı mesajı verilmemesi önemlidir.
Raporlama ve yönetim göstergeleri
Raporlar operasyonel müdahaleyi ve yönetim kararını ayrı ayrı desteklemelidir. Operasyon ekranında bugün süresi dolan belgeler, inceleme bekleyen kayıtlar, geciken onaylar ve yaklaşan yenilemeler öne çıkabilir. Yönetim görünümünde ise kategori bazında uygunluk oranı, kritik tedarikçi riski, performans eğilimi, düzeltici faaliyet kapanış süresi ve veri tamlığı izlenebilir.
Her KPI için tanım, kapsam, hesaplama yöntemi, veri kaynağı ve güncellenme zamanı ekranda açıklanmalıdır. Puanın neden düştüğünü göstermeyen bir gösterge karar kalitesini artırmaz. Kullanıcı toplam skordan teslimat satırına, ilgili siparişe ve varsa istisna kaydına inebilmelidir.
Projeye özel tedarikçi portalı nasıl planlanır?
Hazır bir ekran listesinden önce mevcut işleyiş analiz edilmelidir. Hangi tedarikçi gruplarının bulunduğu, belgeyi kimin istediği, kimin doğruladığı, süre dolunca hangi işlemin etkilendiği ve performans kararının kim tarafından verildiği ortaya çıkarılmalıdır. Ardından rol matrisi, belge kataloğu, durum modeli, bildirim senaryoları, puanlama formülleri ve entegrasyon sözleşmeleri hazırlanabilir.
Kumsal Ajans, bu kapsamı kurumun gerçek süreçlerine göre ele alarak projeye özel web yazılımı ve tedarikçi portalı geliştirebilir. Çalışma; kullanıcı deneyimi, güvenli veri altyapısı, rol bazlı yetkilendirme, onay akışları, performans ekranları, raporlama ve gerekli ERP bağlantılarını ortak bir mimaride değerlendirir.
İlk sürümde kritik belge türleri, temel roller ve en güvenilir performans verileriyle başlanabilir. Pilot tedarikçi grubundan alınan geri bildirimle bildirim eşikleri, ekranlar ve istisna kuralları iyileştirildikten sonra kapsam genişletilebilir. Bu yaklaşım, belirsiz iş kurallarını büyük bir geliştirme paketine dönüştürmeden önce sahada doğrulamayı sağlar.
Kontrollü ve izlenebilir tedarikçi yönetimi
Tedarikçi portalı; dosyaları tek klasörde toplamanın ötesinde, belge geçerliliği ile operasyonel performansı aynı karar çerçevesinde görünür kılar. Doğru tasarlandığında eksik ve süresi dolan kayıtlar erken fark edilir, onay sorumlulukları netleşir, değerlendirmeler karşılaştırılabilir hale gelir ve kritik kararların geçmişi korunur.
Tedarikçi belge ve performans sürecinizi birlikte analiz edelim; kullanıcı rolleri, onay akışları, değerlendirme kriterleri ve entegrasyon ihtiyaçlarına uygun portal kapsamını planlayalım. Böylece yalnızca bugünkü takip yükünü azaltan değil, yeni tedarikçi ve süreçlerle sürdürülebilir biçimde büyüyebilen bir yapı oluşturabiliriz.