


Aydınlatma metni yükleniyor…
Bluetooth cihaz bağlantılı bir mobil uygulamada “telefon cihazı görüyor ve bağlanıyor” testi, ürünün çalıştığını göstermek için yeterli değildir. Kullanıcı izin vermediğinde, aynı modelden birden fazla cihaz yakındayken, telefon kilitlendiğinde, uygulama arka plana geçtiğinde veya bağlantı veri aktarımının ortasında koptuğunda ürünün nasıl davranacağı da belirlenmelidir. Bu nedenle Bluetooth mobil uygulama test kapsamı, ilk eşleşmeden başlayıp bağlantının tüm yaşam döngüsünü ve hatadan kurtulma adımlarını içermelidir.
Doğru kapsam; fiziksel cihazın iletişim protokolüne, Bluetooth Classic veya Bluetooth Low Energy kullanımına, desteklenen telefonlara, işletim sistemi sürümlerine ve kritik iş senaryolarına göre değişir. Bu kararlar teklif aşamasında görünür hâle getirilmezse geliştirme tamamlanmış görünse bile saha sorunları, belirsiz kabul koşulları ve ek maliyetler ortaya çıkabilir.
Bluetooth test kapsamı neden ilk eşleşmeyle sınırlı kalmamalı?
Bluetooth bağlantısı tek bir işlem değil; izin alma, tarama, cihazı ayırt etme, bağlantı kurma, servisleri keşfetme, veri okuma veya yazma, bağlantıyı koruma ve gerektiğinde yeniden bağlanma adımlarından oluşan bir durum akışıdır. Her adım farklı bir hata üretebilir. Cihazın taramada görünmesi, doğru servisin bulunduğunu veya gönderilen komutun cihaz tarafından işlendiğini kanıtlamaz.
Test planının başlangıç noktası cihaz protokolüdür. BLE kullanılan bir projede servis ve karakteristik UUID’leri, okuma-yazma özellikleri, bildirimler, veri paketi yapısı, hata kodları, güvenlik yöntemi ve zaman aşımı kuralları dokümante edilmelidir. Bluetooth SIG’nin Bluetooth Low Energy teknik rehberi, BLE mimarisinin fiziksel katmandan ATT, GATT, GAP ve güvenlik katmanlarına uzandığını açıklar. Dolayısıyla uygulama testi yalnızca arayüzü değil, protokol seviyesindeki beklenen davranışı da doğrulamalıdır.
Test edilebilir gereksinimler için “uygulama cihaza bağlanır” yerine koşul, işlem ve beklenen sonuç yazılmalıdır. Örneğin: “Kayıtlı cihaz kapsama alanına döndüğünde uygulama 20 saniye içinde yeniden bağlantı denemesi başlatır; başarılı olursa bekleyen komutun durumunu doğrular, başarısız olursa kullanıcıya tekrar deneme seçeneği gösterir.” Benzer bir yapı, yazılım ihtiyaç dokümanı hazırlama yaklaşımındaki gereksinim ve kabul ölçütleriyle kurulabilir.
Bluetooth bağlantı testi hangi sırayla planlanmalı?
Uçtan uca test akışı, normal senaryoyu ve her geçişteki hata ihtimalini birlikte ele almalıdır. Önce telefonun Bluetooth desteği ve izin durumu kontrol edilir. Ardından doğru cihaz keşfedilir, cihaz kimliği doğrulanır, bağlantı kurulur ve gerekli servislerle karakteristikler bulunur. Veri alışverişi doğrulandıktan sonra kontrollü kopma ve yeniden bağlantı senaryoları çalıştırılır.
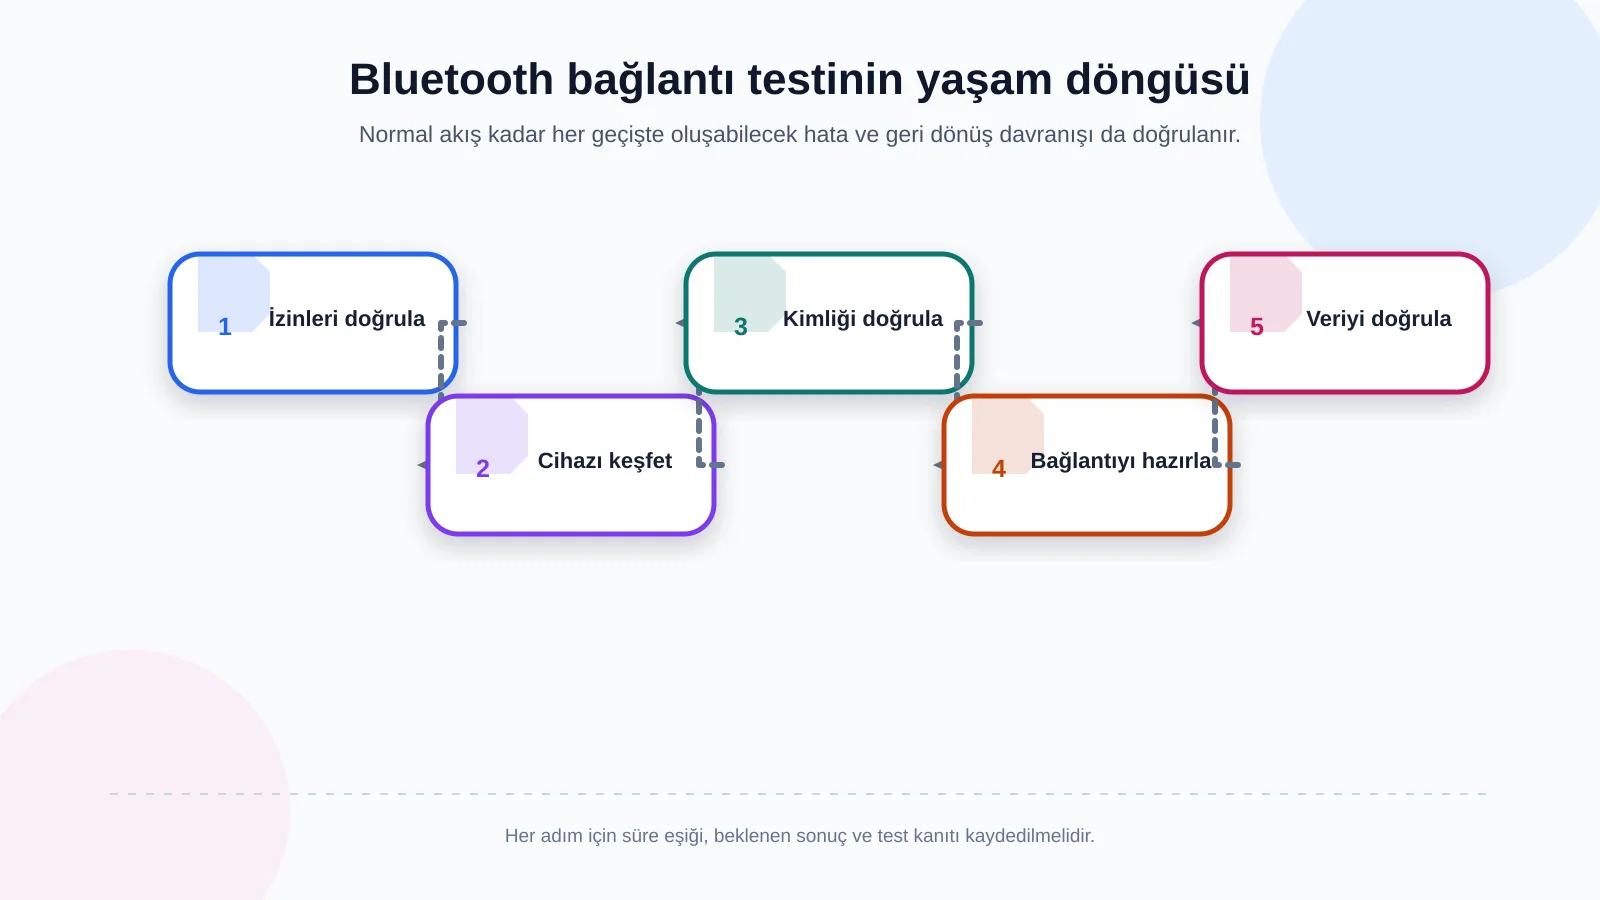
1. İzin ve Bluetooth durumu
Bluetooth kapalı, izin henüz sorulmamış, izin reddedilmiş ve izin kalıcı olarak engellenmiş durumlar ayrı ayrı test edilmelidir. Android sürümleri arasındaki izin farkları özellikle önemlidir. Google’ın Bluetooth izinleri dokümanında, Android 12 ve üzeri için tarama, reklam verme ve bağlantı işlemlerinde farklı çalışma zamanı izinleri tanımlanır. Uygulamanın gereksiz izin istememesi, ret sonrasında anlaşılır açıklama sunması ve ayarlara doğru yönlendirmesi kabul ölçütlerine eklenmelidir.
2. Cihaz keşfi ve doğru cihazı seçme
Tarama testi yalnızca cihazın listede görünmesini kontrol etmez. Cihaz geç göründüğünde, aynı isimli birden fazla ürün bulunduğunda, sinyal zayıf olduğunda ve desteklenmeyen çevre birimleri yayın yaptığında listenin davranışı incelenmelidir. Cihaz seçimi yalnızca görünen ada dayanıyorsa yanlış donanıma bağlanma riski doğabilir. Seri numarası, üretici verisi, servis UUID’si veya işletmenin belirlediği güvenilir kimlik yöntemi kullanılmalıdır.
3. Bağlantı, servis keşfi ve hazır olma durumu
Bağlantı callback’inin gelmesi cihazın işlem almaya hazır olduğu anlamına gelmeyebilir. Gerekli servis ve karakteristiklerin bulunması, bildirim aboneliklerinin kurulması ve varsa kimlik doğrulamanın tamamlanması beklenmelidir. Arayüz, “bağlanıyor”, “hazırlanıyor”, “bağlı” ve “bağlantı kurulamadı” durumlarını birbirinden ayırmalıdır. Kullanıcı, hazır olmayan cihaza komut gönderememelidir.
4. Veri aktarımı ve iş sonucu
Test yalnızca paketin gönderildiğini değil, cihazın doğru yanıt verdiğini ve iş sonucunun uygulamada doğru gösterildiğini kanıtlamalıdır. Minimum, maksimum ve geçersiz değerler; parçalanmış paketler; geciken, yinelenen veya sırası değişen mesajlar; karakter kodlaması ve onay mekanizması denenmelidir. Uygulama aynı komutu yanlışlıkla iki kez gönderdiğinde fiziksel eylemin tekrarlanıp tekrarlanmayacağı da kritik bir kabul konusudur.
5. Kopma ve yeniden bağlanma
Cihazın kapatılması, kapsama dışına çıkarılması, telefon Bluetooth’unun kapatılması ve işletim sisteminin uygulamayı sonlandırması farklı kopma nedenleridir. Uygulama sınırsız ve görünmez tekrar denemeleri yerine tanımlı aralık, deneme sayısı ve kullanıcı geri bildirimiyle hareket etmelidir. Yeniden bağlantı sonrasında eski oturumun geçersiz durumu temizlenmeli; abonelikler, cihaz durumu ve yarım kalan işlemler yeniden doğrulanmalıdır.
İzinler ve işletim sistemi farklılıkları nasıl test edilir?
iOS ve Android aynı kullanıcı hedefini farklı yaşam döngüleri ve sistem politikalarıyla uygular. Bu nedenle tek bir ortak senaryo listesi hazırlanabilir; fakat beklenen teknik sonuçlar platforma göre ayrılmalıdır. React Native kod paylaşımını artırsa da Bluetooth modülü, izinler, arka plan davranışı ve cihaz üreticisi kaynaklı ayrımlar platform düzeyinde test gerektirir. Teknoloji kararının test etkileri, native ve cross-platform mobil uygulama karşılaştırması ile birlikte değerlendirilebilir.
- İlk kurulumda izin verilmesi ve reddedilmesi
- İznin daha sonra sistem ayarlarından değiştirilmesi
- Bluetooth kapalıyken uygulamanın açılması
- Uçak modundan dönüş ve telefonun yeniden başlatılması
- Uygulama güncellemesinden sonra izin ve kayıtlı cihaz durumunun korunması
- Desteklenmeyen telefon veya işletim sistemi sürümünde güvenli hata mesajı
Cihaz matrisi yalnızca en yeni iPhone ve popüler bir Android modelinden oluşmamalıdır. İşletim sistemi sürümü, telefon üreticisi, Bluetooth donanımı, bellek koşulları ve hedef kitlenin gerçekten kullandığı modeller dikkate alınmalıdır. Önceliklendirme; kullanım payı, kritik kullanıcı grubu ve teknik riskin birleşimine göre yapılabilir.
Arka plan, kilit ekranı ve uygulama yaşam döngüsü
Bluetooth bağlantılı ürünlerde kullanıcı ekranı sürekli açık tutmayabilir. Uygulama arka plana gönderildiğinde, ekran kilitlendiğinde, başka bir uygulama açıldığında veya süreç işletim sistemi tarafından kapatıldığında beklenen davranış açıkça tanımlanmalıdır. Test; bağlantının korunması kadar veri kaybı, kullanıcı bildirimi, pil tüketimi ve uygulama yeniden açıldığında durumun toparlanmasını da kapsamalıdır.
Apple’ın Core Bluetooth arka plan işleme rehberi, varsayılan durumda birçok Bluetooth görevinin arka planda sınırlandığını; tanımlanan çalışma modlarında bile tarama davranışının ön plandan farklı olabileceğini belirtir. Bu nedenle “arka planda çalışır” genel bir kabul ölçütü değildir. Hangi olayın kaç dakika boyunca izleneceği, sistem uygulamayı askıya aldığında ne olacağı ve yeniden açılışta hangi durumun geri yükleneceği yazılmalıdır.
Örnek testler arasında aktif aktarım sırasında ekranı kilitleme, uygulamayı arka plana alıp cihazı kapatma, bildirim beklerken bellek baskısı oluşturma ve telefonu yeniden başlatma bulunur. İşletim sistemi tarafından sonlandırma ile kullanıcının uygulamayı zorla kapatması aynı kabul edilmemelidir; platform politikaları bu iki duruma farklı davranabilir.
Veri bütünlüğü, güvenlik ve hata yönetimi
Fiziksel cihaz komutlarının etkisi ekranda kalmaz; kapı açabilir, ölçüm kaydedebilir veya bir makinenin ayarını değiştirebilir. Bu nedenle protokolde yetkisiz cihaz bağlantısı, eski oturumun yeniden kullanılması ve hassas verinin açığa çıkması gibi riskler değerlendirilmelidir. Eşleşme veya uygulama seviyesinde kimlik doğrulama gerekiyorsa yanlış anahtar, süresi dolmuş oturum ve başka hesaba kayıtlı cihaz senaryoları denenmelidir.
Veri bütünlüğü için paket sıra numarası, uzunluk kontrolü, checksum veya protokolün sunduğu doğrulama mekanizması test edilmelidir. Komut zaman aşımına uğradığında uygulama sonucu “başarısız” kabul etmeden önce cihazın işlemi yapıp yapmadığını sorgulayabilmelidir. Özellikle ödeme, erişim veya fiziksel hareket üreten komutlarda güvenli tekrar ve tekilleştirme tasarımı gerekir.
Loglar teşhis için yeterli, kişisel veri ve güvenlik sırlarını açığa çıkarmayacak kadar sınırlı olmalıdır. Hata kayıtlarında telefon modeli, işletim sistemi, uygulama ve cihaz firmware sürümü, bağlantı aşaması, hata kodu ve zaman bilgisi bulunabilir. Anahtarlar, erişim belirteçleri ve ham hassas veriler loglanmamalıdır.
Gerçek kullanım koşulları için test matrisi
Laboratuvarda yan yana duran telefon ve cihaz, sahadaki radyo parazitini ve hareketi temsil etmez. Testler farklı mesafelerde, duvar veya metal yüzey gibi engeller varken, kalabalık Bluetooth ortamında ve Wi-Fi trafiği altında tekrarlanmalıdır. Cihaz pili zayıfken yayın sıklığı veya bağlantı kararlılığı değişiyorsa düşük pil durumu ayrıca kapsanmalıdır.
Farklı firmware sürümleri test matrisine eklenmeli; mobil uygulamanın desteklemediği firmware ile karşılaştığında güvenli ve açıklayıcı davranması sağlanmalıdır. Aynı telefona birden çok cihaz bağlanacaksa bağlantı sınırı, cihazlar arasında geçiş, eşzamanlı veri ve yanlış cihaza komut gönderme riski değerlendirilmelidir. Sahada internet bağlantısı gerektiren API veya yönetim paneli varsa Bluetooth çalışırken internetin kesilmesi de ayrı bir senaryodur.
| Koşul | Uygulanan test | Beklenen davranış | Kanıt |
|---|---|---|---|
| Mesafe ve engel | Cihaz uzaklaştırılır | Kopma görünür, işlem belirsiz kalmaz | Zaman ve bağlantı logu |
| Radyo yoğunluğu | Wi-Fi ve BLE trafiği artırılır | Gecikme yönetilir, arayüz kilitlenmez | Aktarım ve hata kaydı |
| Düşük cihaz pili | Zayıf pilde veri gönderilir | Bozuk veri işlenmez, durum açıklanır | Cihaz ve uygulama logu |
| Firmware farkı | Eski ve yeni sürüm denenir | Uyumsuz sürüm güvenle reddedilir | Sürüm ve hata ekranı |
| İnternet kesintisi | BLE sırasında ağ kapatılır | Yerel işlem korunur veya kuyruğa alınır | Senkronizasyon kaydı |
Test kabul kriterleri ve kanıtlar nasıl tanımlanmalı?
“Başarılı test edildi” ifadesi yerine her senaryo için başlangıç koşulu, adımlar, beklenen sonuç, desteklenen cihaz kombinasyonu ve kanıt yazılmalıdır. Kanıt; ekran kaydı, cihaz logu, uygulama logu, protokol izi veya fiziksel sonucun doğrulanması olabilir. Kritik senaryolarda yalnızca simülatör veya emülatör yeterli değildir; gerçek telefon ve gerçek çevre birimi kullanılmalıdır.
- Keşif süresi ve bağlantının tamamlanma eşiği
- Komut yanıtı, veri doğruluğu ve zaman aşımı davranışı
- Kopma nedenine göre kullanıcı mesajı ve yeniden deneme kuralı
- Arka planda izin verilen ve verilmeyen işlemler
- Desteklenen telefon, işletim sistemi ve firmware kombinasyonları
- Yayın öncesi regresyon ile saha kabul testinin sorumluları
Otomasyon; veri ayrıştırma, durum yönetimi ve API entegrasyonu gibi tekrarlanabilir katmanlarda değerlidir. Ancak radyo koşulları, işletim sistemi izin pencereleri, fiziksel mesafe ve cihaz davranışı gerçek donanımla manuel veya donanım destekli test gerektirir. Sağlıklı plan, otomatik testlerle fiziksel cihaz testlerini birbirinin alternatifi değil tamamlayıcısı olarak görür.
Proje kapsamı teklif aşamasında nasıl netleştirilir?
Tekliften önce cihaz örnekleri, protokol dokümanı, firmware sorumlusu, desteklenecek mobil platformlar ve kritik senaryolar paylaşılmalıdır. Cihaz henüz hazır değilse simülatör, geliştirme kiti veya sahte çevre biriminin kim tarafından sağlanacağı belirtilmelidir. Firmware değişikliklerinin mobil geliştirmeyi ve regresyon kapsamını nasıl etkileyeceği de sürüm yönetimine bağlanmalıdır.
Kumsal Ajans, iş fikrini, kullanıcı ihtiyacını ve teknik gereksinimleri birlikte ele alarak React Native tabanlı hibrit mobil uygulamalar geliştirir. Projeye özel web yazılımı, veri ve sistem entegrasyonları gerekiyorsa mobil akış; kullanıcı deneyimi, güvenli yazılım altyapısı, test edilebilir gereksinimler ve sürdürülebilir işletim modeliyle birlikte planlanır.
Bluetooth cihazınızın iletişim protokolünü, desteklenecek cihaz ve işletim sistemi kapsamını ve kritik kullanım senaryolarını Kumsal Ajans ile paylaşın. Mobil uygulama geliştirme ve test kapsamını ilk eşleşmeden saha kullanımına kadar birlikte planlayın.