


Aydınlatma metni yükleniyor…
Çalışanların, bayi personelinin, saha ekiplerinin ve yüklenicilerin tamamlaması gereken eğitimler kurumlara göre değişebilir. İş sağlığı ve güvenliği eğitimleri, teknik yeterlilik belgeleri, ürün eğitimleri, saha giriş sertifikaları veya müşteri tarafından talep edilen yetkinlik kayıtları farklı ekipler tarafından takip edildiğinde güncel durumu görmek zorlaşır. Elektronik tablolar, e-posta ekleri, paylaşımlı klasörler ve fiziksel dosyalar aynı sürecin parçaları hâline gelir.
Eğitim sertifikalarının geçerliliğini takip eden kurumsal portal, bu dağınık yapıyı ortak bir veri modeli altında birleştirir. Amaç yalnızca belgeleri dijital ortamda saklamak değildir. Hangi kişinin hangi eğitimi tamamladığını, belgenin ne zamana kadar geçerli olduğunu, hangi kayıtların eksik kaldığını ve hangi yenilemelerin yaklaşmakta olduğunu yetkili kullanıcılara zamanında göstermek gerekir.
Böyle bir sistem, hazır bir dosya arşivinden çok kurumun gerçek operasyonuna göre tasarlanmış özel web yazılımıdır. İnsan kaynakları, kalite, iş sağlığı ve güvenliği, operasyon, uyum ve bilgi teknolojileri ekiplerinin sorumlulukları birlikte değerlendirilerek roller, veri kaynakları, bildirimler ve entegrasyonlar tanımlanmalıdır.
Kurumsal sertifika takibi neden zorlaşır?
Sertifika takibi, kişi ve belge sayısı arttıkça basit bir tarih listesinin ötesine geçer. Aynı çalışan birden fazla lokasyonda görev yapabilir; farklı pozisyonlar için farklı eğitim paketleri gerekebilir. Bir yüklenicinin sahaya girebilmesi için çalışanlarından birinin belgesi yeterliyken başka bir işte ekipteki herkesin güncel sertifikaya sahip olması istenebilir.
Dağınık kayıt yapısında belgenin bulunduğu yer ile belgenin güncel durumu birbirinden kopar. Dosya klasörde bulunmasına rağmen süresi sona ermiş olabilir. Elektronik tabloda geçerli görünen bir kayıt, kişinin pozisyon değişikliği nedeniyle artık yeterli olmayabilir. Personelin işten ayrılması, yüklenici sözleşmesinin sona ermesi veya eğitim gerekliliğinin güncellenmesi de kontrol edilmesi gereken durumlar yaratır.
Bu nedenle portalın yalnızca “var” ve “yok” bilgisi üretmesi yeterli değildir. Kayıtların geçerli, süresi yaklaşıyor, süresi dolmuş, belge bekleniyor, inceleme bekliyor veya reddedilmiş gibi operasyonel durumlara ayrılması gerekir. Durumların hangi kurala göre değişeceği proje başında açıklanmalıdır.
Çalışan, eğitim ve sertifika veri modeli nasıl kurulmalıdır?
Sağlıklı bir portalın temeli, kurumun kavramlarını doğru ilişkilendiren veri modelidir. Çalışan, bayi personeli veya yüklenici kaydı; şirket, birim, lokasyon, görev, yönetici ve aktiflik durumu gibi alanlarla tanımlanabilir. Eğitim kaydında kategori, sağlayıcı, tamamlanma biçimi, zorunluluk kapsamı ve yenileme periyodu tutulabilir. Sertifika kaydı ise belge numarası, düzenleyen kuruluş, düzenlenme ve bitiş tarihleri, dosya, doğrulama durumu ve açıklama alanlarını içerebilir.
Kişi ile sertifika arasında doğrudan ilişki kurmak her zaman yeterli olmaz. Belgenin hangi görev, proje, ekipman, tesis veya müşteri şartı kapsamında gerekli olduğu da modellenmelidir. Böylece sistem yalnızca süresi dolan belgeleri listelemek yerine belirli bir saha görevi için uygun olmayan kişileri de gösterebilir.
Zorunluluk kuralları ayrı bir katman olarak ele alınabilir. Örneğin belirli pozisyondaki herkes için bir eğitim zorunlu tutulurken başka bir eğitim yalnızca belirli ekipmanı kullanan çalışanlara atanabilir. Kuralların kod içine dağılması yerine yönetilebilir tanımlara dönüştürülmesi, yeni eğitim türlerinin sisteme eklenmesini kolaylaştırır. Bu yaklaşım, kurumun süreçlerini ortak veri yapısında buluşturan kurumsal kaynak planlaması perspektifiyle de uyumludur.
Belge yükleme ve doğrulama adımları
Belgeyi çalışan, yöneticisi, insan kaynakları ekibi veya dış firma yetkilisi yükleyebilir. Ancak yükleme işlemi, kaydın otomatik olarak doğrulandığı anlamına gelmemelidir. Dosya türü ve boyutu kontrol edilmeli; zorunlu alanlar tamamlanmalı ve gerekiyorsa yetkili bir kullanıcı belgeyi inceleyerek onaylamalıdır.
Revize edilen belgenin önceki sürümü doğrudan kaybolmamalıdır. Yeni dosyanın kim tarafından, ne zaman yüklendiği ve hangi kaydın yerini aldığı izlenebilmelidir. Okunamayan, yanlış kişiye ait veya geçersiz tarih içeren belgeler gerekçeli biçimde reddedilebilmeli; ilgili kullanıcı düzeltme için bilgilendirilmelidir.
Geçerlilik tarihi ve yenileme akışı nasıl çalışır?
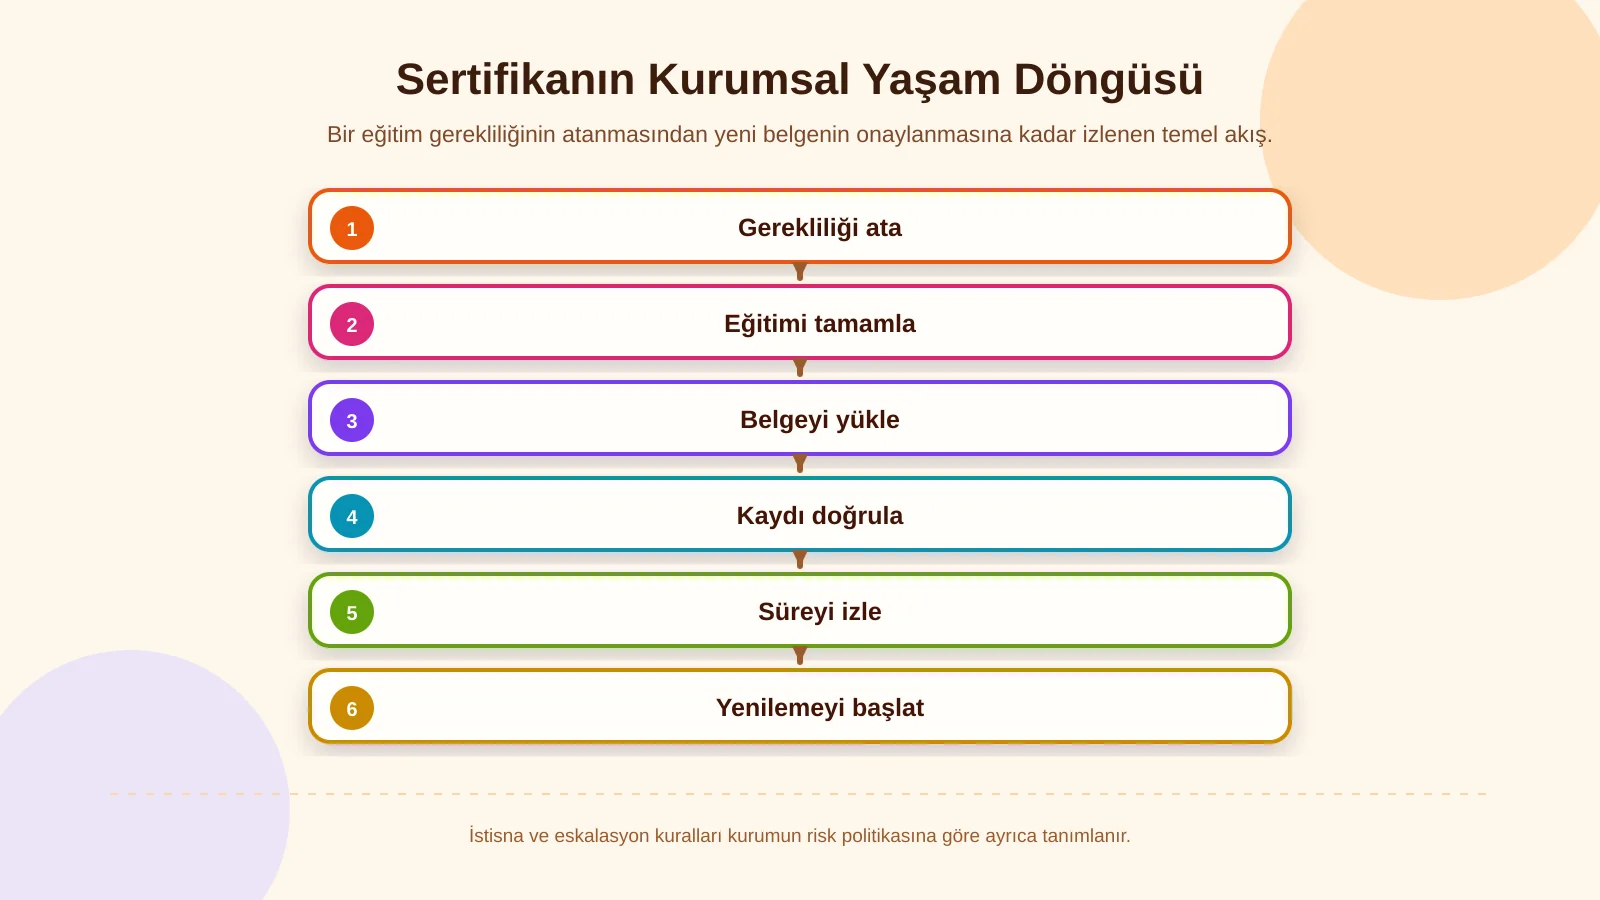
Sertifika yaşam döngüsü, gerekliliğin belirlenmesiyle başlar. İlgili kişiye eğitim veya belge yükümlülüğü atanır; tamamlanma sonrasında belge yüklenir ve gerekiyorsa incelemeye gönderilir. Onaylanan kaydın geçerlilik dönemi boyunca durum izlenir. Bitiş tarihi yaklaştığında yenileme görevi açılır; yeni belge onaylandığında önceki kayıt geçmişe alınır.
Portal bu akışı tek bir liste yerine sorumluluk ve zaman bilgisiyle yönetmelidir. Her adımın sahibi, hedef tarihi, tamamlanma koşulu ve istisna yolu tanımlanırsa “hatırlatma gönderildi ama işlem yapılmadı” gibi durumlar görünür hâle gelir. Süresi dolmuş belgeyle görevlendirme yapılıp yapılamayacağı ise kurumun politika ve mevzuat değerlendirmesine göre belirlenmelidir.
Bildirimler yalnızca e-posta hatırlatması değildir
Bildirim planı, sertifikanın riskine ve yenileme için gereken hazırlık süresine göre yapılandırılmalıdır. Bazı belgelerde 90 gün önce başlayan uyarılar gerekirken bazıları için daha kısa bir dönem yeterli olabilir. İlk bildirim belge sahibine, sonraki uyarı yöneticiye ve gecikme bildirimi sorumlu departmana yönlendirilebilir.
Tekrarlanan bildirimlerin kullanıcıları duyarsızlaştırmaması için aynı kayıt üzerindeki aksiyonlar izlenmelidir. Belge yüklenmiş ve inceleme bekliyorsa kişiye yeniden “belgenizi yükleyin” mesajı gönderilmemelidir. E-posta, portal içi bildirim veya kurumsal mesajlaşma kanallarının hangilerinin kullanılacağı da entegrasyon kapsamına göre belirlenir.
Rol ve yetki yapısı neden proje başında tasarlanmalıdır?
Sertifika dosyaları kimlik, iletişim, çalışma yeri ve mesleki geçmiş gibi kişisel veriler içerebilir. Bu nedenle herkesin bütün kayıtları görebildiği geniş erişim modeli uygun değildir. Çalışan yalnızca kendi belgelerini, birim yöneticisi sorumlu olduğu ekibi, yüklenici yetkilisi kendi şirketindeki kişileri, merkez ekipleri ise görevleriyle sınırlı alanları görebilir.
Yetkiler yalnızca ekran seviyesinde değil; kayıt, dosya ve işlem seviyesinde uygulanmalıdır. Bir kullanıcının sertifika listesini görmesi, her dosyayı indirme veya kaydı onaylama yetkisine sahip olduğu anlamına gelmez. OWASP yetkilendirme rehberi, en az yetki yaklaşımını, varsayılan olarak erişimi reddetmeyi ve izinleri her istek için doğrulamayı önerir. Bu ilkeler rol matrisinin teknik uygulamasına yansıtılmalıdır.
Kişisel Verileri Koruma Kurumu, veri sorumlusunun kişisel verilere hukuka aykırı erişimi önlemesi ve uygun güvenlik düzeyi için gerekli teknik ve idari tedbirleri alması gerektiğini belirtir. Portal kapsamı oluşturulurken KVKK veri güvenliği yükümlülükleri kurumun hukuk ve uyum ekipleriyle birlikte değerlendirilmelidir. Yazılım tek başına hukuki uyum garantisi vermez; veri işleme amacı, saklama süresi ve erişim politikaları kurum tarafından belirlenmelidir.
Denetim izi ve kayıt geçmişi
Kim, hangi belgeyi, ne zaman yükledi; tarih alanını kim değiştirdi; kaydı kim onayladı veya reddetti? Bu sorulara cevap verebilmek için kritik işlemler denetim izine kaydedilmelidir. Kayıt geçmişi, operasyonel hataların incelenmesine ve yetki kullanımının denetlenmesine yardımcı olur.
Logların kapsamı, erişimi, korunması ve saklama süresi ayrıca planlanmalıdır. NIST log yönetimi çalışması, kurum çapında log yönetiminin planlanmasına yönelik bir yaklaşım sunar. Portalda yalnızca fazla sayıda log üretmek değil, olayları anlamlandıracak doğru kayıtları güvenli biçimde tutmak önemlidir.
Arama, filtreleme ve raporlama ekranları ne göstermelidir?
Operasyon ekipleri çoğu zaman tek bir sertifikayı değil, aksiyon gerektiren kayıt grubunu arar. “Önümüzdeki 30 gün içinde süresi dolacak saha belgeleri”, “belgesi eksik yüklenici çalışanları” veya “belirli tesiste inceleme bekleyen kayıtlar” gibi filtreler günlük kullanımı hızlandırır. Kişi, şirket, lokasyon, eğitim türü, durum ve tarih aralığı birlikte sorgulanabilmelidir.
Gösterge ekranlarında toplam belge sayısından çok karar vermeyi kolaylaştıran ölçüler öne çıkarılmalıdır. Yaklaşan süre sonları, geciken yenilemeler, eksik zorunluluklar, inceleme kuyruğu ve birim bazında tamamlanma oranları örnek göstergelerdir. Her sayının ayrıntı listesine açılması, rapor ile gerçek kayıt arasındaki ilişkinin korunmasını sağlar.
Dışa aktarılan raporlarda kullanıcı yetkileri devam etmelidir. Portalda göremediği kişileri Excel veya PDF raporunda görebilen bir kullanıcı, yetki modelini dolaylı olarak aşmış olur. Ayrıca raporun üretim zamanı, uygulanan filtreler ve veri kapsamı çıktıda anlaşılır biçimde gösterilmelidir.
| Durum | Kontrol noktası | Sistem aksiyonu | Öncelikli sorumlu |
|---|---|---|---|
| Geçerli | Bitiş tarihi ileride | Periyodik izleme | Belge sahibi |
| Süresi yaklaşıyor | Uyarı eşiğine girdi | Bildirim ve yenileme görevi | Çalışan / yönetici |
| İnceleme bekliyor | Dosya yüklendi | Onay kuyruğuna ekleme | Yetkili inceleyici |
| Eksik | Zorunlu kayıt yok | Eksik belge uyarısı | Çalışan / yüklenici |
| Süresi dolmuş | Bitiş tarihi geçti | Eskalasyon ve görev kontrolü | Yönetici / uyum ekibi |
İnsan kaynakları ve diğer sistemlerle entegrasyon
Çalışan ana verisi insan kaynakları yazılımında tutuluyorsa aynı kişilerin portalda elle yeniden oluşturulması veri tutarsızlığına yol açabilir. Personel numarası, birim, görev, yönetici ve aktiflik durumu belirlenen aralıklarla veya olay bazlı olarak aktarılabilir. İşten ayrılan çalışanın erişiminin kapanması ve kayıtlarının saklama politikasına göre ele alınması da akışın parçasıdır.
Eğitim yönetim sistemi tamamlanma sonuçlarını, ERP yüklenici ve şirket verilerini, kimlik yönetimi sistemi ise kullanıcı hesapları ile oturum açma sürecini sağlayabilir. Entegrasyon planında kaynak sistem, veri sahibi, aktarım sıklığı, alan eşlemesi, hata yönetimi ve yeniden deneme kuralları yazılı hâle getirilmelidir. Kuruma özel web yazılım geliştirme yaklaşımı, bu bağlantıların hazır bir ürün sınırına göre değil mevcut sistemlerin gerçek yeteneklerine göre tasarlanmasını sağlar.
Her entegrasyonun ilk sürümde yapılması şart değildir. Operasyonel değer ve veri kalitesi dikkate alınarak aşamalı yol haritası hazırlanabilir. Örneğin ilk aşamada çalışan ana verisi ve tek oturum açma, sonraki aşamada eğitim sonuçları ve gelişmiş raporlama devreye alınabilir.
Portal projesi için ihtiyaç analizi ve devreye alma adımları
Proje, ekran listesinden önce mevcut sürecin haritalanmasıyla başlamalıdır. Hangi eğitimlerin kimler için zorunlu olduğu, belgeleri kimin topladığı, geçerliliğin nasıl hesaplandığı ve gecikmede kimin aksiyon aldığı görüşmelerle netleştirilir. Kullanılan elektronik tablolar, klasörler, formlar ve raporlar veri alanlarının belirlenmesinde somut girdi sağlar.
Ardından rol-yetki matrisi, veri sözlüğü, durum kuralları, bildirim senaryoları ve entegrasyon sınırları hazırlanır. İlk sürüm, en yüksek operasyonel değeri sağlayan işlevlere odaklanabilir. Kritik olmayan özellikleri sonraki fazlara ayırmak, temel veri ve yetki modelinin kullanıcılarla erken doğrulanmasına imkân verir.
- Takip edilecek kişi gruplarını ve sertifika türlerini belirleyin.
- Zorunluluk, geçerlilik ve yenileme kurallarını yazılı hâle getirin.
- Her rolün görebileceği ve yapabileceği işlemleri tanımlayın.
- Kaynak sistemleri, veri sahiplerini ve entegrasyon yöntemlerini belirleyin.
- Bildirim, istisna, raporlama ve denetim senaryolarını test edin.
Pilot kullanım belirli bir lokasyon, birim veya yüklenici grubuyla başlatılabilir. Tarih hesaplamaları, toplu veri aktarımı, hatalı belge, mükerrer kişi, erişim sınırları ve bildirim teslimi gerçekçi örneklerle sınanmalıdır. Kullanıcı kabul testinde yalnızca normal akışlar değil, süresi geçmiş belge, görev değişikliği ve entegrasyon kesintisi gibi istisnalar da ele alınmalıdır.
Kuruma özel portal hangi sonucu hedeflemelidir?
Başarılı bir sertifika takip portalı, belge arşivini dijitalleştirmenin ötesinde kurumun karar süresini kısaltır. Yetkili ekipler yaklaşan riskleri erken görür, yöneticiler kendi sorumluluk alanlarına odaklanır ve çalışanlar kendilerinden beklenen işlemi açık biçimde anlayabilir. Merkezi kayıt geçmişi, operasyonel takibi ve denetim hazırlığını destekler.
Bu sonuca ulaşmak için yazılımın kurumun rol yapısına, terminolojisine, veri kaynaklarına ve istisnalarına uyarlanması gerekir. Kumsal Ajans; iş süreçlerini, kullanıcı rollerini, veri güvenliğini ve entegrasyon gereksinimlerini birlikte değerlendirerek projeye özel portal altyapıları tasarlar ve geliştirir. Yaklaşım, hazır bir ürün iddiasından ziyade gerçek operasyonu karşılayan güvenli, yönetilebilir ve sürdürülebilir bir sistem kurmaya odaklanır.
Sertifika takip sürecinizi, kullanıcı rollerini, veri kaynaklarını ve gerekli entegrasyonları birlikte analiz ederek kurumunuza özel portal kapsamını planlamak için Kumsal Ajans ile iletişime geçin.