


Aydınlatma metni yükleniyor…
Mobil uygulamada hesap silme, ayarlar ekranına eklenen tek bir düğmeden ibaret değildir. Kullanıcının talebi uygulamada başlar; kimlik doğrulama, aktif abonelikler, farklı sistemlerde tutulan veriler, saklama gereksinimleri, anonimleştirme, bildirimler ve operasyon kayıtları üzerinden ilerler. Bu nedenle “Hesabı Sil” maddesini yalnızca bir arayüz görevi olarak backlog’a eklemek, kapsamın büyük bölümünü görünmez bırakır.
Sağlıklı bir ürün kapsamı; kullanıcının neyi sildiğini anlamasını, hassas işlemin güvenli biçimde doğrulanmasını ve verinin bağlı sistemlerde belirlenen kurallara göre işlenmesini sağlamalıdır. Apple, hesap oluşturmayı destekleyen uygulamalarda silme sürecinin uygulama içinden başlatılabilmesini ister. Google Play ise hesap oluşturulan uygulamalarda uygulama içi yolun yanında erişilebilir bir web kaynağı da öngörür. Dolayısıyla özellik, mağaza yayınına yakın eklenecek küçük bir geliştirme değil, ilk sürüm planında ele alınması gereken gerçek bir ürün gereksinimidir.
Hesap silme neden bağımsız bir ürün gereksinimidir?
Bir hesap; profil bilgileri, oturumlar, tercihler, yüklenen dosyalar, siparişler, mesajlar, destek kayıtları ve üçüncü taraf sistemlerdeki kimliklerle ilişkilendirilebilir. Kullanıcının ekrandaki onayı, bu ilişkilerin tamamında aynı anda fiziksel silme yapılacağı anlamına gelmeyebilir. Bazı kayıtlar hukuki yükümlülük, dolandırıcılık incelemesi veya muhasebe gereksinimi nedeniyle belirli süre korunabilir. Ürün ekibi bu ayrımı kullanıcıya anlaşılır biçimde açıklamalı; hukuk ve veri sorumlularının kararlarını teknik kurallara çevirmelidir.
Apple’ın uygulama içi hesap silme rehberi, yalnızca hesabı geçici olarak devre dışı bırakmanın yeterli olmadığını ve ilişkili kişisel verilerin de silme kapsamına alınması gerektiğini belirtir. Google Play’in hesap silme koşulları da talep yolunun kolay bulunmasını ve web bağlantısının işlevsel olmasını ister. Bu nedenle kabul ölçütleri yalnızca “düğme çalışıyor” seviyesinde kalamaz.
Kapsam çalışması hangi sırayla yürütülmelidir?
Planlama, ekran çizmeden önce hesabın ve verinin sınırlarını belirlemekle başlamalıdır. Ürün, tasarım, mobil geliştirme, backend, güvenlik, hukuk ve operasyon ekipleri aynı karar kaydında buluşmalıdır. Böylece mağaza yayını yaklaşırken ortaya çıkan eksikler yerine test edilebilir, uçtan uca bir akış elde edilir.
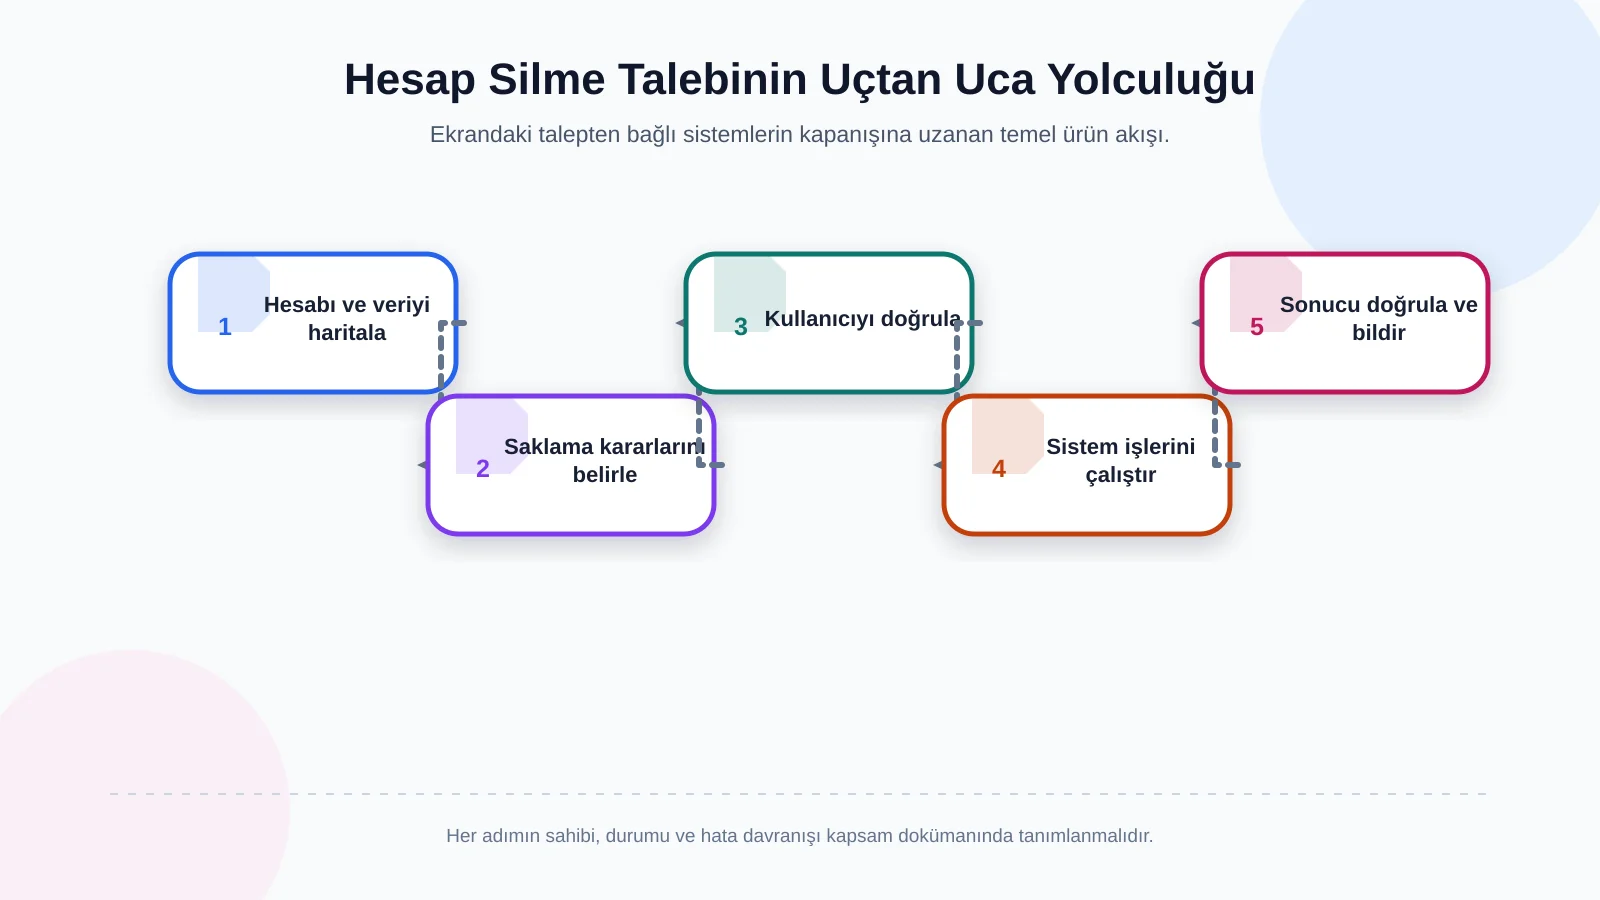
1. Hesabı ve veri envanterini tanımlayın
Önce “hesap” kavramının sistemde neye karşılık geldiği yazılmalıdır. Tek bir kullanıcı birden fazla kuruluşa bağlı olabilir mi? Aile, bayi veya ekip hesabında son yönetici kendisini silebilir mi? Sosyal giriş ile açılan hesap ve e-posta hesabı aynı kimlik altında birleşiyor mu? Misafir kullanıcı için arka planda otomatik hesap oluşturuluyor mu? Bu sorular silme yetkisinin ve işlemin etkisinin sınırını belirler.
Ardından veri envanteri çıkarılır. Mobil API, ana veritabanı, dosya deposu, CRM, destek sistemi, analitik altyapısı, bildirim servisi ve yedekler ayrı satırlar hâlinde kaydedilir. Her satır için veri sahibi, kullanıcı kimliğiyle bağ kuran alan, silme veya anonimleştirme yöntemi, saklama gerekçesi ve teknik sorumlu belirtilmelidir. Web yazılım entegrasyonlarını planlama rehberi, sistem sahipliği, veri akışı ve hata davranışını tanımlamak için tamamlayıcı bir çerçeve sunar.
2. Silme, anonimleştirme ve saklama kararlarını ayırın
Her veri aynı işlemle yönetilmez. Profil fotoğrafı ve pazarlama tercihi silinebilir; finansal işlem kaydı zorunlu süre boyunca korunabilir; ürün analitiğindeki olay ise kullanıcıyla bağ geri kurulamayacak biçimde anonimleştirilebilir. “Her şeyi sil” gibi belirsiz bir gereksinim yerine her veri sınıfı için uygulanacak işlem, gerekçe, süre, erişim kısıtı ve işlem sahibi tanımlanmalıdır.
Avrupa Veri Koruma Kurulunun veri sahibi hakları rehberi, silme hakkının her durumda aynı şekilde uygulanmadığını, taleplerin kolaylaştırılması ve verilen yanıtların belgelenmesi gerektiğini açıklar. Bu nedenle ürün metni kesin fakat yanıltıcı olmayan bir dil kullanmalıdır: Hangi verilerin silineceği, hangilerinin hangi gerekçeyle korunacağı ve talebin ne zaman sonuçlanacağı kuruma özgü hukuk değerlendirmesiyle belirlenmelidir. Bu içerik hukuki danışmanlık yerine geçmez.
| Veri sınıfı | Olası işlem | Kontrol noktası | Kanıt |
|---|---|---|---|
| Profil ve tercihler | Sil | Bağlı depolar | İş sonucu |
| Analitik olaylar | Anonimleştir | Yeniden tanımlama riski | Anonimlik testi |
| Fatura ve işlem | Sınırlı sakla | Gerekçe ve süre | Karar kaydı |
| Destek kaydı | Sil veya kısıtla | Uyuşmazlık ihtiyacı | Erişim günlüğü |
3. Kullanıcı akışını ve doğrulamayı tasarlayın
Akış, hesap veya gizlilik alanında kolay bulunmalıdır. İlk ekran işlemin sonuçlarını açıklar; sonraki adım kullanıcıdan bilinçli onay alır. Yeniden parola girişi, tek kullanımlık kod veya güncel oturum doğrulaması gibi yöntemlerden biri hesabın risk düzeyine göre seçilir. Yalnızca cihazın açık olması, yüksek etkili bu işlem için her zaman yeterli güvence değildir.
Karanlık tasarım kalıplarından kaçınılmalıdır. Silme seçeneğini ilgisiz menülerin altına saklamak, kullanıcıyı gereksiz yere destek ekibine yönlendirmek veya hesabı koruma teklifini zorunlu engel hâline getirmek deneyimi bozar. İsteğe bağlı neden sorusu ürün öğrenmesi sağlayabilir; ancak yanıt vermemek talebi engellememelidir. Kumsal Ajans’ın React Native mobil uygulama geliştirme yaklaşımı, kullanıcı deneyimini ve teknik gereksinimleri iOS ile Android için ortak ürün kapsamında ele alır.
4. Bekleme süresi ve geri alma politikasını belirleyin
Bazı ürünler talebi hemen tamamlar; bazıları yanlış işlem veya hesap ele geçirme riskine karşı kısa bir geri alma süresi uygular. Bu süre keyfî olmamalıdır. Kullanıcı hesabına yeniden girerse talep iptal edilir mi, iptal için hangi doğrulama gerekir ve süre boyunca profil başkalarına görünür kalır mı soruları cevaplanmalıdır. Durum modeli “aktif, silme bekliyor, işlemde, tamamlandı ve başarısız” gibi açık aşamalardan oluşabilir.
Bekleme döneminde pazarlama mesajlarını sürdürmek veya kullanıcının yeni içerik üretmesine izin vermek çelişki yaratabilir. Erişim, bildirim ve yeni veri oluşturma kuralları her durum için ayrı yazılmalıdır. Kullanıcıya verilen tamamlanma tarihi de sistemin ve operasyon ekibinin gerçek kapasitesiyle uyumlu olmalıdır.
5. Silme işini bağlı sistemlerde yönetin
Mobil istemci doğrudan her sistemi silmeye çalışmamalıdır. Uygulama doğrulanmış talebi backend’e gönderir; merkezi süreç bir talep kimliği üretir, işleri sıraya alır ve bağlı sistemlerden sonuç toplar. Ağ kesintisi veya servis hatasında güvenli tekrar yapılmalı, aynı talebin ikinci kez gönderilmesi mükerrer ya da tutarsız işlemler oluşturmamalıdır.
CRM kaydı anonimleştirilirken destek bileti sınırlı erişimle korunabilir; dosya deposundaki içerik kaldırılırken arama indeksi ayrıca temizlenebilir. Her alt görev için başarılı, bekliyor ve başarısız durumları izlenmelidir. Tamamlanmayan işler operasyon kuyruğuna düşmeli; talep bir servis yanıt vermediği için sessizce kaybolmamalıdır. Yetkili takip ve hata çözümü için gereken yönetim ekranları, projeye özel web yazılımı kapsamında planlanabilir.
Abonelikler ve ticari kayıtlar nasıl ele alınır?
Hesap silme ile abonelik iptali aynı işlem değildir. App Store veya Google Play üzerinden yönetilen yenilenen abonelikler, hesabın uygulama veritabanından kaldırılmasıyla kendiliğinden sona ermeyebilir. Silme ekranı aktif aboneliği tespit etmeli, kullanıcıya ücretlendirme durumunu açıklamalı ve ilgili mağaza yönetim yoluna yönlendirmelidir. Silmenin abonelik devam ederken nasıl işleyeceği; kullanıcı hakları, mağaza koşulları ve kurumun ticari modeli birlikte değerlendirilerek kararlaştırılmalıdır.
Sipariş, fatura, ödeme itirazı ve dolandırıcılık incelemesi gibi kayıtlar ayrı veri sınıflarıdır. Hesaba erişim kapatılsa bile zorunlu tutulan kayıtlar yalnızca yetkili rollerce görülebilmeli ve farklı amaçlarla kullanılmamalıdır. Kullanıcıya “hesabınız silindi” denirken bu sınırlı saklamanın anlaşılır bir özeti de sunulmalıdır.
Geri bildirim ve kullanıcı bilgilendirmesi nasıl kurgulanır?
Silme öncesi bilgilendirme; kaybedilecek içerikleri, devam eden işlemleri, abonelik durumunu, varsa bekleme süresini ve geri alma yöntemini kapsamalıdır. Kritik içerikler için dışa aktarma seçeneği gerekiyorsa bunun talep öncesinde mi yoksa bekleme döneminde mi çalışacağı belirlenmelidir. Kullanıcı, belirsiz teknik ifadeler yerine kendi hesabına özgü sonuçları görmelidir.
Talep alındığında ekranda benzersiz bir referans ve beklenen tamamlanma zamanı gösterilebilir. E-posta veya push bildirimi hassas veri taşımamalı; güvenlik açısından olağan dışı taleplerde kullanıcıya itiraz kanalı sunulmalıdır. Tamamlanma bildirimi, işlem gerçekten hedeflenen sistemlerde sonuçlandığında gönderilmelidir.
Silme nedeni sorusu kısa ve isteğe bağlı tutulabilir. Yanıtlar silinen hesapla kalıcı biçimde ilişkilendirilecekse bu veri envanterine eklenmelidir. Ürün analitiği için gereken ölçüm, kişiyi yeniden tanımlamaya imkân vermeyen toplulaştırılmış olaylarla sınırlandırılabilir.
Güvenlik, denetim izi ve kötüye kullanım kontrolleri
Hesap silme yüksek etkili bir işlemdir. Yakın zamanda değişen parola, yeni cihaz, olağan dışı konum veya art arda başarısız doğrulama gibi sinyaller ek kontrol gerektirebilir. Buna karşılık aşırı güvenlik adımları meşru kullanıcıyı engellememelidir. Risk tabanlı doğrulama, destek eskalasyonu ve erişilebilir alternatifler birlikte tasarlanmalıdır.
Denetim kaydı, silinen kişisel verinin yeni bir kopyasına dönüşmemelidir. Talep kimliği, zaman damgası, işlenen sistemler, sonuç kodları ve yetkili operasyon eylemleri mümkün olan en az veriyle tutulabilir. Kayıtların erişim yetkisi ile saklama süresi ayrıca belirlenmelidir. Silme uç noktası oran sınırlama, yetkilendirme, yeniden oynatma koruması ve aynı işlemi güvenle tekrarlamayı sağlayan idempotency kontrolleriyle korunmalıdır.
Kabul kriterleri ve test senaryoları nasıl yazılır?
Kabul kriterleri ekran görüntüsünden daha geniş olmalıdır. Başarılı senaryonun yanında yanlış parola, süresi dolmuş kod, çevrimdışı cihaz, aynı talebin tekrarı, aktif abonelik, ekip hesabındaki son yönetici, başarısız CRM işi ve geri alma süresi gibi durumlar test edilmelidir. iOS ve Android sürümleri, erişilebilirlik, derin bağlantılar ve uygulama güncellemesi sırasında yarım kalan talepler de kapsama alınmalıdır.
- Kullanıcı silme seçeneğini hesap alanında makul sayıda adımla bulabilir.
- İşlem öncesinde sonuçlar, abonelik etkisi ve saklama istisnaları açıklanır.
- Talep güncel ve uygun bir kimlik doğrulama yöntemiyle onaylanır.
- Her bağlı sistem görevi izlenir; başarısız işler tekrar denenir veya operasyon ekibine atanır.
- Silme tamamlandığında oturumlar ve yenileme belirteçleri geçersizleşir.
- Eski kullanıcı kimliğiyle yeniden kayıt davranışı ve silinen verinin geri gelmeme koşulu test edilir.
- Uygulama dışı web talep yolu mobil uyumlu, erişilebilir ve işlevsel çalışır.
Test verisi üretim kayıtlarından ayrılmalı; silme senaryoları yedekleme ve geri yükleme politikasıyla birlikte düşünülmelidir. Bir yedek geri yüklendiğinde daha önce silinen hesapların yeniden canlanmasını önleyecek bastırma veya yeniden silme mekanizması tanımlanmalıdır.
Ürün kapsamı için uygulanabilir teslimler
İyi bir kapsam dokümanı kullanıcı akışını, ekran durumlarını, veri envanterini, entegrasyon görevlerini ve sorumluları aynı çerçevede toplar. Tek bir uzun açıklama yerine izlenebilir teslimler oluşturmak, tasarım ve geliştirme ekiplerinin aynı sonucu üretmesini kolaylaştırır.
- Hesap türleri, kullanıcı rolleri ve silme yetkisi matrisi
- Sistem bazlı veri envanteri ve saklama karar kaydı
- Normal, riskli ve başarısız durumları içeren kullanıcı akışı
- API sözleşmesi, durum modeli ve güvenli tekrar kuralları
- Abonelik, sipariş ve ticari kayıt senaryoları
- Operasyon kuyruğu, yetki modeli ve denetim izi
- iOS, Android, backend ve entegrasyon kabul testleri
- Mağaza beyanları, gizlilik metni ve destek süreçlerinin güncellenmesi
Bu teslimlerin ilk sürümde aynı otomasyon seviyesine ulaşması şart değildir. Ancak manuel yürütülen her adımın sahibi, tamamlanma süresi, kanıtı ve hata hâlindeki eskalasyonu açıkça yazılmalıdır. Böylece MVP kararı, görünmeyen veri risklerini belirsiz bir geleceğe bırakmak yerine kontrollü bir fazlama kararına dönüşür.
Hesap silme kapsamı ne zaman tamamlanmış sayılır?
Kapsam; kullanıcı düğmeye basabildiğinde değil, talep güvenle doğrulandığında, bağlı veri işleri izlenebilir biçimde sonuçlandığında ve kullanıcı doğru zamanda bilgilendirildiğinde tamamlanmış sayılır. Mağaza politikaları başlangıç çizgisini belirler; gerçek ürün kalitesi ise veri yaşam döngüsü, hata yönetimi ve operasyon sorumluluğunda ortaya çıkar.
Kumsal Ajans, iş fikrini kullanıcı ihtiyaçları ve teknik gereksinimlerle birlikte ele alarak React Native ile iOS ve Android uygulamaları, projeye özel web yazılımları ve dijital deneyimler geliştirir. Mobil uygulamanızdaki hesap silme akışını kullanıcı deneyimi, veri yaşam döngüsü ve entegrasyonlarıyla birlikte kapsamlandırmak için Kumsal Ajans ile iletişime geçin.