


Aydınlatma metni yükleniyor…
Saha satış temsilcisi bağlantı yokken siparişi güncellerken merkezdeki ekip aynı siparişin teslimat tarihini değiştirebilir. Bir teknik servis çalışanı iş emrini çevrimdışı kapatırken müşteri hizmetleri kaydı yeniden açabilir. Depoda iki cihaz aynı seri numarasını farklı işlemlere bağlayabilir. Bağlantı geri geldiğinde bu değişikliklerin merkezi sisteme aktarılması yalnızca “internete kavuşunca gönder” yaklaşımıyla güvenilir biçimde çözülemez.
Mobil uygulamada çevrimdışı veri çakışması, aynı kaydın veya birbirine bağlı kayıtların farklı taraflarda uyumsuz biçimde değiştirilmesiyle oluşur. Doğru çözüm; hangi sistemin hangi alan üzerinde yetkili olduğunu, değişikliklerin nasıl tanınacağını ve uyuşmazlık halinde hangi kararın verileceğini iş süreci düzeyinde tanımlar. Amaç her değişikliği koşulsuz kabul etmek değil; verinin kaybolmadığı, işlemin yinelenmediği ve iş kurallarının korunabildiği açıklanabilir bir senkronizasyon modeli kurmaktır.
Çevrimdışı veri çakışması neden oluşur?
Çevrimdışı çalışan mobil cihaz, merkezi verinin belirli bir andaki kopyasıyla işlem yapar. Bu kopya cihazda dururken sunucudaki kayıt başka bir kullanıcı, ERP işlemi, otomasyon veya entegrasyon tarafından değiştirilebilir. Mobil cihaz eski sürümü temel alarak yeni bir değişiklik ürettiğinde iki geçerli görünen sonuç ortaya çıkar.
Çakışma yalnızca aynı alanın iki kez düzenlenmesi değildir. Saha kullanıcısının sipariş miktarını değiştirmesi ile ERP’nin müşteri kredi durumunu kapatması farklı alanlara dokunsa bile birlikte geçersiz bir sipariş oluşturabilir. Benzer şekilde depo çalışanının çevrimdışı yaptığı çıkış, merkezde gerçekleşen stok rezervasyonuyla çelişebilir. Bu nedenle kontrol hem kayıt hem alan hem de iş kuralı seviyesinde yürütülmelidir.
- Aynı müşteri, iş emri veya sipariş iki cihazda değiştirilmiş olabilir.
- Mobil işlem beklerken ERP’de kayıt kapatılmış, iptal edilmiş veya başka duruma taşınmış olabilir.
- Zayıf bağlantı nedeniyle aynı istek birkaç kez gönderilmiş olabilir.
- Cihaz saati yanlış olduğu için değişiklik sırası hatalı yorumlanabilir.
- Uygulamanın eski sürümü artık geçerli olmayan bir veri şemasıyla işlem üretmiş olabilir.
Android’in offline-first uygulama mimarisi rehberi, ağ kullanan veri katmanında yerel ve ağ veri kaynaklarının birlikte ele alınmasını; arayüzün güvenilir biçimde yerel kaynaktan beslenmesini önerir. Ancak yerel veri kaynağı kullanmak tek başına çakışma çözümü değildir. Hangi kayıtların cihazda tutulacağı ve merkeze hangi kurallarla aktarılacağı ayrıca tasarlanmalıdır.
Önce veri sahipliği ve iş kuralları belirlenmelidir
Tek bir evrensel çakışma algoritması bütün süreçlere uymaz. Müşteri notunda son değişiklik yeterli olabilirken fiyat, stok, seri numarası veya onay durumu için aynı yaklaşım mali ya da operasyonel hata doğurabilir. Bu yüzden geliştirmeden önce her veri kümesi için bir sahiplik matrisi hazırlanmalıdır.
Ana veri kaynağı hangisidir?
Ürün fiyatı ve kredi limiti ERP’den, ziyaret notu mobil uygulamadan, kullanıcı yetkisi merkezi kimlik sisteminden yönetilebilir. Her alan için “oluşturur, değiştirir, onaylar ve yalnızca okur” rolleri tanımlanmalıdır. ERP’nin sahibi olduğu fiyatı mobil cihazın eski kopyasıyla ezmek yerine sipariş satırı yeniden fiyatlandırılabilir ve fark kullanıcıya gösterilebilir. Kurumun finans, satış ve stok verisini ortak bir yapı altında yönetme ihtiyacı varsa kurumsal kaynak planlaması ile mobil akışın sorumluluk sınırları birlikte ele alınmalıdır.
Çakışma kuralları kayıt türüne göre yazılmalıdır
Her kayıt türü için kabul, otomatik birleştirme, reddetme ve insan incelemesine gönderme koşulları belirlenebilir. Örneğin bağımsız açıklama alanları birleştirilebilir; benzersiz seri numarası ikinci kez kullanılamaz; tamamlanmış iş emrinin yeniden açılması yönetici onayı gerektirebilir. Kural, teknik ekip kadar operasyon sahibinin de anlayacağı bir dille yazılmalı ve test senaryosuna dönüştürülmelidir.
Sürüm kontrolü ve çakışma tespiti nasıl çalışır?
Her senkronize kayıtta kalıcı kayıt kimliği, sunucu sürümü, son değiştiren taraf ve işlem kimliği tutulmalıdır. Mobil cihaz bir kaydı indirirken sürüm numarasını da saklar. Değişikliği gönderdiğinde “3. sürümü temel alarak bu alanları değiştirdim” bilgisini iletir. Sunucudaki kayıt hâlâ 3. sürümdeyse işlem uygulanabilir; kayıt 4. sürüme geçmişse çakışma değerlendirmesi başlar.
Bu yaklaşım iyimser eşzamanlılık kontrolü olarak uygulanabilir. HTTP tabanlı API’lerde ETag ve If-Match gibi önkoşullar, eski temsil üzerinden yapılan yazmayı engellemeye yardımcı olur. IETF HTTP Semantics standardındaki If-Match tanımı, koşullu isteğin eşleşme olmadığında uygulanmamasını tarif eder. Yine de teknik yanıt kodu yalnızca çatışmayı bildirir; kaydın birleştirilmesi, reddedilmesi veya kullanıcıya yönlendirilmesi iş kuralına bağlıdır.
Zaman damgası yardımcı bir veridir fakat tek karar kaynağı olmamalıdır. Cihaz saatleri sapabilir, saat dilimleri farklı olabilir ve bir işlemin geç gönderilmesi onun daha önemsiz olduğu anlamına gelmez. Sunucu tarafından üretilen sürüm numarası veya mantıksal sıra, cihaz zamanından daha güvenilir bir karşılaştırma temeli sunar.
Güvenli senkronizasyon akışı nasıl kurulmalıdır?
Senkronizasyon, ağın açıldığını görüp bütün kayıtları gelişigüzel gönderen tek adımlı bir işlem olmamalıdır. Uygulama, bağımlılıkları ve öncelikleri olan kontrollü bir kuyruk işletmelidir.
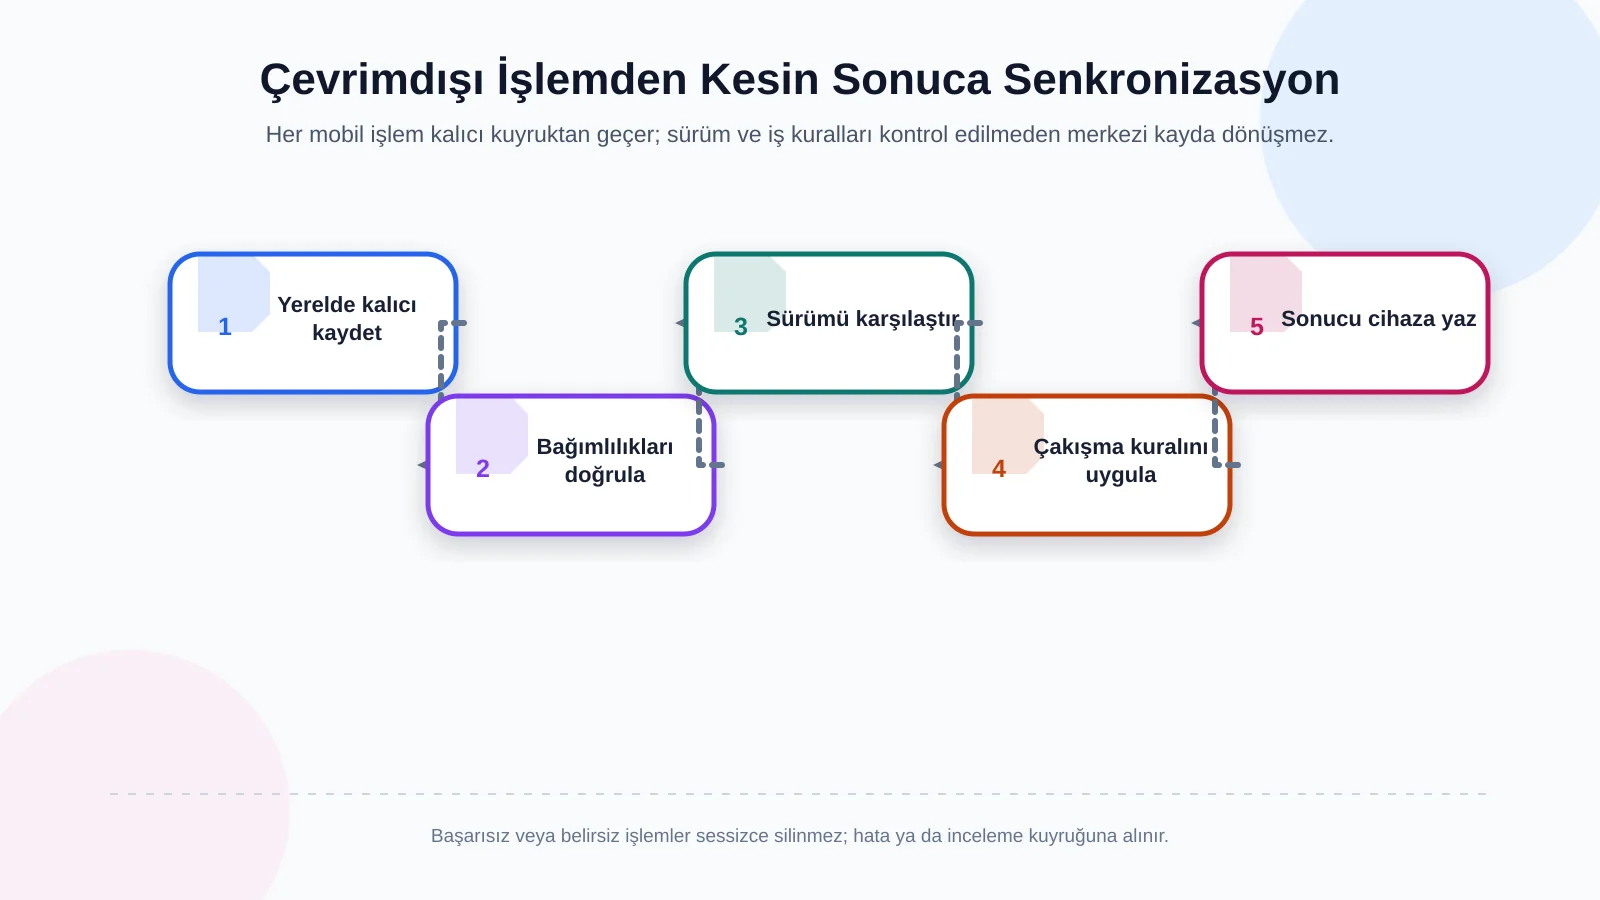
1. İşlemi yerelde kalıcı olarak kaydetme
Kullanıcının işlemi önce yerel veritabanına yazılır. Kuyruk öğesinde benzersiz işlem kimliği, kayıt kimliği, temel sürüm, değişen alanlar, kullanıcı, cihaz ve oluşturulma zamanı bulunur. Uygulama kapanırsa kuyruk kaybolmamalıdır. Arayüz de kaydın “cihazda bekliyor”, “gönderiliyor”, “eşitlendi” veya “inceleme gerekiyor” durumunu açıkça göstermelidir.
2. Bağımlılık ve ön doğrulama
Müşteri oluşturulmadan ona bağlı siparişin; iş emri kabul edilmeden tüketilen parçanın gönderilmemesi gerekir. Uygulama kuyruk sırasını bu bağımlılıklara göre kurar. Zorunlu alan, dosya bütünlüğü, geçici kimlik eşleme ve uygulama sürümü gibi kontroller ağ isteğinden önce yapılır.
3. Sunucu sürümünü karşılaştırma
Sunucu, işlem kimliğini daha önce görüp görmediğini ve temel sürümün güncel olup olmadığını kontrol eder. Aynı istek yeniden geldiyse yeni bir sipariş veya stok hareketi üretmek yerine önceki sonucu döndürür. Temel sürüm eskiyse kaydın güncel hali ile mobil değişiklik çakışma motoruna aktarılır.
4. Kuralı uygulama ve sonucu kaydetme
Alanlar birbirinden bağımsızsa kontrollü birleştirme yapılabilir. Merkezi veri üstünse mobil değişiklik reddedilebilir; kritik uyuşmazlık inceleme kuyruğuna alınabilir. Karar ne olursa olsun önceki değer, gelen değer, uygulanan kural ve sonuç denetim izine yazılmalıdır.
5. Cihazı güncelleme ve kuyruğu kapatma
Sunucunun kesin sonucu, yeni sürüm numarasıyla cihaza döner. Yerel kayıt güncellenir ve işlem ancak doğrulanmış yanıt alındığında tamamlandı olarak işaretlenir. Yanıt kaybolursa aynı işlem kimliğiyle güvenli tekrar yapılır. Bu akışın API, yönetim paneli ve ERP bağlantısıyla birlikte geliştirilmesi gerektiğinde projeye özel web yazılım altyapısı, mobil istemcinin tek başına çözemeyeceği kural ve izleme katmanını sağlar.
Çakışma çözme stratejileri nasıl seçilir?
“Son yazan kazanır” kolay uygulanır fakat her durumda güvenli değildir. Son değişikliği belirleyen saat güvenilir olmayabilir ve daha yeni görünen işlem kritik bir merkezi kararı silebilir. Bu yöntem yalnızca kaybın kabul edilebilir olduğu, düşük riskli ve bağımsız alanlarda kullanılmalıdır.
Alan bazlı birleştirme, iki taraf farklı alanları değiştirdiğinde işe yarar. Örneğin merkez teslimat adresini, saha temsilcisi ziyaret notunu güncellediyse iki değişiklik korunabilir. Ancak alanlar iş kuralı bakımından birbirine bağlıysa teknik olarak farklı olmaları otomatik birleştirmeyi güvenli kılmaz.
Kaynak önceliği yaklaşımında belirli veriler için ERP, merkez operasyonu veya yetkili rol üstün kabul edilir. Stok uygunluğu, onay durumu ve fiyat gibi alanlarda sık kullanılır. Bazı işlemler ise değiştirilebilir bir kayıt değil, ayrı olaylar olarak modellenmelidir. Tahsilat, stok hareketi ve imza gibi olaylar silinip üzerine yazılmak yerine yeni bir olay ve gerekiyorsa ters kayıt üretmelidir.
Hiçbir otomatik kural yeterince güvenli değilse kullanıcı onayı gerekir. Apache CouchDB çakışma modeli dokümanı, birbirinden ayrılan revizyonların saklanabileceğini ve uygulamanın bunları kullanıcıya sunabileceğini veya birleştirebileceğini örnekler. Kurumsal mobil uygulamada da kullanıcıya ham teknik veri yerine değişen alanlar, değişikliği yapan taraf, operasyonel etkiler ve izin verilen kararlar gösterilmelidir.
| Veri örneği | Uygun yaklaşım | Kontrol noktası | Olası sonuç |
|---|---|---|---|
| Ziyaret notu | Alan bazlı birleştirme | Aynı alan değişti mi? | Birleştir veya göster |
| Ürün fiyatı | ERP önceliği | Fiyat sürümü güncel mi? | Yeniden fiyatlandır |
| Seri numarası | Benzersizlik kuralı | Başka işlemde kullanıldı mı? | Reddet ve incelet |
| İş emri durumu | Rol ve durum kuralı | Geçişe yetki var mı? | Onay iste veya reddet |
Idempotent işlemler ve tekrar deneme neden kritiktir?
Mobil ağlarda sunucu işlemi tamamladığı hâlde yanıt cihaza ulaşmayabilir. Uygulama aynı isteği yeniden gönderdiğinde ikinci sipariş, ikinci tahsilat veya mükerrer stok çıkışı oluşmamalıdır. Bunun için her işleme istemci tarafından benzersiz ve kalıcı bir idempotency anahtarı atanabilir. Sunucu bu anahtarı, istek özeti ve önceki sonuçla birlikte saklar.
RFC 9110’daki idempotent yöntem semantiği, aynı isteğin birden çok uygulanmasının amaçlanan etkisini açıklar. Fakat sipariş oluşturma gibi iş operasyonlarında yalnızca HTTP yöntemine güvenmek yeterli değildir; uygulama düzeyindeki işlem kimliği ve mükerrerlik kontrolü ayrıca tasarlanmalıdır.
Tekrar deneme yalnızca geçici ağ hataları, zaman aşımı veya uygun sunucu hatalarında uygulanmalıdır. Gecikme kademeli artırılmalı ve rastgele sapma eklenmelidir. Yetki hatası, geçersiz veri veya iş kuralı reddi otomatik olarak sonsuza kadar denenmemelidir. Belirlenen deneme sayısını aşan kayıt hata kuyruğuna taşınmalı, sorumlu ekibe bağlamıyla görünmelidir.
Kullanıcı deneyimi, güvenlik ve denetim izi
Kullanıcı “kaydet” düğmesine bastığında kaydın yalnızca cihazda mı tutulduğunu yoksa merkeze mi ulaştığını anlayabilmelidir. Uygulama genel bir çevrimdışı göstergesinin yanında kayıt bazında bekliyor, eşitlendi, reddedildi ve inceleme gerekiyor durumlarını sunmalıdır. Kullanıcı çakışmayı çözecekse iki sürüm arasındaki fark sade biçimde gösterilmeli; yetkisi olmayan karar seçenekleri sunulmamalıdır.
Yerel veritabanındaki hassas veriler cihazın risk profiline göre şifrelenmeli; erişim anahtarları güvenli depoda tutulmalı ve oturum süresi dolduğunda çevrimdışı yetkinin nasıl davranacağı belirlenmelidir. Kuyruk kayıtları gereğinden fazla kişisel veri taşımamalıdır. Cihaz kaybolduğunda erişimi iptal etme, uzaktan oturum kapatma ve uygun olduğunda yerel veriyi temizleme senaryoları planlanmalıdır.
Denetim izi; kullanıcı, cihaz, işlem kimliği, temel ve sonuç sürümü, önceki ve yeni değer, uygulanan kural, ERP yanıtı ve zaman bilgilerini kapsamalıdır. Loglarda erişim kontrolü ve saklama süresi uygulanmalıdır. Böylece “hangi veri kazandı?” sorusunun yanında “neden kazandı?” sorusu da yanıtlanabilir.
Test ve kabul senaryoları neleri kapsamalıdır?
Testler yalnızca uçak modunda kayıt oluşturup bağlantıyı açmakla sınırlı kalmamalıdır. Kesinti, gönderimin farklı aşamalarında tekrarlanmalı; uygulamanın kapanması, cihaz saatinin değişmesi, eski uygulama sürümü, büyük kuyruk, kısmi ERP başarısı ve aynı hesabın iki cihazda kullanılması sınanmalıdır.
- Aynı kaydı iki cihazda farklı ve aynı alanlardan değiştirme
- Sunucunun işlemi tamamladığı anda yanıt bağlantısını kesme
- Aynı işlem kimliğini art arda göndererek mükerrerliği kontrol etme
- ERP kaydı kapattıktan sonra bekleyen mobil değişikliği gönderme
- Çakışmayı yetkili ve yetkisiz kullanıcılarla çözmeyi deneme
- Hata kuyruğundaki kaydı düzeltip güvenli biçimde yeniden işletme
- Denetim kaydından kararın ve veri geçmişinin izini sürme
Kabul ölçütleri ölçülebilir olmalıdır: mükerrer iş kaydı oluşmaması, hiçbir bekleyen işlemin sessizce kaybolmaması, her uyuşmazlığın tanımlı son duruma ulaşması ve kritik kararların denetim izinde açıklanabilmesi gibi. İzleme panellerinde kuyruk yaşı, başarısız deneme sayısı, çakışma oranı ve çözüm bekleyen kritik kayıtlar takip edilebilir.
Projeye özel çevrimdışı mimari nasıl planlanır?
Sağlam çözüm, ekran geliştirmeden önce gerçek saha koşullarını incelemekle başlar. Hangi bölgelerde bağlantı kesiliyor, bir cihaz ne kadar süre çevrimdışı kalıyor, hangi verinin cihazda bulunması gerekiyor ve bir kaybın iş etkisi nedir soruları yanıtlanmalıdır. Ardından veri sahipliği, rol matrisi, durum geçişleri, çakışma kuralları, hata işletimi ve ERP sözleşmesi birlikte dokümante edilir.
React Native ile iOS ve Android için geliştirilen kurumsal uygulamalarda ortak iş mantığı kurulabilir; ancak arka plan çalışma sınırları, güvenli depolama ve ağ davranışı her platformda ayrıca test edilmelidir. Kumsal Ajans, projeye özel mobil uygulama geliştirme sürecinde kullanıcı ihtiyacını, gerçek işleyişi, özel web yazılımını ve ERP entegrasyonunu aynı mimari kapsamında ele alır.
Çevrimdışı çalışma, senkronizasyon ve ERP bağlantısı gerektiren mobil uygulamanız için süreçlerinizi ve çakışma kurallarınızı Kumsal Ajans ile birlikte planlayın. Böylece bağlantının geri gelmesi belirsiz bir veri aktarımı değil; güvenli, izlenebilir ve kullanıcıya açıklanabilir bir iş akışı hâline gelir.