


Aydınlatma metni yükleniyor…
Laboratuvar numune takip yazılımı, fiziksel bir numunenin teslim alınması ile doğrulanmış analiz sonucunun yetkili kullanıcı tarafından paylaşılması arasındaki hareketleri ortak bir kayıt zincirinde yönetir. Amaç yalnızca numunenin hangi aşamada olduğunu göstermek değildir. Numuneyi kimin, ne zaman ve hangi koşullarda teslim aldığı; hangi analizlerin istendiği; çalışmayı kimin yürüttüğü; sonucun kim tarafından kontrol edildiği ve hangi sürümün müşteriye açıldığı da izlenebilmelidir.
Bu yapı; numune kabul, laboratuvar, kalite, saha, operasyon ve müşteri ilişkileri ekiplerinin farklı dosyalarda tuttuğu bilgileri bir araya getirir. Barkod veya QR kod ile kimliklendirme, rol bazlı yetkiler, zaman damgaları, belge yönetimi ve ERP entegrasyonu sayesinde süreç kişisel takibe daha az bağımlı hâle gelir. Ancak doğru çözüm, her laboratuvara aynı akışı dayatan hazır bir ekran seti değil; kurumun numune türlerini, onay kurallarını ve istisnalarını yansıtan projeye özel bir sistemdir.
Numune teslimi neden yalnızca bir kayıt işlemi değildir?
Numune teslimi, sonraki bütün analiz sürecinin dayandığı başlangıç noktasıdır. Sistemde yalnızca “teslim alındı” seçeneğinin bulunması yeterli olmaz. Gönderen kurum veya kişi, teslim alan kullanıcı, teslim zamanı, numune türü, miktar, ambalaj, sıcaklık ya da saklama koşulu, talep edilen analizler ve beraberindeki belgeler kaydedilmelidir. Gerekliyse saha toplama bilgisi, taşıyıcı ve teslim zincirindeki önceki hareketler de numune kaydıyla ilişkilendirilmelidir.
Kabul ölçütlerini karşılamayan bir numune sessizce standart akışa girmemelidir. Kırık ambalaj, eksik miktar, okunmayan etiket, yanlış kap, gecikmiş teslim veya uygunsuz sıcaklık gibi durumlar için istisna kaydı açılabilir. Kullanıcı fotoğraf ya da tutanak ekleyebilir; kalite birimi koşullu kabul, ret veya yeniden numune talebi kararı verebilir. Böylece uygunsuzluğun daha sonra sonuçla ilişkilendirilmesi ve müşteriye açıklanması mümkün olur.
Uçtan uca numune ve sonuç onay akışı nasıl kurulmalıdır?
İyi tasarlanan akış, her durumun giriş ve çıkış koşullarını açıkça tanımlar. “Laboratuvarda” gibi geniş bir durum yerine kabul bekliyor, kabul edildi, analiste atandı, analiz sürüyor, teknik kontrol bekliyor, kalite onayı bekliyor ve yayımlandı gibi operasyonel durumlar kullanılabilir. Her değişiklik kullanıcı, tarih-saat, önceki durum ve gerekçe bilgisiyle kaydedildiğinde ekipler aynı gerçeğe bakar.
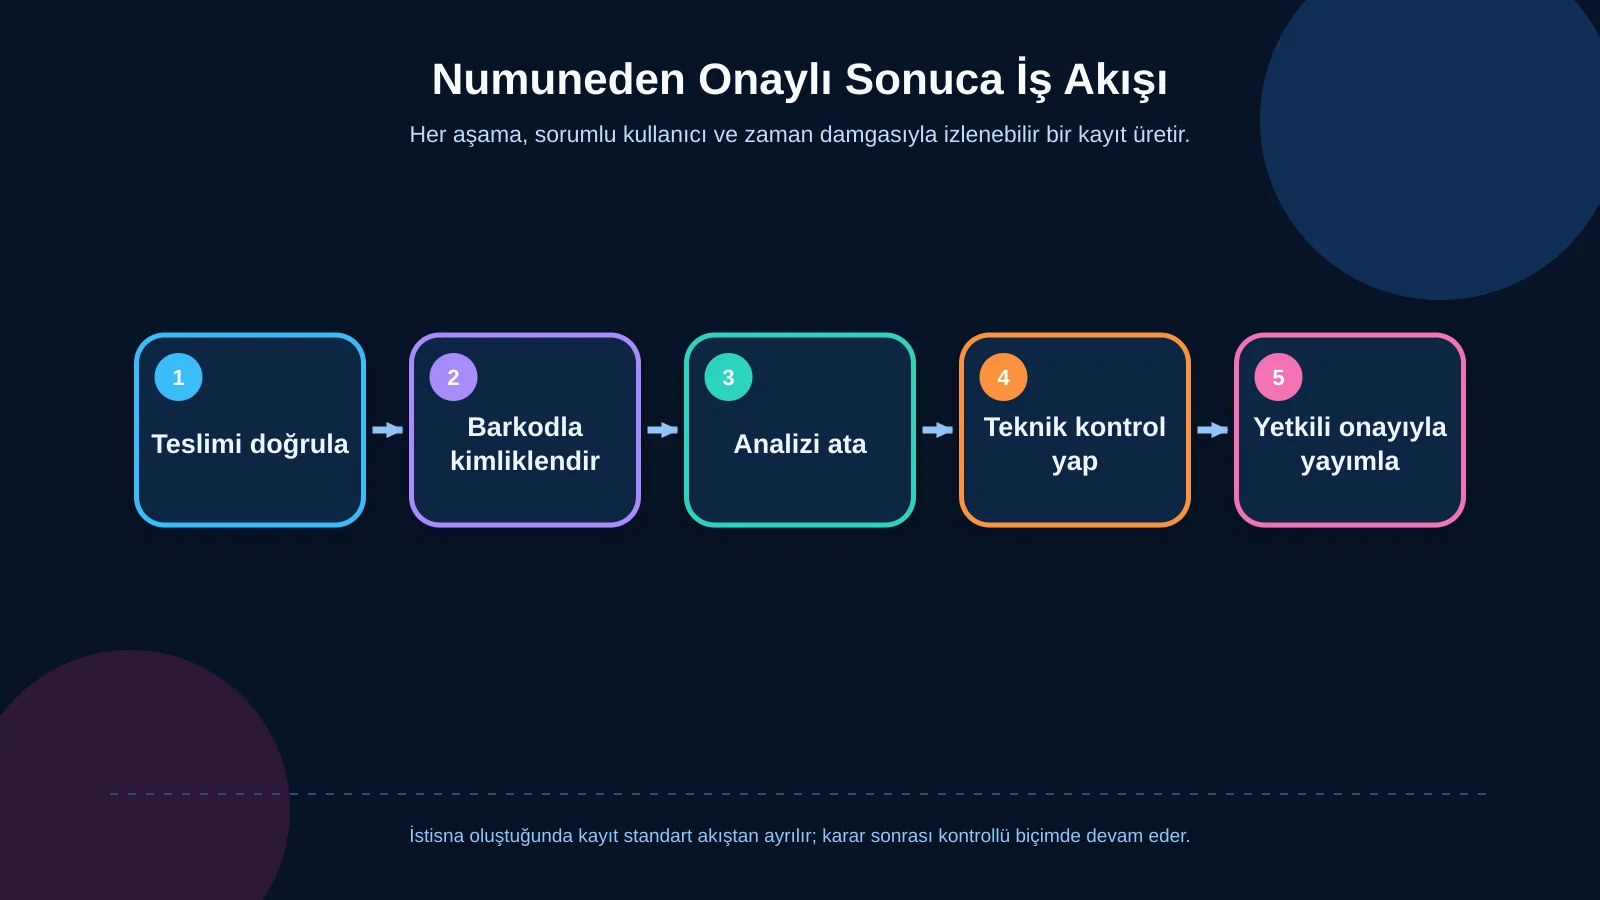
1. Ön kayıt ve teslim kabulü
Müşteri portalından, saha ekibinden veya ERP’den gelen talep için ön kayıt oluşturulur. Numune fiziksel olarak geldiğinde görevli kullanıcı bilgileri doğrular, kabul kontrolünü tamamlar ve teslim kaydını kapatır. Ön kayıt ile fiziksel teslim arasındaki farklılıklar ayrıca işaretlenir; böylece beklenen fakat ulaşmayan numuneler de takip edilebilir.
2. Barkod veya QR kodla kimliklendirme
Kabul edilen numuneye benzersiz bir sistem kimliği atanır ve uygun etiket üretilir. Ana numuneden hazırlanan alt numune, bölüm veya tekrar çalışması ayrı kimlik taşısa bile üst kayıtla bağlantısını korur. Barkod okutma; yanlış numunede işlem yapılması, elle kod girilmesi ve hareketlerin sonradan topluca kaydedilmesi risklerini azaltmaya yardımcı olur.
3. Analiz görevi ve sorumluluk ataması
Talep edilen testler ilgili birime, analiste veya cihaz kuyruğuna atanır. Sistem; yöntem, öncelik, hedef tamamlanma zamanı, gerekli hazırlık ve bağımlılıkları gösterebilir. Birden çok analiz yürütülüyorsa her test kendi durumunu taşır; numunenin genel durumu ise bu alt işlerin birleşiminden hesaplanır. Gecikme veya yeniden çalışma gerektiğinde sorumlu ekibe bildirim gönderilir.
4. Sonuç girişi ve teknik kontrol
Sonuçlar manuel form, cihaz dosyası veya entegrasyon üzerinden alınabilir. Ölçüm birimi, yöntem, referans ya da kabul aralığı, kullanılan cihaz, analiz zamanı ve ek belgeler sonuçla birlikte saklanmalıdır. Teknik kontrol yapan kullanıcı; zorunlu alanları, beklenmeyen değerleri, hesaplamaları ve ekleri inceleyerek kaydı onaya iletir veya gerekçesiyle düzeltmeye gönderir.
5. Yetkili sonuç onayı ve yayımlama
Teknik olarak tamamlanmış bir sonuç, otomatik biçimde müşteriye açılmamalıdır. Yetkili kullanıcı kapsamı, açıklamaları, rapor sürümünü ve varsa sapmaları değerlendirir. Onay; kullanıcı kimliği, zaman damgası ve onaylanan sürümle kaydedilir. Ardından rapor kontrollü şekilde portalda yayımlanabilir veya tanımlanmış alıcılara bildirim gönderilebilir.
Rol ve yetki yönetimi sonuç güvenini nasıl destekler?
Numune kabul görevlisi, analist, laboratuvar yöneticisi, kalite sorumlusu, müşteri temsilcisi, sistem yöneticisi ve müşteri kullanıcısı aynı verilere aynı yetkilerle erişmemelidir. Rol bazlı yapı; görüntüleme, oluşturma, düzenleme, teknik kontrol, sonuç onayı, iptal, dışa aktarma ve müşteriye yayımlama işlemlerini birbirinden ayırır. Kritik işlemler için görevler ayrılığı uygulanarak sonucu giren kişinin aynı sonucu tek başına yayımlaması engellenebilir.
Yetki yalnızca menü görünürlüğü olarak ele alınmamalıdır. Kullanıcının hangi laboratuvar, müşteri, proje, numune türü ve veri alanı üzerinde işlem yapabileceği de tanımlanmalıdır. NIST’in erişim kontrolü için nitelik yaklaşımı, yetkilendirme kararlarında kullanıcı, kaynak, işlem ve ortam özelliklerinin birlikte değerlendirilebileceğini açıklar. Kuruma özel web yazılımı geliştirme sürecinde bu kurallar, gerçek görev ve vekâlet senaryolarıyla modellenebilir.
| Rol | Temel işlem | Sınır |
|---|---|---|
| Numune kabul | Teslimi ve koşulları kaydeder | Sonucu onaylamaz |
| Analist | Analizi yürütür, sonucu girer | Tek başına yayımlamaz |
| Kalite sorumlusu | Kontrol eder ve onaylar | Ham kaydı izsiz değiştirmez |
| Müşteri kullanıcısı | Yayımlanmış raporu görüntüler | İç notlara erişemez |
Sonuç revizyonu ve istisnalar nasıl yönetilmelidir?
Onaylanmış sonuç üzerinde doğrudan değişiklik yapılması, hangi bilginin müşteriye iletildiğini belirsizleştirir. Bunun yerine yeni bir revizyon açılmalı; önceki sürüm korunmalı, değişiklik gerekçesi yazılmalı ve yeni sürüm yeniden kontrol ile onaydan geçmelidir. Müşteriye daha önce bildirim gönderildiyse düzeltmenin niteliği ve güncel rapor ayrıca duyurulmalıdır.
Akış; cihaz arızası, yetersiz numune, limit dışı sonuç, tekrar analiz, yöntem değişikliği, müşteri iptali veya dış laboratuvara gönderim gibi istisnaları da kapsamalıdır. Her istisna için sorumlu, hedef tarih, karar ve kapanış kanıtı tutulabilir. Bu yaklaşım, sorunu standart durumların arasına gizlemek yerine yönetilebilir bir işe dönüştürür.
Denetim izi ve belge yönetiminde hangi kayıtlar tutulmalıdır?
Denetim izi; numune kaydını kimin oluşturduğunu, hangi alanın eski ve yeni değerini, durum değişikliğini, atamayı, sonuç girişini, onayı, rapor indirmeyi ve paylaşımı kronolojik olarak göstermelidir. Kayıtların yetkisiz değiştirme ve silmeye karşı korunması gerekir. NIST’in log yönetimi rehberi, kurum çapında sağlam log altyapısı ve sürdürülebilir yönetim süreçleri kurulmasının önemini vurgular.
Teslim formu, fotoğraf, analiz çıktısı, cihaz dosyası, sertifika ve sonuç raporu; tür, sürüm, yükleyen kullanıcı ve zaman bilgisiyle numuneye bağlanmalıdır. Saklama süresi, arşivleme, yedekleme ve silme kuralları veri sınıfına göre belirlenmelidir. ISO’nun laboratuvarlara ilişkin açıklaması; test öğelerinin örneklenmesi ve işlenmesi ile sonuçların doğru raporlanmasını temel unsurlar arasında sayar. Bu çerçeve, ISO/IEC 17025 bağlamındaki laboratuvar gereklilikleri değerlendirilirken yazılım kapsamına girdi sağlar; tek başına uygunluk veya akreditasyon garantisi oluşturmaz.
Müşteri portalında kontrollü sonuç paylaşımı
Müşteri portalı, müşteriye yalnızca kendi kurumuna ve yetkisine ait numuneleri göstermelidir. Kullanıcı; teslim durumu, beklenen tamamlanma zamanı, tamamlanan analizler ve yayımlanmış raporları görebilir. Kalite kontrolü tamamlanmamış ham sonuçlar, iç notlar ve başka müşterilere ait veriler portal yanıtlarına dâhil edilmemelidir.
Paylaşım anında rapor sürümü, erişen kullanıcı ve indirme zamanı kaydedilebilir. Hassas veriler için ek kimlik doğrulama, süreli bağlantı veya indirme kısıtı uygulanabilir. Kişisel veri içeren süreçlerde erişim, saklama ve güvenlik kararları ilgili mevzuat ve kurum politikalarıyla birlikte değerlendirilmelidir. GDPR’ın 5. maddesi, kişisel veriler için veri minimizasyonu ile bütünlük ve gizlilik ilkelerini tanımlar. Portal aynı zamanda telefon ve e-posta trafiğini azaltırken müşteri ilişkileri ekibine doğrulanmış bilgi üzerinden iletişim kurma olanağı verir.
ERP ve kurumsal sistem entegrasyonları nasıl planlanır?
Laboratuvar yazılımı; ERP, CRM, saha uygulaması, cihaz yazılımı, doküman yönetimi veya kimlik sağlayıcıyla bağlantı kurabilir. Öncelikle her veri alanının sahibi belirlenmelidir. Müşteri ve sipariş bilgisi ERP’den gelirken numune hareketleri laboratuvar sisteminde, satış fırsatı ise CRM’de yönetilebilir. Aynı alanı iki sistemin bağımsız biçimde değiştirmesi yerine kaynak sistem ve güncelleme yönü açıkça tanımlanmalıdır.
Entegrasyon yalnızca başarılı aktarımı değil; bağlantı kesintisi, eksik alan, mükerrer mesaj, zaman aşımı ve karşı sistem reddi gibi durumları da yönetmelidir. İşlem kimliği, yeniden deneme politikası ve hata kuyruğu sayesinde ekipler hangi kaydın beklediğini görebilir. Kurumsal kaynakların ortak veri yapısında ele alınması gerekiyorsa kurumsal kaynak planlaması kapsamı laboratuvar entegrasyonlarıyla birlikte değerlendirilmelidir.
Projeye özel laboratuvar takip yazılımı nasıl kapsamlandırılır?
Kapsam çalışması ekran listesinden önce süreç haritasıyla başlamalıdır. Numune türleri, kabul kuralları, analiz yöntemleri, kullanıcı rolleri, onay kademeleri, rapor şablonları, bildirimler, entegrasyonlar ve istisnalar ekiplerle birlikte çıkarılır. Mevcut dosyalar ve formlar incelenir; hangi kaydın zorunlu, hangi bilginin koşullu olduğu belirlenir. Benzer projelerde kullanılan genel karar ölçütleri için hazır altyapı ve projeye özel web yazılım karşılaştırması da değerlendirilebilir.
Ardından öncelikli kullanıcı akışları prototiplenir, veri modeli ve entegrasyon sözleşmeleri hazırlanır. Kabul testleri “ekran açılıyor” seviyesinde kalmamalı; hatalı numunenin koşullu kabulü, yetkisiz sonuç onayı denemesi, revizyon sonrası bildirim ve ERP kesintisinde yeniden deneme gibi gerçek senaryoları kapsamalıdır. Canlıya geçişten önce veri aktarımı, eğitim, yetki kontrolü, yedekleme, izleme ve destek sorumlulukları netleştirilir.
Başarı hangi göstergelerle ölçülebilir?
Sistemin değeri yalnızca açılan kayıt sayısıyla ölçülmez. Teslimden kabule geçen süre, zamanında tamamlanan analiz oranı, yeniden çalışma sayısı, onay bekleme süresi, eksik teslim kaydı, portal üzerinden erişilen rapor oranı ve entegrasyon hata çözüm süresi izlenebilir. Göstergeler laboratuvar, analiz türü veya müşteri grubu bazında ayrıştırıldığında darboğazlar görünür hâle gelir.
Her metrik için veri kaynağı, hesaplama kuralı, sorumlu ve değerlendirme sıklığı belirlenmelidir. Hız hedefi kaliteyi zayıflatmamalıdır: kısa onay süresi tek başına iyi sonuç sayılmaz; revizyon ve uygunsuzluk oranlarıyla birlikte okunmalıdır. Böylece dashboard yalnızca faaliyet göstermeyen, karar üreten bir yönetim aracına dönüşür.
Laboratuvarınız için güvenli ve izlenebilir bir akış oluşturun
Laboratuvar numune takip yazılımı; teslim kaydını, barkodlu kimliği, analiz görevlerini, teknik kontrolü, yetkili sonuç onayını ve müşteri paylaşımını aynı işlem zincirinde birleştirir. Doğru kapsam, kurumun gerçek rollerini ve istisnalarını görünür kılar; yazılımın operasyonu zorlaması yerine operasyonu güvenli ve ölçülebilir hâle getirmesini sağlar.
Kumsal Ajans, bu ihtiyacı hazır bir paket iddiasıyla değil; veri yapısı, kullanıcı yetkileri, entegrasyonlar, güvenlik, bakım ve işletim gereksinimlerine göre projeye özel web yazılımı olarak ele alır. Laboratuvarınızın numune teslim, analiz ve sonuç onay akışlarını birlikte haritalayarak ihtiyaca özel takip yazılımının kapsamını belirlemek için Kumsal Ajans ile iletişime geçin.