


Aydınlatma metni yükleniyor…
Mobil uygulama güvenlik testi satın alırken yalnızca fiyatı veya “sızma testi yapılacaktır” ifadesini karşılaştırmak sağlıklı değildir. Aynı başlığı taşıyan iki teklif; incelenen platformlar, API kapsamı, kullanıcı rolleri, test yaklaşımı, teslim edilen kanıtlar ve düzeltme sonrası doğrulama bakımından tamamen farklı olabilir. Ucuz görünen bir çalışma, uygulamanın en kritik veri akışlarını kapsam dışında bıraktığında gerçekte daha yüksek risk ve ek maliyet yaratabilir.
Doğru satın alma yaklaşımı; iOS ve Android istemcilerini, arka uç servislerini, kimlik ve yetki modelini, cihaz üzerindeki verileri, entegrasyonları ve iş kurallarını tek sistem olarak ele alır. Teklifte hangi bileşenin, hangi sürümde, hangi kullanıcı rolleriyle, hangi yöntemlerle ve hangi teslimat ölçütleriyle inceleneceği açıkça yazılmalıdır. Bu rehber, mobil uygulama güvenlik testi kapsamını teknik ekipler kadar ürün, bilgi teknolojileri ve satın alma ekiplerinin de karşılaştırabileceği somut maddelere dönüştürür.
Güvenlik testi kapsamı neden uygulamayla sınırlı kalmamalıdır?
Bir mobil ürün, telefona kurulan paketten ibaret değildir. Uygulama; API’ler, kimlik sağlayıcıları, bildirim servisleri, yönetim panelleri, dosya depoları, analitik araçları ve ERP gibi kurumsal sistemlerle veri alışverişi yapabilir. Mobil istemcinin güvenli olması, API’nin başka bir kullanıcının kaydına erişilmesine izin vermesi hâlinde sistemi korumaz. Benzer biçimde API doğru çalışsa bile erişim anahtarlarının cihazda açık biçimde tutulması riski ortadan kaldırmaz.
OWASP Mobil Uygulama Güvenlik Doğrulama Standardı; güvenli veri saklama, kriptografi, kimlik doğrulama, ağ iletişimi, platform etkileşimi, kod kalitesi, tersine mühendisliğe dayanıklılık ve gizlilik gibi kontrol grupları sunar. Ancak OWASP’ın kapsam açıklaması, MASVS’nin esas olarak mobil istemciyi ele aldığını; uzak uçların ayrıca değerlendirilmesi gerektiğini belirtir. Bu nedenle teklifte “mobil test” yazması, API güvenliğinin otomatik olarak kapsama girdiği anlamına gelmez.
Satın alma öncesinde uygulamanın mimari diyagramı, veri akışları, kullanıcı rolleri ve dış sistemleri çıkarılmalıdır. Kumsal Ajans’ın React Native mobil uygulama geliştirme yaklaşımında olduğu gibi iOS ve Android istemcileri, özel web yazılımı, API ve kurumsal entegrasyonlar birlikte modellenirse test sınırları daha doğru belirlenebilir.
Teklife girmesi gereken teknik kontrol alanları
Mobil paket, kaynak kod ve platform davranışları
Teklif, Android ve iOS’un ayrı ayrı test edilip edilmeyeceğini belirtmelidir. Ortak kod tabanına sahip React Native gibi yapılarda bile platform izinleri, güvenli depolama seçenekleri, derleme ayarları, ağ güvenliği ve yerel modüller farklılaşabilir. İncelenecek uygulama sürümü, paket kimliği, test ve canlı ortam ayrımı, debug özellikleri, imzalama ayarları ve desteklenen işletim sistemi sürümleri kayda alınmalıdır.
Statik inceleme yalnızca otomatik tarama raporu olmamalıdır. Kod içinde gömülü sırlar, hatalı günlükleme, güvensiz rastgele sayı üretimi, zayıf kriptografik kullanım, hassas ekran görüntüleri, pano kullanımı, yedekleme davranışı, deep link ve WebView yapılandırmaları değerlendirilmelidir. Kaynak kod erişimi verilmiyorsa bunun inceleme derinliğini nasıl sınırladığı teklifte açıklanmalıdır.
API, kimlik doğrulama ve yetkilendirme
API testi için uç noktaların listesi, dokümantasyon, test hesapları ve roller hazırlanmalıdır. Parola politikası tek başına yeterli değildir; kayıt, giriş, çok faktörlü doğrulama, parola sıfırlama, cihaz değişimi, hesap kilitleme, oturum yenileme ve çıkış senaryoları birlikte incelenmelidir. Token süresi, güvenli yenileme, iptal ve çalınan oturumun yeniden kullanımı da kapsamda açıkça yer almalıdır.
Yetkilendirme kontrolleri her rol ve nesne üzerinde denenmelidir. Müşteri başka müşterinin belgesine, bayi farklı bayinin fiyatına veya saha çalışanı kendisine atanmamış iş emrine erişebiliyor mu? Yalnızca ekranın gizlenmesi güvenlik kontrolü değildir; sunucu her istekte kullanıcı, rol, kaynak ve işlem ilişkisini doğrulamalıdır. API ve entegrasyon sınırlarını tanımlamak için API entegrasyonu teklif karşılaştırma rehberi veri akışı, yetki ve hata davranışlarını görünür kılmaya yardımcı olabilir.
Verinin saklanması ve iletilmesi
Test ekibi hangi verilerin hassas kabul edildiğini bilmelidir: kimlik bilgileri, kişisel veriler, finansal kayıtlar, ticari fiyatlar, konum, sağlık verisi veya çalışan belgeleri farklı koruma gerektirebilir. Cihaz içindeki veritabanları, dosyalar, önbellek, loglar, bildirim içerikleri, ekran görüntüleri ve yedekler incelenmelidir. Anahtarların uygulama paketine gömülmesi ile platformun güvenli anahtar deposunda tutulması aynı şey değildir.
İletim testinde TLS yapılandırması, sertifika doğrulaması, açık metin trafik, hassas verinin URL veya günlüklerde taşınması ve güvenilmeyen ağ koşulları ele alınmalıdır. Sertifika sabitleme kullanılıyorsa uygulanma biçimi, hata davranışı ve sertifika yenileme operasyonu da değerlendirilmelidir; tek bir teknik önlem bütün ağ risklerini çözmez.
Cihaz, iş mantığı ve üçüncü taraf bileşenler
Root edilmiş veya jailbreak uygulanmış cihazlar, ekran yakalama, kötü amaçlı klavye, pano, emülatör, uygulama klonlama, tersine mühendislik ve çalışma zamanı manipülasyonu her ürün için aynı öncelikte değildir. Bankacılık işlemi ile kurum içi duyuru uygulamasının tehdit modeli farklıdır. Teklif, bu risklerin hangilerinin test edileceğini ve hariç bırakılanların gerekçesini göstermelidir.
İş mantığı testleri otomatik araçların kolayca bulamadığı açıkları hedefler. İndirim hakkının tekrar kullanılması, onay sırasının atlanması, çevrimdışı işlemin iki kez gönderilmesi, negatif tutar, limit aşımı veya iptal edilmiş iş emrinin yeniden açılması gibi senaryolar ürün ekibiyle çıkarılmalıdır. ERP ve ödeme gibi entegrasyonlarda tekrar deneme, eşzamanlılık, hata mesajları ve sistemler arası yetki sınırları ayrıca sınanmalıdır.
Yazılım geliştirme kitleri, analitik araçları ve açık kaynak paketleri için sürüm envanteri istenmelidir. Bilinen zafiyet taraması yararlıdır; ancak bileşenin uygulamada nasıl yapılandırıldığı, hangi veriye eriştiği ve güncelleme sorumluluğunun kimde olduğu da belirlenmelidir. Yalnızca bağımlılık listesini raporlamak, tedarik zinciri riskini bütünüyle açıklamaz.
Test satın alımında izlenecek karar sırası
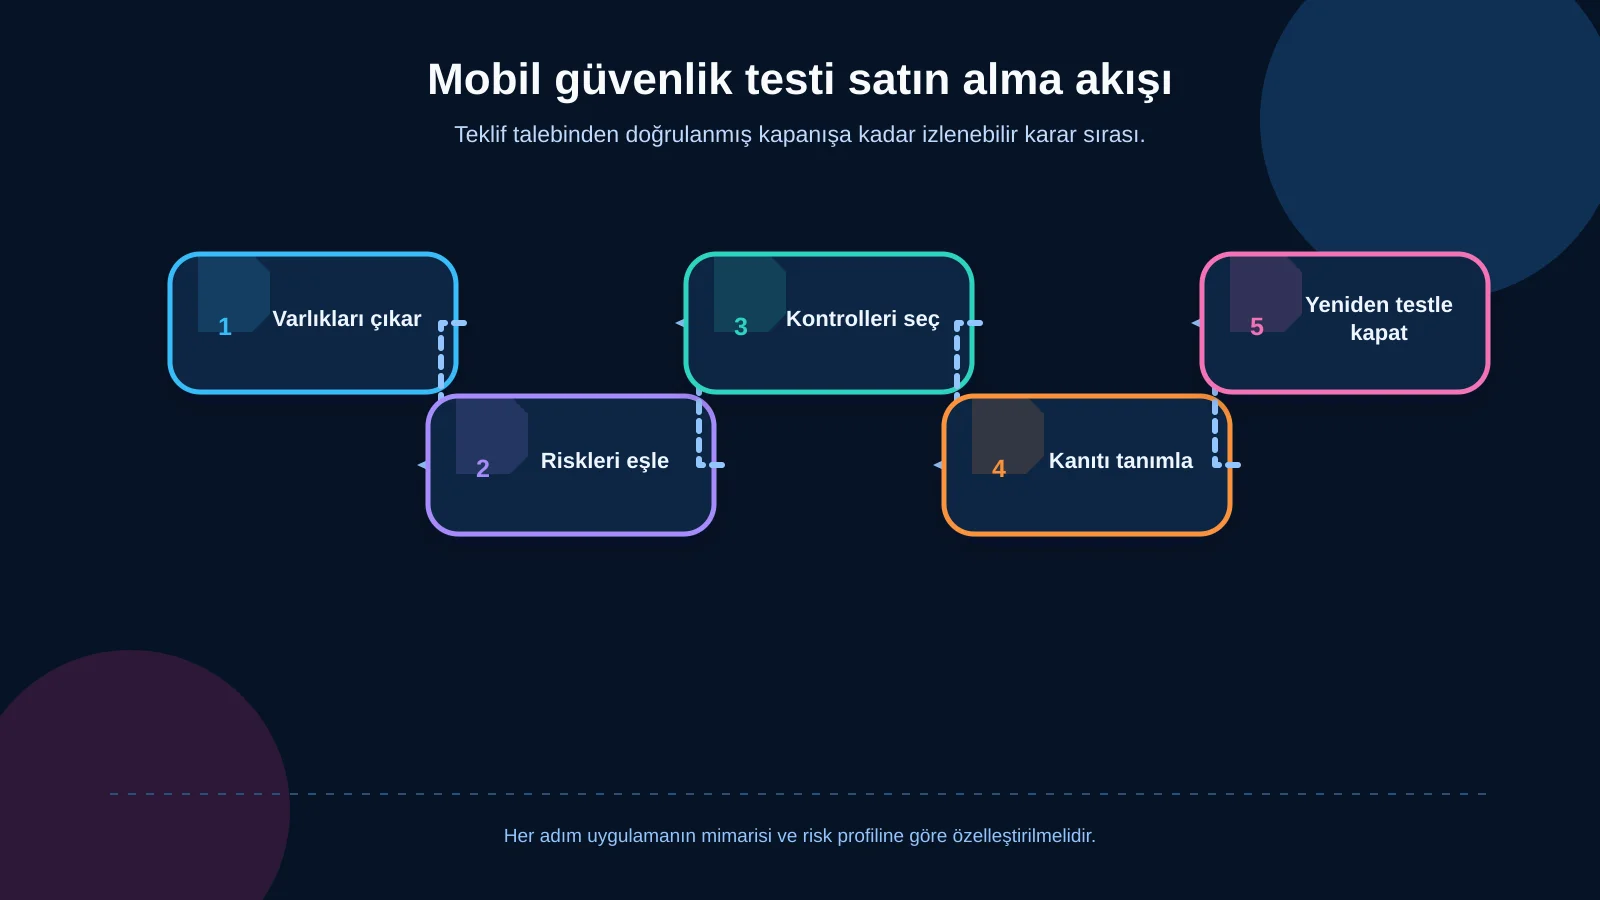
Sağlıklı satın alma süreci teklif istemeden önce başlar. İlk adımda uygulama paketleri, API’ler, ortamlar, alan adları, üçüncü taraf servisler ve entegrasyonlar envantere alınır. Ardından iş açısından kritik veriler, işlemler ve olası saldırgan yetenekleri belirlenir. Böylece her kontrolün neden istendiği ve hangi riskle ilişkili olduğu görülebilir.
Sonraki adım test profilini oluşturmaktır. OWASP Mobile Application Security Testing Guide, MASVS kontrollerini doğrulamaya yönelik teknik süreçler ve platforma özgü testler sunar. Referans verilen standardın adı kadar sürümü, seçilen kontrol kimlikleri ve kapsam dışı maddeler de yazılmalıdır. “OWASP uyumlu test” ifadesi tek başına ölçülebilir bir taahhüt değildir.
Son olarak erişimler ve kabul ölçütleri tanımlanır. Her rol için test hesabı, kaynak kod erişimi, test ortamı, örnek veri, teknik irtibat ve izin verilen test saatleri hazırlanır. Teslimat; yalnızca PDF rapor değil, kontrol kapsam matrisi, bulgu kanıtları, yönetici özeti ve yeniden test sonucu içermelidir.
Teklifleri aynı zeminde karşılaştırma matrisi
Teklif karşılaştırma tablosunda her satır için “dahil”, “hariç” veya “opsiyonel” bilgisinin yanında yöntem ve teslim edilecek kanıt bulunmalıdır. Örneğin API testi dahil görünürken yalnızca otomatik tarama yapılıyorsa, rol ve nesne düzeyindeki yetki açıkları gözden kaçabilir. Aynı şekilde iki platform yazıldığı hâlde test yalnızca Android paketinde yürütülebilir.
Test yaklaşımı kara kutu, gri kutu ve beyaz kutu olarak açıklanmalıdır. Kara kutu dışarıdan saldırgan görünümünü, gri kutu sınırlı hesap ve dokümanla gerçek kullanım senaryolarını, beyaz kutu ise kaynak kod ve mimari bilgisiyle daha derin doğrulamayı destekler. Bunlar kalite derecesi değil, farklı görünürlük seviyeleridir; kritik bir kurumsal uygulamada yöntemler birlikte kullanılabilir.
Teklifte tahmini kişi-gün kadar test ekibinin mobil platform, API ve iş mantığı deneyimi de sorgulanmalıdır. Otomatik araçların adı yardımcı bilgi olabilir; fakat araç listesi test senaryosunun yerini tutmaz. OWASP da otomatik araçların tek başına MASVS doğrulaması için yeterli olmadığını, mimari ve iş mantığının anlaşılması gerektiğini açıklar.
| Kontrol alanı | Sorulacak soru | Beklenen kanıt | Yaygın boşluk |
|---|---|---|---|
| iOS ve Android | İki paket ayrı test edilecek mi? | Sürüm bazlı kontrol kaydı | Tek platform incelenir |
| API ve roller | Her rol ve nesne sınanacak mı? | İstek ve yanıt kanıtı | Yalnızca otomatik tarama |
| İş mantığı | Kritik akışlar kötüye kullanılacak mı? | Senaryo ve tekrar adımları | Teknik açıklarla sınırlı |
| Teslim ve kapanış | Yeniden test kaç tur? | Durumlu kapanış raporu | Belirsiz tekrar testi |
Raporlama, önem derecesi ve doğrulanabilir kanıt
İyi bir bulgu; başlık, etkilenen sürüm ve bileşen, ön koşullar, tekrar üretme adımları, teknik kanıt, beklenen ve gerçekleşen davranış, olası etki ve uygulanabilir düzeltme önerisi içerir. Ekran görüntülerinde gerçek kişisel veri maskelenmeli; erişim anahtarı, parola ve kullanılabilir saldırı verisi kontrolsüz biçimde rapora konulmamalıdır. Ham kanıtların saklama süresi ve güvenli imha yöntemi sözleşmede belirtilmelidir.
Önem derecesi yalnızca genel bir puana bağlanmamalıdır. Teknik sömürülebilirlik; erişilen veri, kullanıcı sayısı, işlem etkisi ve mevcut telafi edici kontrollerle birlikte değerlendirilmelidir. Aynı teknik zafiyet, herkese açık müşteri uygulaması ile yönetilen kurumsal cihazlarda farklı iş riski doğurabilir. Yönetici özeti karar verene öncelikleri anlatırken teknik ek, bulguyu yeniden üretecek ayrıntıya ulaşabilmelidir.
Kontrol matrisi, hangi testin geçtiğini, başarısız olduğunu, uygulanamaz veya kapsam dışı sayıldığını göstermelidir. “Açık bulunmadı” ifadesi ile belirli kontrollerin kanıtla doğrulanması eşdeğer değildir. OWASP’ın değerlendirme yaklaşımı da kapsamın, geçen ve kalan testlerin ve destekleyici kanıtların raporda görünür olmasını önerir.
Yeniden test ve düzeltme süreci nasıl tanımlanmalıdır?
Yeniden test, ilk çalışmanın ücretsiz tekrarı şeklinde belirsiz bırakılmamalıdır. Kaç tur olduğu, hangi süre içinde talep edilebileceği, yalnızca bildirilen bulguları mı yoksa düzeltmenin etkilediği komşu akışları da mı kapsadığı yazılmalıdır. Yeni özellik, mimari değişiklik veya farklı sürümün hangi koşulda ek çalışma sayılacağı baştan kararlaştırılmalıdır.
Her bulgu için sorumlu ekip, hedef tarih, düzeltme sürümü ve doğrulama sonucu izlenmelidir. Sonuç durumları “kapatıldı”, “kısmen giderildi”, “devam ediyor” veya “risk kabul edildi” gibi açık değerler taşımalıdır. Düzeltme başka bir akışı bozabileceği için kritik değişikliklerde regresyon testi planlanmalıdır. Canlıya çıkış kararı, yalnızca rapor teslimine değil, kabul edilen riskler ve yeniden test kanıtlarına dayanmalıdır.
NIST Güvenli Yazılım Geliştirme Çerçevesi, güvenlik uygulamalarının yazılım yaşam döngüsüne eklenmesini ve zafiyetlerin kök nedenlerinin ele alınmasını önerir. Bu bakışla güvenlik testi tek seferlik bir onay değil; gereksinim, geliştirme, doğrulama, düzeltme ve sürüm yönetimi arasında geri besleme sağlayan bir süreçtir. Güvenlik ve bakım sorumluluklarını devamlı bir işletim modeline dönüştürmek için güvenlik ve bakım planlama rehberi de kullanılabilir.
Sözleşme ve operasyon koşullarında unutulmaması gerekenler
Test edilecek paket, sürüm, ortam, API, rol, entegrasyon ve platformları isimleriyle yazın.
Kaynak kod, mimari doküman ve hesap erişiminin verilip verilmeyeceğini belirtin.
Üretim ortamında izin verilen yöntemleri, saatleri, hız sınırlarını ve acil durdurma kişisini tanımlayın.
Test verisinin oluşturulması, maskelenmesi, saklanması ve imhası için sorumluluk atayın.
Kritik bulguların rapor sonunu beklemeden hangi kanaldan bildirileceğini kararlaştırın.
Rapor dili, teslim biçimi, kanıt seviyesi, yeniden test turu ve kapanış belgesini sözleşmeye ekleyin.
Ayrıca test sağlayıcısının gizlilik yükümlülükleri, alt yüklenici kullanımı, verinin tutulacağı ülke veya sistem, mesleki sorumluluk koşulları ve olası kesintilerde iletişim yöntemi değerlendirilmelidir. Üretimde hizmet aksatabilecek testler için ayrı onay mekanizması kurulmalı; mümkün olduğunda gerçekçi veriye sahip izole bir test ortamı kullanılmalıdır.
Doğru kapsam fiyat karşılaştırmasını nasıl değiştirir?
Fiyat; ekran sayısından çok platform, rol, uç nokta, iş akışı, entegrasyon, kod inceleme derinliği, cihaz çeşitliliği ve yeniden test yüküyle ilişkilidir. Beş rolü ve yüzlerce API işlemi olan çevrimdışı saha uygulaması ile yalnızca içerik sunan bir uygulamaya aynı efor uygulanamaz. Bu nedenle teklif isteme belgesine kapsam envanteri ve örnek senaryolar eklemek, sağlayıcıların benzer varsayımlarla fiyat vermesini sağlar.
En düşük toplam fiyat yerine kapsam boşluklarının sonradan yaratacağı maliyet değerlendirilmelidir. API veya iOS testi için ayrı sipariş açmak, test hesabı eksikliği nedeniyle çalışmayı tekrarlamak ya da yeniden testi ayrıca satın almak ilk avantajı ortadan kaldırabilir. Karar tablosunda fiyatın yanında kapsam, yöntem, kanıt, süre, yeniden test ve istisnalar birlikte puanlanmalıdır.
Mobil güvenlik testini geliştirme süreciyle birlikte planlayın
En verimli sonuç, güvenlik testinin ürün tamamlandıktan sonra eklenen son kontrol olmamasıdır. Kullanıcı rolleri, hassas veri sınıfları, API yetkileri, çevrimdışı senaryolar ve entegrasyon davranışları analiz aşamasında modellenirse birçok risk kod yazılmadan önlenebilir. Geliştirme boyunca kod inceleme, bağımlılık kontrolü ve otomatik testler; sürüm öncesinde ise bağımsız güvenlik değerlendirmesi uygulanabilir.
Kumsal Ajans; React Native ile iOS ve Android mobil ürünleri, projeye özel web yazılımları, API’ler ve ERP entegrasyonlarıyla birlikte ele alır. Amaç yalnızca bir uygulama ekranı üretmek değil; kullanıcı rolleri, veri akışları, kurumsal sistem bağlantıları, bakım ve sürdürülebilir güvenlik ihtiyaçlarını ortak bir mimaride yönetmektir.
Mobil uygulamanızın mimarisi, veri akışları, kullanıcı rolleri ve entegrasyonlarına göre güvenlik testi kapsamını netleştirmek ve geliştirme ihtiyaçlarını değerlendirmek için Kumsal Ajans ile iletişime geçin.