


Aydınlatma metni yükleniyor…
Fatura, sipariş formu ve irsaliye gibi belgeleri OCR ile okumak, manuel veri girişini azaltmak için önemli bir adımdır. Ancak OCR sonucunu doğrudan ERP’ye aktarmak, tek başına güvenilir bir otomasyon anlamına gelmez. Belgedeki metin doğru okunmuş olsa bile yanlış alanla ilişkilendirilmiş, uygun olmayan biçime dönüştürülmüş veya mevcut kurumsal kayıtlarla çelişmiş olabilir.
Bu nedenle asıl soru “OCR doğru çalışıyor mu?” değil, “Hangi alan hangi koşulda otomatik kabul edilebilir?” olmalıdır. Etkili bir sistem, her belgeyi baştan sona personele kontrol ettirmez. Düşük riskli alanları otomatik işler; belirsiz, tutarsız veya finansal etkisi yüksek alanları ise belge üzerindeki kaynağıyla birlikte insan onayına sunar.
Bu yaklaşım, otomasyon oranı ile operasyonel güven arasında ölçülebilir bir denge kurar. İnsan emeği rutin kontrole değil, karar gerektiren istisnalara ayrılır.
OCR çıktısı neden tek başına yeterli değildir?
OCR, görüntüdeki karakterleri makine tarafından işlenebilir metne dönüştürür. Belge işleme süreci ise bunun ötesinde; belge türünü tanıma, alanları çıkarma, değerleri normalleştirme, iş kurallarını uygulama ve hedef sistemdeki kayıtlarla eşleştirme görevlerini içerir.
Örneğin bir faturadaki “12.500,00” değeri karakter düzeyinde doğru okunabilir. Buna rağmen sistem bunun ara toplam mı, KDV matrahı mı yoksa genel toplam mı olduğunu yanlış belirleyebilir. Benzer biçimde doğru okunan bir cari unvan, ERP’deki tedarikçi kaydıyla eşleşmeyebilir. Tarih doğru görünse de kapalı muhasebe dönemine ait olabilir.
Dolayısıyla OCR güven skoru önemli bir sinyal olsa da tek karar ölçütü değildir. Alanın finansal etkisi, zorunluluğu, diğer değerlerle ilişkisi ve hedef sistemde oluşturacağı sonuç birlikte değerlendirilmelidir.
İnsan onayı gerektiren alanlar nasıl belirlenir?
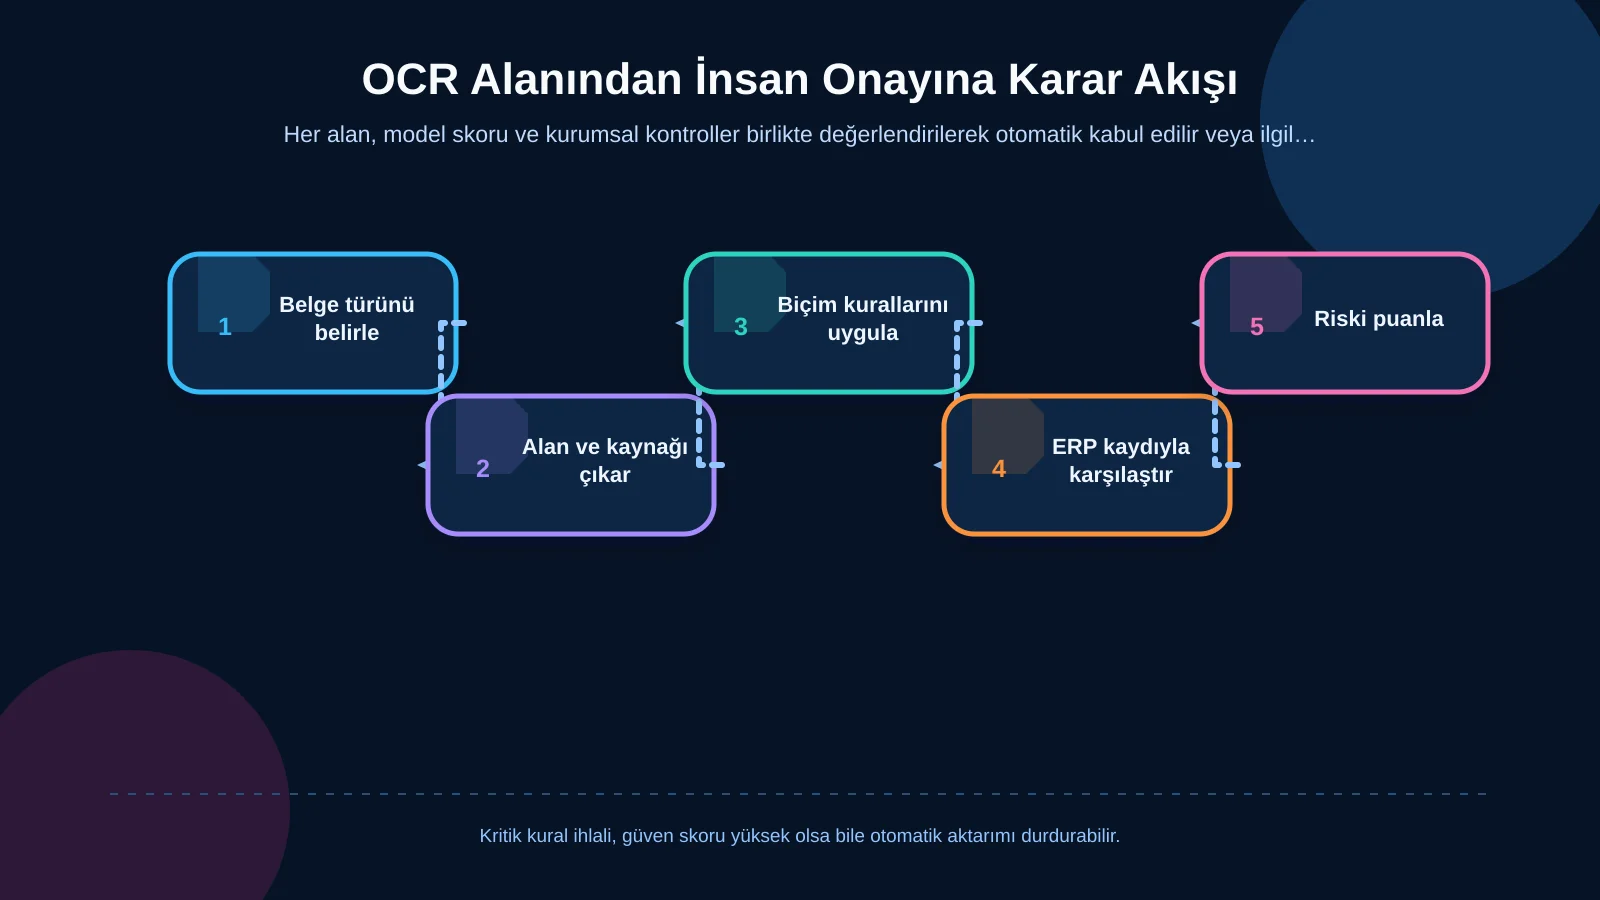
Karar süreci belge sınıflandırmasıyla başlar. Fatura, sipariş formu ve irsaliye farklı alanlara, kurallara ve risklere sahiptir. Belge türü belirlendikten sonra her alan için OCR değeri, güven skoru ve belge üzerindeki koordinat saklanır. Ardından biçim, zorunluluk, hesaplama ve kurumsal kayıt kontrolleri uygulanır.
Son aşamada bu sinyaller alan bazlı bir risk puanında birleştirilir. Eşik altındaki risksiz alanlar otomatik kabul edilir. Orta riskli alanlar kullanıcıya doğrulatılır. Kritik bir kuralı ihlal eden veya güvenilir biçimde yorumlanamayan belge ise istisna kuyruğuna alınır. Böylece yalnızca gerekli alanlar kontrol edilir; aynı belgedeki güvenilir değerler yeniden yazdırılmaz.
1. Düşük OCR güven skoru
OCR servisleri, çıkarılan kelime veya alan için genellikle bir güven değeri üretir. Amazon Textract’ın resmi uygulama önerileri, kullanılacak asgari güven eşiğinin senaryonun hata hassasiyetine göre belirlenmesini; eşik altındaki sonuçların elenmesini veya daha yoğun insan incelemesine yönlendirilmesini önerir.
Tek bir genel eşik yerine alan türüne göre eşik belirlemek daha güvenlidir. Açıklama satırındaki küçük bir hata sınırlı etki yaratabilirken IBAN, vergi numarası, para birimi veya genel toplam hatası ödeme ve muhasebe sürecini etkileyebilir. Bu nedenle kritik alanlar daha yüksek kabul eşiğine sahip olmalıdır.
Skorların farklı sağlayıcılar ve modeller arasında aynı anlamı taşıdığı varsayılmamalıdır. Eşikler, kurumun gerçek belge örnekleri üzerinde doğrulanmalı; yanlış kabul ve gereksiz inceleme oranları izlenerek ayarlanmalıdır.
2. Eksik veya beklenmeyen alan
Bir alanın hiç çıkarılmaması, değerinin boş olduğu anlamına gelmeyebilir. Düşük görüntü kalitesi, yeni tedarikçi şablonu, kırpılmış sayfa veya alışılmadık yerleşim alanın gözden kaçmasına yol açabilir. Belge türüne göre zorunlu alan şeması tanımlanmalı; örneğin fatura numarası, düzenleme tarihi, satıcı bilgisi ve genel toplam bulunmadığında kayıt otomatik ilerlememelidir.
Buna karşılık her boş alan hata değildir. Sipariş numarası bazı tedarikçilerde zorunlu, bazılarında isteğe bağlı olabilir. Sistem “alan yok”, “alan okunamadı” ve “alan bu senaryoda beklenmiyor” durumlarını birbirinden ayırmalıdır.
3. Biçim ve veri tipi uyuşmazlığı
Çıkarılan değer beklenen veri tipiyle uyuşmuyorsa insan kontrolü gerekebilir. Vergi numarasının uzunluğu, tarihin geçerli bir takvim değeri olması, IBAN yapısı veya para birimi kodu deterministik kurallarla sınanabilir. “01/02/26” gibi farklı biçimlerde yorumlanabilecek tarihler ise bağlam ve kurum politikası gerektirir.
Normalleştirme sırasında özgün OCR değeri korunmalıdır. Kullanıcı, sistemin “1.250,50” değerini hangi kuralla sayıya çevirdiğini görebilmeli; düzeltme yapıldığında hem ilk hem son değer denetim izinde yer almalıdır.
4. Hesaplama ve alanlar arası tutarsızlık
Faturalarda satır miktarı ile birim fiyatın çarpımı, satır toplamıyla karşılaştırılabilir. Ara toplam, iskonto, vergi ve genel toplam ilişkileri toleranslı kurallarla kontrol edilebilir. Yuvarlama farkı kabul edilebilirken açıklanamayan yüksek fark, ilgili alanların insan onayına gönderilmesini gerektirir.
İrsaliyede satır adedi ile teslim alınan miktar, sipariş formunda ise satır toplamları ile belge toplamı karşılaştırılabilir. Burada amaç yalnızca matematik kontrolü değildir; birbirine bağlı alanlardan hangisinin muhtemel hata kaynağı olduğunu kullanıcıya göstermektir.
5. ERP ve ana veriyle eşleşmeme
OCR sonucundaki tedarikçi, ürün kodu, sipariş numarası, vergi oranı veya depo bilgisi mevcut kayıtlarla karşılaştırılmalıdır. Tam eşleşme bulunamaması her zaman OCR hatası değildir; yeni bir tedarikçi, eski ürün kodu ya da farklı bir unvan yazımı söz konusu olabilir.
Eşleştirme sonucunda tek güçlü aday varsa sistem öneri sunabilir. Birden fazla benzer kayıt varsa kullanıcı doğru kaydı seçmelidir. Hiç aday yoksa ana veri açma, belgeyi reddetme veya yetkili role yönlendirme gibi ayrı bir istisna akışı çalışmalıdır. ERP bağlantısı planlanırken veri sahipliği ve hata geri dönüşleri de kurumsal kaynak planlaması kapsamındaki gerçek süreçlerle birlikte ele alınmalıdır.
6. Kritik alan ve işlem etkisi
Aynı güven skoruna sahip iki alan eşit risk taşımayabilir. Ödeme hesabı, toplam tutar ve vergi numarası gibi alanların yanlış aktarılması doğrudan finansal sonuç yaratabilir. Belge açıklaması veya referans notundaki hata ise daha düşük etkiye sahip olabilir.
Bu nedenle risk puanı; model güveni, alanın kritiklik seviyesi, kural ihlalinin türü, belge tutarı ve eşleşme kalitesi gibi bileşenlerden oluşmalıdır. Yüksek tutarlı bir faturada orta güvenli genel toplam, düşük tutarlı ve geçmiş kayıtlarla tamamen eşleşen bir belgedeki aynı skordan daha sıkı ele alınabilir.
Risk kuralları alan bazında nasıl tasarlanır?
Her alan için “otomatik kabul”, “insan doğrulaması” ve “belge düzeyinde durdurma” sonuçları tanımlanabilir. Karar tablosunda alan adı, belge türü, zorunluluk, güven eşiği, biçim kuralı, çapraz kontrol, ERP eşleşmesi ve yetkili rol bulunmalıdır.
Örneğin fatura numarası yüksek güvenli, beklenen biçimde ve aynı tedarikçi için benzersizse otomatik kabul edilebilir. Mükerrer kayıt bulunursa skor yüksek olsa bile işlem durdurulmalıdır. Genel toplamda matematiksel fark varsa yalnızca skor yükseltilerek sorun çözülemez; tutarın kaynağı belge üzerinden doğrulanmalıdır.
Google Cloud Document AI değerlendirme dokümanı, güven eşiği yükseldikçe genel olarak kesinliğin artarken daha az tahminin kabul edilmesi nedeniyle duyarlılığın düşebileceğini açıklar. Bu denge, kurumun etiketlenmiş test belgeleriyle ölçülmelidir. Tek bir eşik değerini tüm belge ve alanlara uygulamak yerine, hata maliyetine göre ayrı karar sınırları oluşturulmalıdır.
| Kontrol sonucu | Örnek durum | Karar | Sorumlu |
|---|---|---|---|
| Kurallar uyumlu | Yüksek güven, tam eşleşme | Otomatik kabul | Sistem |
| Belirsiz alan | Düşük güven veya iki ERP adayı | Alan doğrulama | Operasyon |
| İş kuralı ihlali | Toplamlar uyuşmuyor | Belgeyi beklet | Finans |
| Ana veri eksik | Tedarikçi bulunamadı | İstisna süreci | Yetkili ekip |
Belge önizleme ve düzeltme ekranı nasıl olmalıdır?
İnceleme ekranı, kullanıcıya yalnızca alan listesini göstermemelidir. Belge görüntüsü ile çıkarılan değer yan yana sunulmalı; seçilen alanın kaynak bölgesi görüntü üzerinde vurgulanmalıdır. Kullanıcı belgenin tamamında arama yapmak zorunda kalmadan OCR değerini, önerilen normalleştirilmiş değeri ve uyarının nedenini birlikte görebilmelidir.
Microsoft’un belge çözümleme dokümanı, alan güveni yanında sonucun özgün belgedeki sayfa ve koordinatlarla ilişkilendirilmesinin izlenebilirlik ve hızlı doğrulama açısından değerini vurgular. Bu ilişki, özellikle çok sayfalı fatura ve satır tablolarında inceleme süresini azaltır.
- Riskli alanlar renk, simge ve açık gerekçeyle ayrılmalıdır.
- Orijinal değer, dönüştürülmüş değer ve önerilen ERP kaydı birlikte görülmelidir.
- Klavye ile alanlar arasında ilerleme ve hızlı onay desteklenmelidir.
- Kullanıcı yalnızca rolünün izin verdiği alanları değiştirebilmelidir.
- Kaydetme öncesinde çözümlenmemiş kritik uyarılar gösterilmelidir.
Bu ekranlar, hazır bir OCR panelinden çok kurumun belge türlerine ve görev dağılımına göre şekillenen projeye özel web yazılımı bileşeni olarak değerlendirilmelidir.
Rol bazlı onay ve istisna akışı nasıl kurulur?
Her uyarıyı aynı kullanıcıya göndermek darboğaz oluşturur. Operasyon personeli okunamayan alanı düzeltebilir; satın alma ekibi sipariş eşleşmesini değerlendirebilir; finans ekibi vergi ve toplam tutarı onaylayabilir. Belirli tutarın üzerindeki belgeler yönetici onayına çıkabilir.
Kuyruklar belge türü, şirket, risk düzeyi, son işlem zamanı ve sorumlu role göre filtrelenebilmelidir. Vekâlet, yeniden atama ve hizmet seviyesi kuralları da tasarlanmalıdır. Benzer yaklaşım, B2B siparişlerde onay akışı planlanırken kullanılan yetki, limit ve istisna mantığıyla ilişkilendirilebilir.
İstisna durumları için “düzeltildi”, “belge reddedildi”, “ana veri talebi açıldı”, “tekrar tarama istendi” gibi neden kodları kullanılmalıdır. Serbest metin notu yardımcı olabilir; ancak raporlanabilir neden kodlarının yerini almamalıdır.
ERP aktarımından önce hangi kontroller yapılmalıdır?
İnsan onayı verilmesi, belgenin koşulsuz olarak ERP’ye aktarılacağı anlamına gelmez. Aktarım öncesinde şema doğrulaması, zorunlu alan kontrolü, mükerrer belge sorgusu, açık dönem kontrolü ve ana veri kimliklerinin geçerliliği tekrar sınanmalıdır.
Entegrasyonun teknik yanıtı ile iş sonucu ayrılmalıdır. API’nin başarılı yanıt vermesi, belgenin ERP’de doğru muhasebe kaydına dönüştüğü anlamına gelmeyebilir. ERP kayıt numarası, işlem durumu ve hata açıklaması belge işleme sistemine geri yazılmalıdır. Zaman aşımı halinde aynı belgenin iki kez oluşmasını önlemek için benzersiz işlem anahtarı kullanılmalıdır.
Başarısız aktarımlar belgeyi yeniden OCR sürecine sokmamalıdır. Hata, entegrasyon kuyruğunda korunmalı; yetkili kullanıcı düzeltme veya yeniden gönderme işlemini kontrollü biçimde yapmalıdır.
Denetim izi ve veri güvenliği neden sürecin parçasıdır?
Sistem; belgenin kim tarafından yüklendiğini, hangi model sürümüyle işlendiğini, ilk çıkarılan değeri, uygulanan kuralları, kullanıcı düzeltmesini ve ERP sonucunu kaydetmelidir. Böylece bir alanın neden otomatik geçtiği veya neden onaya gönderildiği sonradan açıklanabilir.
Belge görüntüleri ticari ve kişisel veriler içerebilir. Erişimler rol ve şirket kapsamıyla sınırlandırılmalı; aktarım ile saklama sırasında uygun koruma önlemleri uygulanmalıdır. Saklama süreleri, yedekleme, maskeleme ve silme politikaları belge türü ile mevzuat yükümlülüklerine göre belirlenmelidir.
Kullanıcı düzeltmeleri model geliştirme amacıyla kullanılacaksa bunun kapsamı ayrıca yönetilmelidir. Üretim verisinin eğitim ortamına kontrolsüz kopyalanması, doğruluk hedefi uğruna veri güvenliği riski yaratmamalıdır.
Eşikler ve kurallar nasıl iyileştirilir?
İlk eşikler nihai karar değil, ölçülebilir başlangıç varsayımlarıdır. Pilot çalışmada farklı tedarikçi şablonları, tarama kaliteleri, diller ve belge tutarları temsil edilmelidir. Alan bazında otomatik kabul oranı, yanlış kabul oranı, insan düzeltme oranı ve ortalama inceleme süresi izlenmelidir.
Çok fazla alan onaya düşüyorsa eşik hemen gevşetilmemelidir. Sorunun düşük görüntü kalitesi, yanlış belge sınıfı, zayıf alan modeli veya gereğinden katı iş kuralı olup olmadığı araştırılmalıdır. Yüksek güvenli alanlar sık düzeltiliyorsa model skoru tek başına yeterli değildir; yeni bir şablon veya yanlış eşleştirme kuralı bulunabilir.
Düzeltmeler tedarikçi, belge tipi ve hata nedeni bazında raporlandığında iyileştirme öncelikleri görünür hale gelir. Yeni model veya kural sürümü önce kontrollü bir örneklemde denenmeli; önceki sürümle karşılaştırılmadan tüm belgelere açılmamalıdır.
Risk odaklı OCR süreci nasıl projelendirilir?
Başlangıçta belge örnekleri toplanmalı, alan sözlüğü hazırlanmalı ve ERP’deki hedef kayıtlar belirlenmelidir. Ardından her alan için hata etkisi, doğrulama kuralı, onay rolü ve kabul ölçütü tanımlanmalıdır. Teknik seçimler bu iş kararlarından sonra yapılmalıdır.
Kumsal Ajans, OCR’ı tek başına bir doğruluk vaadi olarak değil; belge önizleme, rol bazlı kontrol, veri doğrulama, ERP entegrasyonu ve istisna yönetiminden oluşan bütünleşik bir iş sistemi içinde ele alır. Böylece kurum, her alanı manuel kontrol etmek yerine insan dikkatini gerçekten riskli kararlara yönlendirebilir.
Belge türlerinize, kullanıcı rollerinize ve mevcut ERP süreçlerinize uygun OCR doğrulama ve insan onayı akışını planlamak için Kumsal Ajans ile iletişime geçin.