


Aydınlatma metni yükleniyor…
Mobil uygulama beta testinde başarı, yalnızca çok sayıda kullanıcıya ulaşmakla değil, doğru kullanıcı bileşimini kurmakla ilgilidir. Birbirine benzeyen yüz kişinin aynı akışı denemesi; farklı rolleri, cihazları ve çalışma koşullarını temsil eden daha küçük bir grubun sağlayacağı içgörüyü vermeyebilir. Bu nedenle beta grubu, hedef kitlenin küçültülmüş fakat dengeli bir modeli olarak tasarlanmalıdır.
İyi bir beta programı; uygulamayı ilk kez gören kullanıcıları, alan deneyimi yüksek kişileri, kritik operasyonları yürüten çalışanları, farklı cihaz ve işletim sistemi sürümlerini, zayıf bağlantı koşullarını ve erişilebilirlik ihtiyaçlarını kapsar. Amaç bütün olası kullanıcıları toplamak değil, yayına çıktığında ürünü zorlayacak anlamlı farklılıkları görünür kılmaktır.
Beta test grubu neden rastgele seçilmemeli?
Gönüllü bir davet listesini beta grubu olarak kullanmak kolaydır; ancak böyle bir liste çoğunlukla markaya yakın, teknik açıdan rahat ve yeni ürüne hoşgörülü kişilerden oluşur. Gerçek kullanıcı kitlesinde ise uygulamayı seyrek kullananlar, eski cihaz sahipleri, yoğun iş temposunda çalışanlar veya süreç hakkında çok az bilgisi olan kişiler bulunabilir.
Temsil sorunu test sonuçlarını doğrudan etkiler. Yalnızca şirket çalışanlarıyla yapılan test, kurum içi terminolojinin dışarıdan anlaşılmadığını göstermeyebilir. Sadece yeni telefon kullananlar performans sorunlarını; yalnızca güçlü bağlantıda çalışanlar çevrimdışı kayıt ve senkronizasyon hatalarını yakalayamayabilir. Beta seçiminin başlangıç noktası “Kaç kişi bulabiliriz?” değil, “Hangi riskleri hangi kullanıcılar görünür kılabilir?” sorusu olmalıdır.
Beta kullanıcı grubu seçimi nasıl yapılır?
Seçim süreci, kullanıcı personasını tek ölçüt kabul etmemelidir. Ürün hedefleri, kritik görevler, teknik koşullar ve operasyonel riskler birlikte değerlendirilmelidir. Aşağıdaki sıra, aday havuzunu savunulabilir bir beta planına dönüştürür.
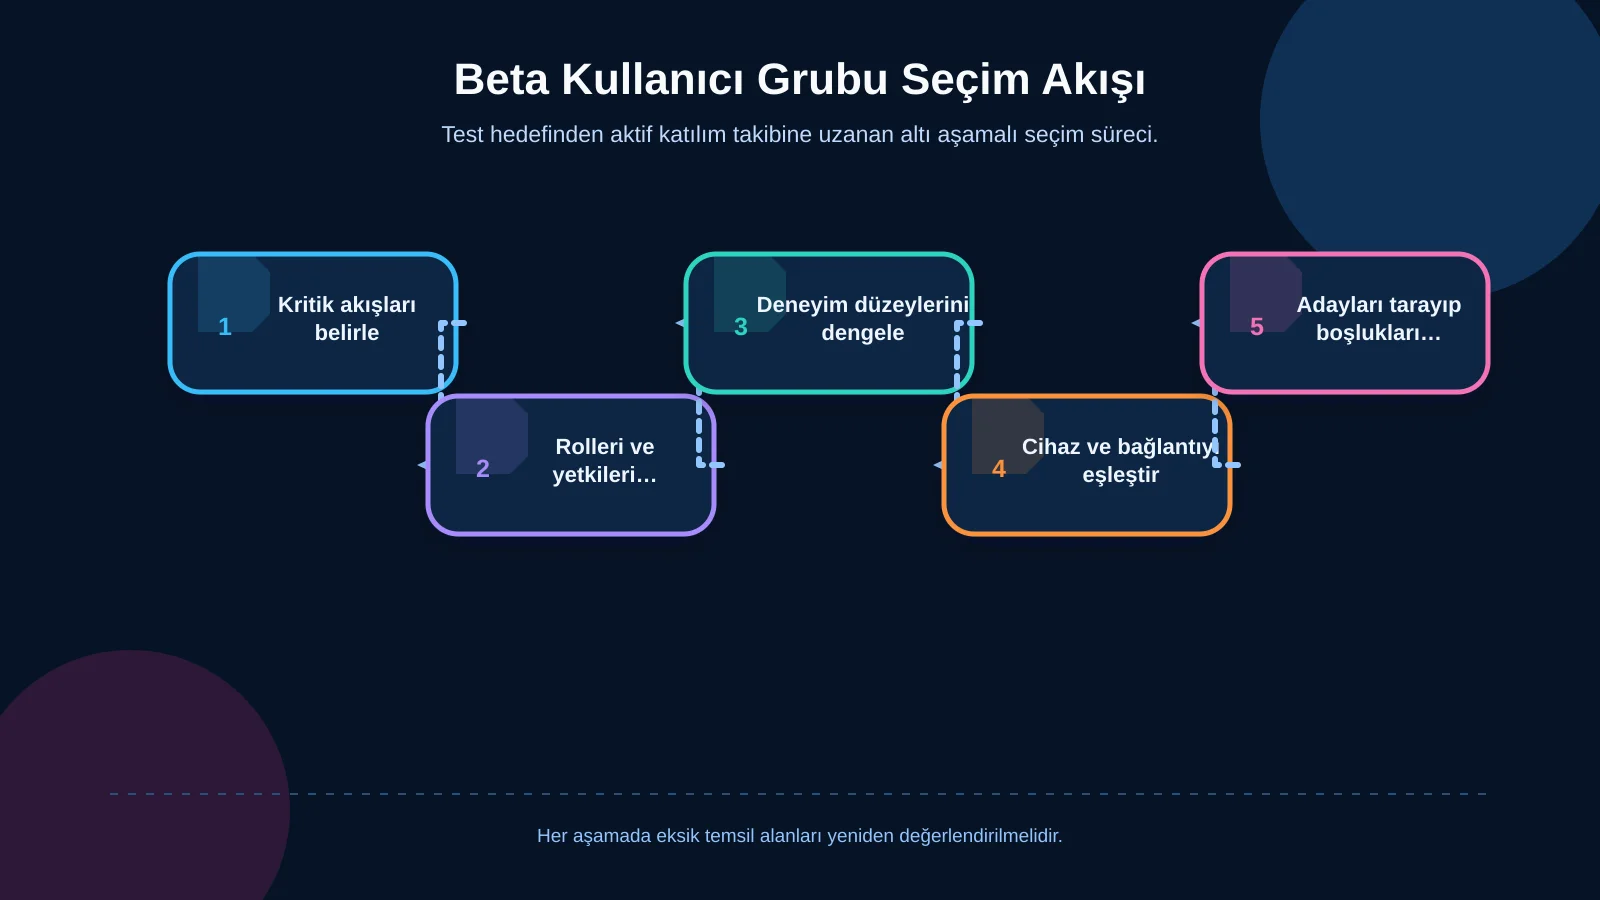
1. Kritik iş akışlarını ve test hedeflerini belirleyin
Önce beta sürümünde doğrulanacak sonuçları yazın. Üyelik, kimlik doğrulama, arama, sipariş, ödeme, barkod okuma, konum kullanımı, belge yükleme veya yönetici onayı gibi akışlardan hangileri yayın kararını etkiliyor? Her kritik akış için başarı sonucu, olası hata ve kullanılacağı gerçek ortam tanımlanmalıdır.
Örneğin saha uygulamasında yalnızca formun gönderilmesi yeterli değildir. Bağlantı kesildiğinde kaydın korunması, ağ geri geldiğinde aynı işlemin iki kez oluşmaması ve verinin ERP sistemine doğru kullanıcıyla ulaşması da test edilmelidir. Bu yaklaşım, adayların demografik özelliklerden önce görev ve risk üzerinden seçilmesini sağlar.
2. Kullanıcı rollerini ve yetki düzeylerini çıkarın
Müşteri, saha personeli, depo çalışanı, yönetici, bayi ve destek uzmanı aynı uygulamada farklı ekranlar görebilir. Her rolün giriş yöntemi, veri erişimi, onay yetkisi ve hata karşısındaki davranışı farklıdır. Bu yüzden kritik iş akışına dokunan her rol beta grubunda temsil edilmelidir.
Kurumsal bir mobil üründe işlemi başlatan kişi kadar onaylayan, ERP sonucunu kontrol eden ve istisnayı çözen kişi de önemlidir. Rol bazlı yazılım kurgusu ile entegrasyon gereksinimleri, mobil uygulama geliştirme kapsamı belirlenirken birlikte ele alınırsa beta senaryoları geliştirme kararlarıyla izlenebilir biçimde eşleşebilir.
3. Deneyim düzeylerini dengeleyin
Beta grubunda yeni, ortalama ve ileri düzey kullanıcılar bulunmalıdır. Yeni kullanıcılar ilk açılış, kayıt ve yönlendirme sorunlarını; deneyimli kullanıcılar ise kısa yolları, yoğun kullanım senaryolarını ve alan kurallarındaki eksikleri daha kolay fark eder. Yalnızca uzman kullanıcılarla test yapmak, onların alışkanlıkları sayesinde aştığı kullanılabilirlik engellerini gizleyebilir.
4. Cihaz ve bağlantı matrisini oluşturun
iOS ve Android dağılımı yalnızca platform adına göre yapılmamalıdır. Desteklenen işletim sistemi sürümleri, ekran boyutu, bellek kapasitesi, kamera ve biyometrik özellikler de değerlendirilmelidir. Test havuzunda yaygın cihazların yanında destek sınırına yakın daha eski modeller de bulunmalıdır.
Wi-Fi, mobil veri, düşük bant genişliği, gecikmeli bağlantı ve geçici kesinti koşulları özellikle saha, servis ve depo uygulamalarında ayrı segmentlerdir. Çevrimdışı iş akışlarının kuyruklama ve mutabakat kuralları hakkında daha ayrıntılı bir örnek, depo mobil uygulaması planlama rehberinde görülebilir.
5. Adayları tarayın ve boşlukları tamamlayın
Kısa bir ön eleme formunda rol, uygulama deneyimi, cihaz modeli, işletim sistemi sürümü, bağlantı ortamı, kullanım sıklığı ve erişilebilirlik ihtiyaçları sorulabilir. Yanıtlar, aday kabul etmekten çok kapsama matrisindeki boşlukları görmek için kullanılmalıdır. Aynı özelliklere sahip çok sayıda aday yerine eksik koşulu tamamlayan katılımcıya öncelik verilmelidir.
6. Katılımı ölçerek grubu güncelleyin
Davet kabulü, kurulum, tamamlanan görev, geri bildirim kalitesi ve tekrar katılım izlenmelidir. Davet edilen fakat uygulamayı kurmayan kişi test kapsamına katkı sağlamaz. Sessiz kalan bir segment varsa hatırlatma, daha açık görev tanımı veya yeni aday gerekebilir. Beta grubu bir kez hazırlanıp unutulan sabit liste değil, bulgulara göre dengelenen yaşayan bir örneklemdir.
Beta testinde bulunması gereken temel kullanıcı segmentleri
Her ürünün dağılımı farklı olsa da aşağıdaki segmentler seçim için güçlü bir başlangıç çerçevesi sunar. Bir katılımcı birden fazla segmenti temsil edebilir; ancak bu durum matris üzerinde açıkça işaretlenmelidir.
Gerçek hedef kullanıcılar
Ürünün çözmek istediği problemi gerçekten yaşayan kişiler grubun merkezinde olmalıdır. Bir teslimat uygulamasında aktif kurye, müşteri ve operasyon sorumlusu; kurumsal satış uygulamasında saha temsilcisi, bölge yöneticisi ve sipariş kontrol ekibi buna örnektir. Yakın çevreden seçilen fakat gerçek ihtiyacı yaşamayan kişiler, arayüz hakkında yorum yapabilir; iş akışının doğruluğunu güvenilir biçimde değerlendiremez.
Yeni, seyrek ve yoğun kullanıcılar
İlk kez kullananlar öğrenilebilirliği; seyrek kullanıcılar hatırlanabilirliği; yoğun kullanıcılar hız, dayanıklılık ve tekrar eden işlemleri sınar. Yoğun kullanıcılar toplu işlem, hızlı geçiş veya oturum sürekliliği gibi gereksinimleri ortaya çıkarırken yeni kullanıcılar açıklanmayan terimleri ve belirsiz izin ekranlarını daha çabuk gösterir.
Kritik görev ve istisna kullanıcıları
Gelir, hizmet devamlılığı, stok doğruluğu veya mevzuat açısından kritik işlemleri yapan kişiler ayrıca seçilmelidir. İade, başarısız ödeme, iptal, eksik stok, reddedilen onay, yinelenen kayıt ve entegrasyon kesintisi gibi normal dışı durumları günlük işinde yöneten kullanıcılar yalnızca ideal akışı deneyenlerden farklı kanıt üretir.
Farklı cihaz ve çevre koşullarındaki kullanıcılar
Düşük kapasiteli telefon, küçük ekran, farklı Android üreticisi, eski ama desteklenen iPhone, tablet veya kurumsal el terminali kullanan kişiler teknik çeşitliliği temsil eder. Parlak güneş altında, eldivenle, hareket halinde ya da gürültülü ortamda çalışan kullanıcıların deneyimi de masa başındaki testten farklıdır.
Erişilebilirlik ihtiyacı bulunan kullanıcılar
Ekran okuyucu, ekran büyütme, yüksek kontrast, anahtarla kontrol veya sesli giriş kullanan kişiler beta programına doğrudan dahil edilmelidir. W3C, engelli ve yaşlı kullanıcılarla yapılan değerlendirmenin yalnızca standart kontrolüyle bulunamayabilen kullanılabilirlik sorunlarını ortaya çıkarabildiğini; tek bir kişinin deneyiminin bütün gruba genellenmemesi gerektiğini belirtir. Bu nedenle farklı ihtiyaç ve yardımcı teknoloji deneyimine sahip katılımcılar seçilmelidir. Ayrıntılı yaklaşım W3C’nin kullanıcıları erişilebilirlik değerlendirmesine dahil etme rehberinde açıklanır.
İç paydaşlar ve destek ekipleri
Ürün, kalite güvence, operasyon, müşteri hizmetleri ve bilgi güvenliği ekipleri ilk dalgada yararlıdır. Bu kişiler gereksinim sapmalarını ve sistem hatalarını hızlı aktarabilir. Fakat kurum diline ve beklenen davranışa aşina oldukları için dış kullanıcıların yerine geçmemelidir. İç test, dış kullanıcıya açılmadan önce temel engelleri temizleyen ayrı bir aşama olarak görülmelidir.
İç, kapalı ve açık beta grupları nasıl kademelendirilir?
Beta programını tek seferde geniş bir kitleye açmak yerine risk azaldıkça büyütmek daha kontrollü sonuç verir. İlk dalgada geliştirici, kalite güvence ve ürün ekibi çökme, kurulum, hesap ve veri kaybı gibi engelleyici sorunlara odaklanır. İkinci dalgada seçilmiş gerçek kullanıcılar kritik görevleri ve uç durumları dener. Üçüncü dalgada daha geniş bir örneklem performans, cihaz dağılımı ve anlaşılabilirlik hakkında sinyal üretir.
Google Play Console test dokümanı, iç testten daha hedefli kapalı teste ve ardından açık teste ilerleyen yapıyı tanımlar. İç test ilk kalite kontrolleri için küçük bir gruba hızlı dağıtım sağlarken kapalı test seçilmiş kullanıcılarla hedefli geri bildirim toplamaya, açık test ise daha geniş katılıma uygundur.
iOS tarafında Apple TestFlight, iç ve dış test kullanıcılarının gruplandırılmasına, gruplara farklı yapılar atanmasına ve geri bildirimlerin platform veya işletim sistemi sürümüne göre incelenmesine olanak verir. Platform kapasitesi, grubun çok büyük olması gerektiği anlamına gelmez; davet ölçütleri hâlâ ürün riski ve temsil ihtiyacından türetilmelidir.
Beta grubu dağılımı için uygulanabilir seçim matrisi
Tek bir ideal kişi sayısı yoktur. Ödeme gibi tek bir tüketici akışına sahip uygulama ile çok rollü, çevrimdışı çalışan ve ERP’ye bağlanan kurumsal uygulamanın ihtiyacı aynı değildir. Başlangıçta her kritik rol ve koşul için en az bir temsil olup olmadığı kontrol edilmeli; yüksek riskli hücrelerde birden fazla katılımcı kullanılarak tek kişiye bağlı sonuçlardan kaçınılmalıdır.
Seçim matrisinde satırlar kullanıcı rolünü, sütunlar deneyim, cihaz, bağlantı ve kritik görev koşullarını gösterebilir. Katılımcılar hücrelere işlendiğinde aşırı temsil edilen ve boş kalan alanlar görünür hâle gelir. Örneğin on Android katılımcının tamamı güncel ve üst segment cihaz kullanıyorsa sayı yüksek görünse de teknik kapsam dardır.
| Segment | Temel kanıt | Teknik koşul | Örnek görev |
|---|---|---|---|
| Yeni kullanıcı | Öğrenilebilirlik | Yaygın cihaz | Kayıt ve ilk işlem |
| Yoğun kullanıcı | Hız ve dayanıklılık | Uzun oturum | Tekrarlı işlem |
| Operasyon rolü | Süreç doğruluğu | Zayıf bağlantı | Çevrimdışı kayıt |
| Erişilebilirlik kullanıcısı | Etkileşim engelleri | Yardımcı teknoloji | Kritik görevi tamamlama |
| Yönetici veya onaycı | Yetki ve istisna | ERP/API bağlantısı | Reddetme ve düzeltme |
Katılımcılara hangi test görevleri verilmelidir?
“Uygulamayı kullanıp yorumlayın” çağrısı karşılaştırılabilir sonuç üretmez. Her segmente gerçek bağlamı yansıtan kısa görevler verilmelidir: yeni kullanıcı hesap açar, saha çalışanı bağlantı kesilirken kayıt oluşturur, yönetici talebi reddeder, müşteri ödeme hatasından sonra işlemi sürdürür. Görev sonucu açık olmalı; fakat kullanıcıya ekranda hangi düğmeye basacağı söylenmemelidir.
Geri bildirim formunda cihaz ve sürüm, gerçekleştirilen görev, beklenen sonuç, gerçekleşen sonuç, tekrar adımları ve mümkünse ekran görüntüsü bulunmalıdır. Çökme oranı ve görev tamamlama gibi ölçümler yorumlarla birlikte değerlendirilmelidir. Bir sorunun kaç kez görüldüğü kadar hangi kritik akışı durdurduğu ve veri bütünlüğünü etkileyip etkilemediği de önceliği belirler.
Sık yapılan kullanıcı seçimi hataları
- Beta grubunu yalnızca şirket çalışanları, arkadaşlar veya teknik kullanıcılarla doldurmak.
- Kullanıcı rolünü dikkate alıp cihaz, bağlantı ve kullanım ortamı çeşitliliğini ihmal etmek.
- Çok sayıda katılımcıyı kalite göstergesi saymak, kurulum ve görev katılımını ölçmemek.
- Yalnızca başarılı ana akışı test edip hata, iptal, kesinti ve tekrar deneme senaryolarını dışarıda bırakmak.
- Erişilebilirlik ihtiyacı bulunan kullanıcıları yayın sonrasına ertelemek.
- Üretim verisini kontrolsüz biçimde kullanmak veya katılımcılara gereğinden fazla veri erişimi vermek.
- Bütün gruplara aynı görevi gönderip rollerin ve risklerin farklılığını göz ardı etmek.
Güvenlik, veri ve entegrasyon kapsamı nasıl korunur?
Kurumsal beta testlerinde gerçekçilik ile veri güvenliği dengelenmelidir. Katılımcıya yalnızca rolü için gerekli yetki verilmeli, mümkün olduğunda sentetik veya maskelenmiş veri kullanılmalı ve test hesaplarının süresi sınırlandırılmalıdır. Ekran görüntüsü ve hata kaydında kişisel ya da ticari verilerin açığa çıkabileceği unutulmamalıdır.
ERP, CRM, ödeme veya kimlik servisleriyle bağlantılı uygulamalarda test ortamının hangi sistemlere yazdığı açıkça belirtilmelidir. Başarısız istek, zaman aşımı, çift gönderim ve geri alma senaryoları için sorumlular tanımlanmalıdır. React Native tabanlı iOS ve Android ürünlerde ortak kod kullanılması da iki platformun gerçek cihazlarda ayrı doğrulanması ihtiyacını ortadan kaldırmaz.
Yayın kararı hangi kanıtlara dayanmalı?
Beta süreci takvim dolduğu için değil, önceden belirlenen çıkış ölçütleri karşılandığında kapanmalıdır. Engelleyici hataların durumu, kritik görev tamamlama oranı, veri kaybı veya yinelenen işlem riski, desteklenen cihazlardaki kararlılık, erişilebilirlik bulguları ve entegrasyon sonuçları birlikte değerlendirilmelidir. Ayrıca her önemli kullanıcı segmentinin gerçekten teste katıldığı doğrulanmalıdır.
Doğru beta grubu, hedef kitlenin rastgele küçültülmüş hâli değil; ürünün iş, deneyim ve teknik risklerini bilinçli biçimde temsil eden bir sistemdir. Kumsal Ajans, iş fikrini, kullanıcı ihtiyacını ve teknik gereksinimleri birlikte ele alarak React Native tabanlı mobil ürünleri güçlü yazılım altyapısı, veri güvenliği ve kurumsal sistem entegrasyonlarıyla planlar. Mobil uygulamanızın beta test gruplarını ve test senaryolarını gerçek kullanıcı ihtiyaçları ile teknik gereksinimlere göre planlamak için Kumsal Ajans ile iletişime geçin.