


Aydınlatma metni yükleniyor…
QR kodlu mobil uygulama geliştirmek, kullanıcı ekranında taranabilir bir kare oluşturmaktan ibaret değildir. Etkinlik bileti, spor kulübü üyeliği, tesis girişi veya abonelik hakkı söz konusu olduğunda asıl mesele, kodun temsil ettiği hakkın o anda geçerli olup olmadığını güvenilir ve hızlı biçimde belirlemektir. Sabit bir QR kod ekran görüntüsüyle çoğaltılabilir; geçerli bir bilet ikinci kez okutulabilir veya süresi dolmuş üyelik başka bir kullanıcı tarafından gösterilebilir. Bu nedenle QR, tek başına güvenlik yöntemi değil, doğrulama sürecine veri taşıyan bir araç olarak ele alınmalıdır.
Sağlam bir çözüm; mobil uygulama, okutma cihazı, sunucu tarafı doğrulama servisi, yönetim paneli ve işlem kayıtlarının birlikte çalışmasıyla kurulur. Kurallar kurumun gerçek operasyonuna göre tasarlandığında giriş süresi kısalır, gişe personelinin yoruma dayalı kararları azalır ve şüpheli işlemler incelenebilir hâle gelir.
QR kodlu bilet ve üyelik sistemi nasıl çalışır?
Kullanıcı mobil uygulamada oturum açtığında kendisine ait biletleri veya üyelik haklarını görür. Seçilen hak için uygulama bir QR kod gösterir. Giriş görevlisinin kullandığı doğrulama uygulaması kodu tarar, içindeki sınırlı veriyi doğrulama servisine iletir ve sonuç olarak “geçerli”, “daha önce kullanılmış”, “süresi dolmuş” veya “yanlış giriş noktası” gibi açık bir karar alır.
Bu akışta QR içine ad, telefon, üyelik numarası veya bilet ayrıntılarının tamamını açık biçimde yerleştirmek gerekli değildir. Tahmin edilmesi zor bir referans, imzalı bir veri paketi ya da kısa ömürlü doğrulama değeri kullanılabilir. Sunucu; bu değeri bilet kaydı, kullanım durumu, zaman aralığı, etkinlik, kapı ve kullanıcı kurallarıyla eşleştirir. Mobil istemcinin sunduğu bilgiye körü körüne güvenilmez.
Kurumun ihtiyacına göre bilet sahibi uygulaması ve personel doğrulama uygulaması aynı ürün içinde rollere ayrılabilir veya iki ayrı uygulama olarak geliştirilebilir. React Native yaklaşımı, ortak ürün mantığını koruyarak iOS ve Android istemcilerinin birlikte geliştirilmesini destekler. Teknoloji seçiminin sınırlarını değerlendirmek için React Native kullanım alanları hakkındaki içerik de incelenebilir.
Doğrulama akışının temel adımları
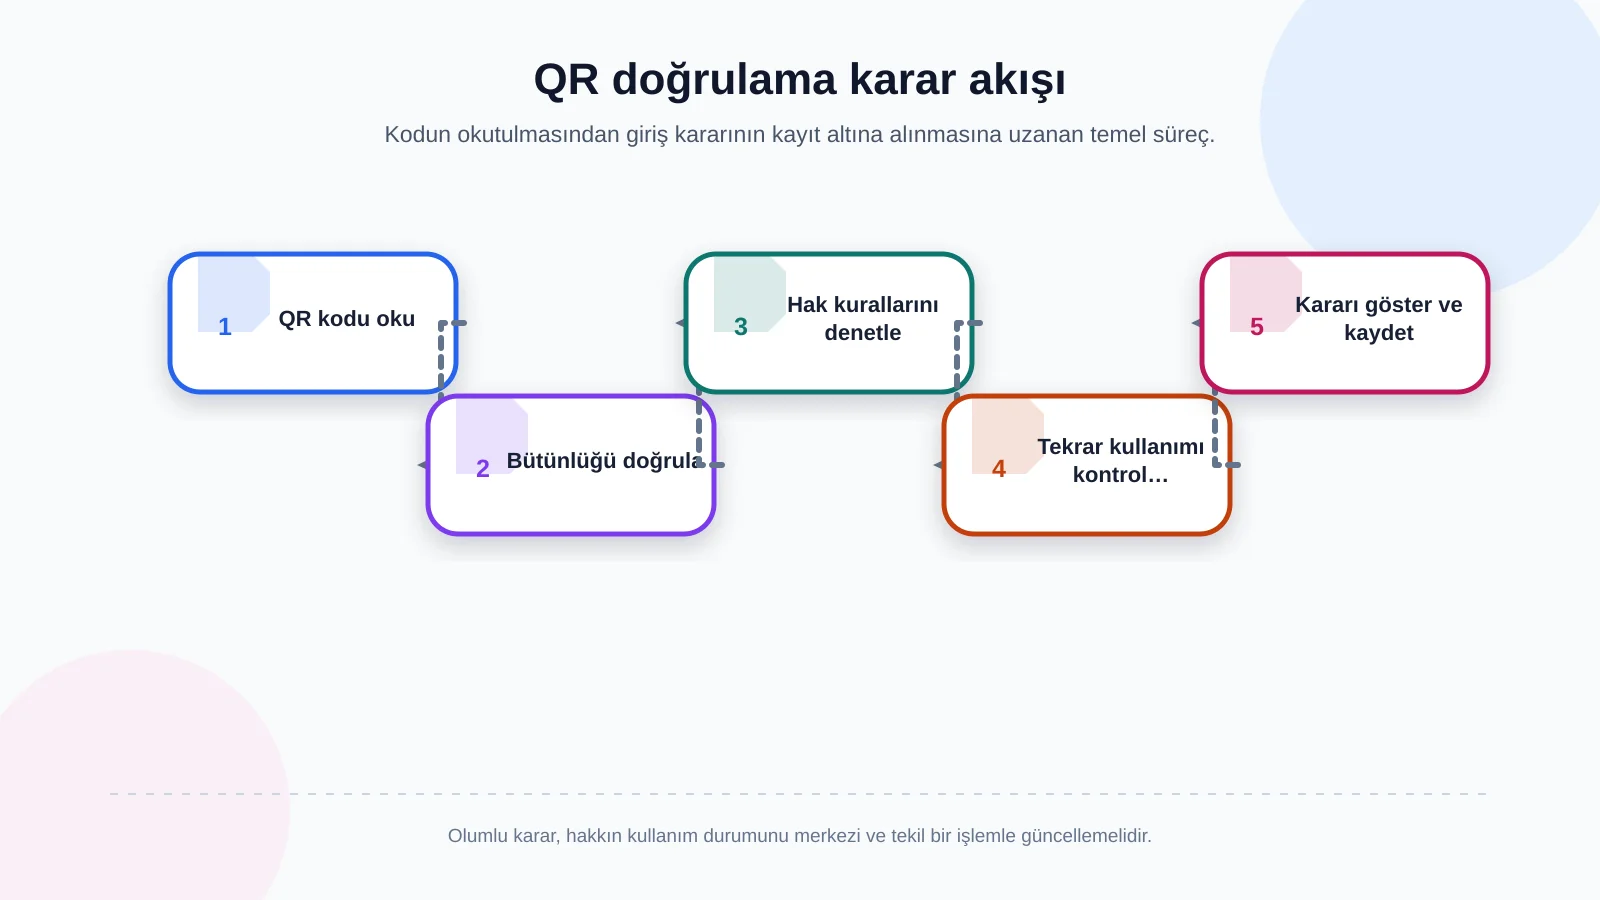
Güvenli ve izlenebilir bir giriş işlemi, aşağıdaki karar sırasını izlemelidir:
- Okuma: Personel uygulaması QR içindeki referansı veya imzalı veriyi tarar.
- Bütünlük kontrolü: Kodun beklenen sistem tarafından üretildiği ve değiştirilmediği doğrulanır.
- Hak kontrolü: Biletin ya da üyeliğin aktifliği, zamanı, lokasyonu, kullanım kotası ve kullanıcı bağı değerlendirilir.
- Tekrar kontrolü: Aynı hakkın daha önce kullanılıp kullanılmadığı ve eş zamanlı başka bir okutma bulunup bulunmadığı araştırılır.
- Karar ve kayıt: Sonuç personele açık biçimde gösterilir; zaman, kapı, cihaz, operatör ve karar nedeni denetim kaydına yazılır.
Olumlu yanıt yalnızca yeşil bir ekran göstermemeli; sistem, hakkın durumunu atomik biçimde değiştirmelidir. Birbirine yakın iki kapıda aynı kod neredeyse eş zamanlı okutulduğunda yalnızca ilk başarılı işlem kabul edilmeli, sonraki istek “kullanılmış” sonucunu almalıdır. Böylece arayüzden bağımsız olarak merkezi iş kuralı korunur.
Sabit, dinamik ve süreli QR kod seçenekleri
Sabit QR kod
Sabit kod, aynı içeriği sürekli gösterir. Üretimi ve okutulması kolaydır; ancak ekran görüntüsü, basılı kopya ve yetkisiz paylaşım riskine daha açıktır. Sunucu her taramada kullanım durumunu kontrol ediyorsa tek girişli biletlerde tekrar kullanım engellenebilir. Buna rağmen kopyayı ilk kullanan kişi içeri girebileceği için gerçek hak sahibinin mağdur olması mümkündür.
Dinamik veya süreli QR kod
Dinamik kod belirli aralıklarla yenilenir ve kısa bir geçerlilik penceresine sahip olur. Kod içinde zaman bilgisi, tekil değer ve kriptografik imza bulunabilir. Böylece eski bir ekran görüntüsünün kabul edilme ihtimali düşer. NIST, tekrar saldırılarına karşı işlem tazeliğinin nonce veya zaman bilgisi gibi unsurlarla kanıtlanmasını açıklar; aynı çıktının yeniden gönderilmesini zorlaştıran bu yaklaşım QR doğrulama tasarımına da uygulanabilir. Ayrıntılar NIST dijital kimlik rehberinde yer alır.
Dinamik kod her proje için otomatik tercih değildir. Telefon saatinin sapması, zayıf bağlantı, pil tüketimi ve yoğun giriş anlarında sunucu yükü değerlendirilmelidir. Yenileme süresi çok kısa tutulursa gerçek kullanıcılar zorlanabilir; fazla uzun tutulursa kopyalama riski artar. Süre, etkinlik yoğunluğu ve kabul edilen risk birlikte belirlenmelidir.
Sahte ve yetkisiz kullanım hangi kontrollerle azaltılır?
Sahte kullanım tek tip değildir. Ekran görüntüsünün paylaşılması, aynı biletin farklı kapılarda denenmesi, iptal edilmiş kaydın gösterilmesi, üyeliğin başkasına devredilmesi ve doğrulama uygulamasının taklit edilmesi ayrı tehditlerdir. Bu nedenle her risk için karşılık gelen kontrol tanımlanmalıdır.
- Ekran görüntüsü: Kısa ömürlü dinamik kod, ekrandaki görsel hareket ve sunucu tarafı zaman kontrolü birlikte kullanılabilir.
- Tekrar kullanım: İlk başarılı okutma merkezi kayıtta hakkı tüketir; eş zamanlı istekler tek işlem kuralıyla yönetilir.
- Süresi dolmuş hak: Başlangıç ve bitiş zamanı sunucu saatine göre değerlendirilir.
- Yetkisiz devir: Risk düzeyine göre kullanıcı hesabı, cihaz bağı, fotoğraflı personel kontrolü veya ek kimlik doğrulama uygulanabilir.
- Sahte doğrulama istemcisi: Personel rolleri, cihaz kaydı, güvenli oturum ve iptal edilebilir yetkilendirme gerekir.
Mobil uygulamanın yerel depolaması, ağ iletişimi, kimlik doğrulaması ve kurcalamaya karşı dayanıklılığı da kapsamın parçasıdır. OWASP Mobile Application Security Verification Standard, iOS ve Android uygulamalarını depolama, kriptografi, kimlik doğrulama, ağ iletişimi ve platform etkileşimi gibi kontrol alanları üzerinden değerlendirmek için kullanılabilir.
Hiçbir kontrol mutlak sahtecilik garantisi vermez. Örneğin cihaz bağı ekran görüntüsünü azaltabilir ama telefon değişimi ve destek operasyonu oluşturur. Fotoğraf göstermek devri zorlaştırabilir fakat kişisel veri işleme kapsamını genişletir. Tasarım, risk ile kullanıcı sürtünmesi arasında kuruma uygun dengeyi kurmalıdır.
| Risk | Temel kontrol | Ek güvence | Kayıt |
|---|---|---|---|
| Ekran görüntüsü | Süreli dinamik kod | Sunucu zamanı ve imza | Kod süresi |
| Tekrar kullanım | İlk geçişte hakkı tüketme | Eş zamanlı işlem kilidi | Kapı ve cihaz |
| Süresi dolmuş hak | Geçerlilik aralığı | Sunucu saati | Ret nedeni |
| Yetkisiz devir | Hesap veya cihaz bağı | Risk bazlı kimlik kontrolü | Kullanıcı ve oturum |
| Sahte görevli cihazı | Cihaz kaydı ve rol | Uzaktan yetki iptali | Operatör ve cihaz |
Çevrimdışı doğrulama nasıl planlanmalıdır?
Stadyum, fuar alanı, otopark veya bodrum kattaki tesis girişlerinde bağlantı kesilebilir. Sistemin yalnızca çevrim içi çalışacağı varsayılırsa kapıda kuyruk oluşabilir. Buna karşılık tüm kararları çevrimdışı vermek, güncel iptal ve tekrar kullanım bilgisinin kapılar arasında paylaşılmasını zorlaştırır.
Kontrollü çevrimdışı modelde doğrulama cihazına etkinlik, kapı ve zamanla sınırlandırılmış bir yetki ile gerekli asgari doğrulama verisi önceden indirilir. Uygulama kodun imzasını ve yerel kuralları kontrol eder, sonucu cihazdaki şifreli kuyruğa kaydeder. Bağlantı geri geldiğinde işlemler sunucuya sıra numarası ve benzersiz işlem kimliğiyle gönderilir. Sunucu aynı kaydın iki kez işlenmesini önlemeli ve çakışmaları belirlenmiş kurallarla çözmelidir.
Çevrimdışı çalışmada “iki kapıda aynı bilet” riski tamamen yok olmayabilir. Kurum; yüksek riskli biletleri yalnızca çevrim içi kabul etmek, her cihaza ayrı kapı listesi atamak, çevrimdışı pencereyi sınırlamak veya bağlantı geri geldiğinde manuel inceleme üretmek gibi seçenekleri değerlendirmelidir. Ekranda yalnızca başarı ya da hata değil, kararın çevrimdışı verildiği de personele gösterilmelidir.
Yönetim paneli ve kullanıcı rolleri
Operasyon ekibinin her değişiklik için yazılım ekibine başvurmaması adına yönetim paneli kritik önemdedir. Yetkili kullanıcılar etkinlik, üyelik paketi, geçerlilik dönemi, giriş noktası, kullanım kotası ve istisna kurallarını yönetebilmelidir. Ancak herkes her kaydı görmemeli veya değiştirmemelidir.
Merkez yöneticisi tüm organizasyonu, etkinlik yöneticisi yalnızca kendi etkinliğini, kapı sorumlusu atandığı girişleri, denetçi ise kayıtları salt okunur biçimde görebilir. İade, bilet yeniden etkinleştirme, manuel geçiş ve cihaz yetkilendirme gibi yüksek etkili işlemler ayrı izinlere bağlanmalıdır. OWASP’ın kimlik doğrulama rehberi, şüpheli hareketler ve kritik işlemler sonrasında yeniden doğrulama uygulanmasını önerir; bu yaklaşım yönetim panelindeki hassas işlemlere uyarlanabilir. İlgili ilkeler OWASP Authentication Cheat Sheet içinde açıklanır.
Her yönetim işlemi kimin, ne zaman, hangi kaydı, hangi önceki ve yeni değerle değiştirdiğini gösterecek biçimde loglanmalıdır. Logların değiştirilmesini veya yetkisiz kişilerce görüntülenmesini önleyen erişim ve saklama politikaları da proje kapsamına alınmalıdır.
Entegrasyonlar ve veri sahipliği
Bilet satışı bir e-ticaret sisteminde, üyelik bilgisi CRM veya ERP’de, ödeme kaydı başka bir sağlayıcıda tutulabilir. Öncelikle hangi sistemin hangi veri için ana kaynak olduğu belirlenmelidir. Ödeme iptal edildiğinde bilet ne kadar sürede pasifleşir? Üyelik yenilendiğinde yeni tarih uygulamaya nasıl ulaşır? Entegrasyon yanıt vermediğinde son bilinen durum mu kullanılacak, işlem mi durdurulacak? Bu soruların yanıtı teknik sözleşmenin parçasıdır.
API bağlantıları yalnızca başarılı senaryoya göre tasarlanmamalıdır. Zaman aşımı, yinelenen mesaj, alan eşleme hatası, kısmi kesinti, yeniden deneme ve mutabakat süreçleri tanımlanmalıdır. Daha kapsamlı bir çerçeve için API, ERP, CRM ve ödeme entegrasyonlarını planlama rehberi incelenebilir.
Gizlilik, kayıt tutma ve güvenli mimari
QR kod içinde gereksiz kişisel veri taşınmamalıdır. Bir tarama için rastgele bir referans yeterliyse ad, e-posta veya telefon kodun parçası yapılmamalıdır. Sunucu ile istemci arasındaki iletişim şifreli olmalı; erişim belirteçleri güvenli saklanmalı ve süreleri rolün riskine göre sınırlandırılmalıdır. Kayıp personel cihazlarının oturumu uzaktan sonlandırılabilmelidir.
İşlem kayıtları operasyon ve sahtecilik incelemesi için yararlıdır; fakat süresiz veri toplama gerekçesi değildir. Hangi verinin hangi amaçla tutulduğu, kimlerin eriştiği, ne zaman silindiği ve kullanıcı talebinin nasıl yönetildiği proje başında belirlenmelidir. Raporlama için kimliği doğrudan açığa çıkarmayan toplulaştırılmış veriler tercih edilebilir.
Proje kapsamı hangi sorularla belirlenir?
Sağlıklı kapsam çalışması ekrandan önce iş kurallarını netleştirir. Etkinlik veya üyelik türleri, tekil ve çoklu kullanım hakları, giriş-çıkış modeli, lokasyonlar, yoğun saatlerde beklenen tarama hacmi, kullanıcı rolleri ve mevcut sistemler kayda alınmalıdır.
- QR sabit mi, süreli mi, her görüntülemede yenilenen bir yapı mı olacak?
- Hak kişiye, hesaba, cihaza veya yalnızca bilete mi bağlı?
- İade, transfer, misafir girişi ve manuel onay nasıl işleyecek?
- Bağlantı kesildiğinde hangi haklar çevrimdışı kabul edilecek?
- Eş zamanlı okutmalarda kesin karar hangi sistem tarafından verilecek?
- Personel cihazları nasıl kaydedilecek, kaybolduğunda nasıl iptal edilecek?
- Hangi olaylar alarm, rapor veya manuel inceleme oluşturacak?
Kabul testleri de bu kurallardan üretilmelidir. Geçerli biletin ilk okutması, ikinci okutma, süresi dolmuş üyelik, yanlış kapı, iptal edilmiş hak, bozuk imza, saat sapması, çevrimdışı kuyruk ve senkronizasyon çakışması ayrı ayrı denenmelidir. Yoğunluk testi ise yalnızca API hızını değil, tarama ile personelin karar ekranını görmesi arasındaki toplam süreyi ölçmelidir.
Kumsal Ajans ile kuruma özel çözüm planlama
QR kodlu bilet ve üyelik ürünü; mobil ekranlar, özel web yazılımı, doğrulama servisi, yönetim paneli ve entegrasyonların tek iş akışı içinde ele alınmasını gerektirir. İstanbul merkezli Kumsal Ajans, iş fikrini, kullanıcı ihtiyacını ve teknik gereksinimleri birlikte değerlendirerek React Native tabanlı iOS ve Android uygulamaları geliştirir. Kullanıcı rolleri, veri modeli ve entegrasyon gereksinimlerine göre özel web altyapısı ve yönetim ekranları planlanabilir.
Her kurum için aynı QR modeli doğru değildir. Bir günlük konser bileti ile yıllık kulüp üyeliğinin devir, çevrimdışı kullanım, kimlik kontrolü ve saklama kuralları farklıdır. Bu nedenle ilk adım teknoloji seçmek değil; hakkın yaşam döngüsünü, tehditleri, operasyonel istisnaları ve ölçülebilir kabul koşullarını birlikte tanımlamaktır.
Bilet, üyelik, doğrulama kuralları, kullanıcı rolleri, çevrimdışı çalışma ve mevcut sistem entegrasyonlarını birlikte analiz ederek kuruma özel mobil uygulama ve yönetim altyapısının kapsamını planlamak için Kumsal Ajans ile iletişime geçin.