


Aydınlatma metni yükleniyor…
Sözleşmeler yalnızca imzalanıp arşivlenen belgeler değildir. Satın alma koşulları, hizmet seviyeleri, fiyat revizyonları, bildirim süreleri, ödeme hükümleri, gizlilik taahhütleri ve fesih hakları sözleşme boyunca yönetilmesi gereken işler üretir. Bu işler e-posta, elektronik tablo ve kişisel takvimlere dağıldığında yaklaşan bir yenileme tarihi görülemeyebilir; tamamlanmayan yükümlülükler geç fark edilebilir veya yetkisiz bir sürüm onaya sunulabilir.
Sözleşme yönetim yazılımı, belge saklamanın ötesine geçerek sözleşmeleri tarihler, yükümlülükler, sorumlular, sürümler, onaylar ve istisnalar etrafında çalışan bir iş akışına dönüştürür. Ancak başarılı sonuç için hazır ekranları kullanıma açmak yeterli değildir. Hukuk, satın alma, satış, finans ve operasyon ekiplerinin gerçek çalışma biçimi ortak bir veri modeliyle tanımlanmalıdır.
Sözleşme yönetim yazılımı neyi çözmelidir?
Temel amaç bütün sözleşmeleri tek klasöre taşımak değil, her kaydın güncel durumunu ve sıradaki işlemini görünür kılmaktır. Sistem; sözleşmenin tarafını, türünü, sahibini, yürürlük tarihini, yenileme veya fesih koşulunu, parasal büyüklüğünü, ilgili iş birimini ve geçerli belge sürümünü ilişkilendirebilmelidir. Kullanıcı, sözleşme kaydını açtığında “Bu dosyanın sahibi kim, hangi yükümlülük yaklaşıyor ve hangi karar bekleniyor?” sorularına yanıt bulmalıdır.
Bu yaklaşım merkezi görünürlük sağlarken erişimi sınırsız hâle getirmemelidir. Örneğin satın alma ekibi tedarikçi koşullarını, satış ekibi müşteri sözleşmelerini, finans ekibi ödeme ve teminat alanlarını görebilir. Hukuk ekibi hükümleri ve sürümleri yönetirken yöneticiler yalnızca yetkileri içindeki kararları onaylayabilir. Böyle bir yapı, kurumun gerçek süreçlerine göre tasarlanan projeye özel web yazılımı kapsamında modellenebilir.
Yenileme ve fesih tarihleri nasıl takip edilir?
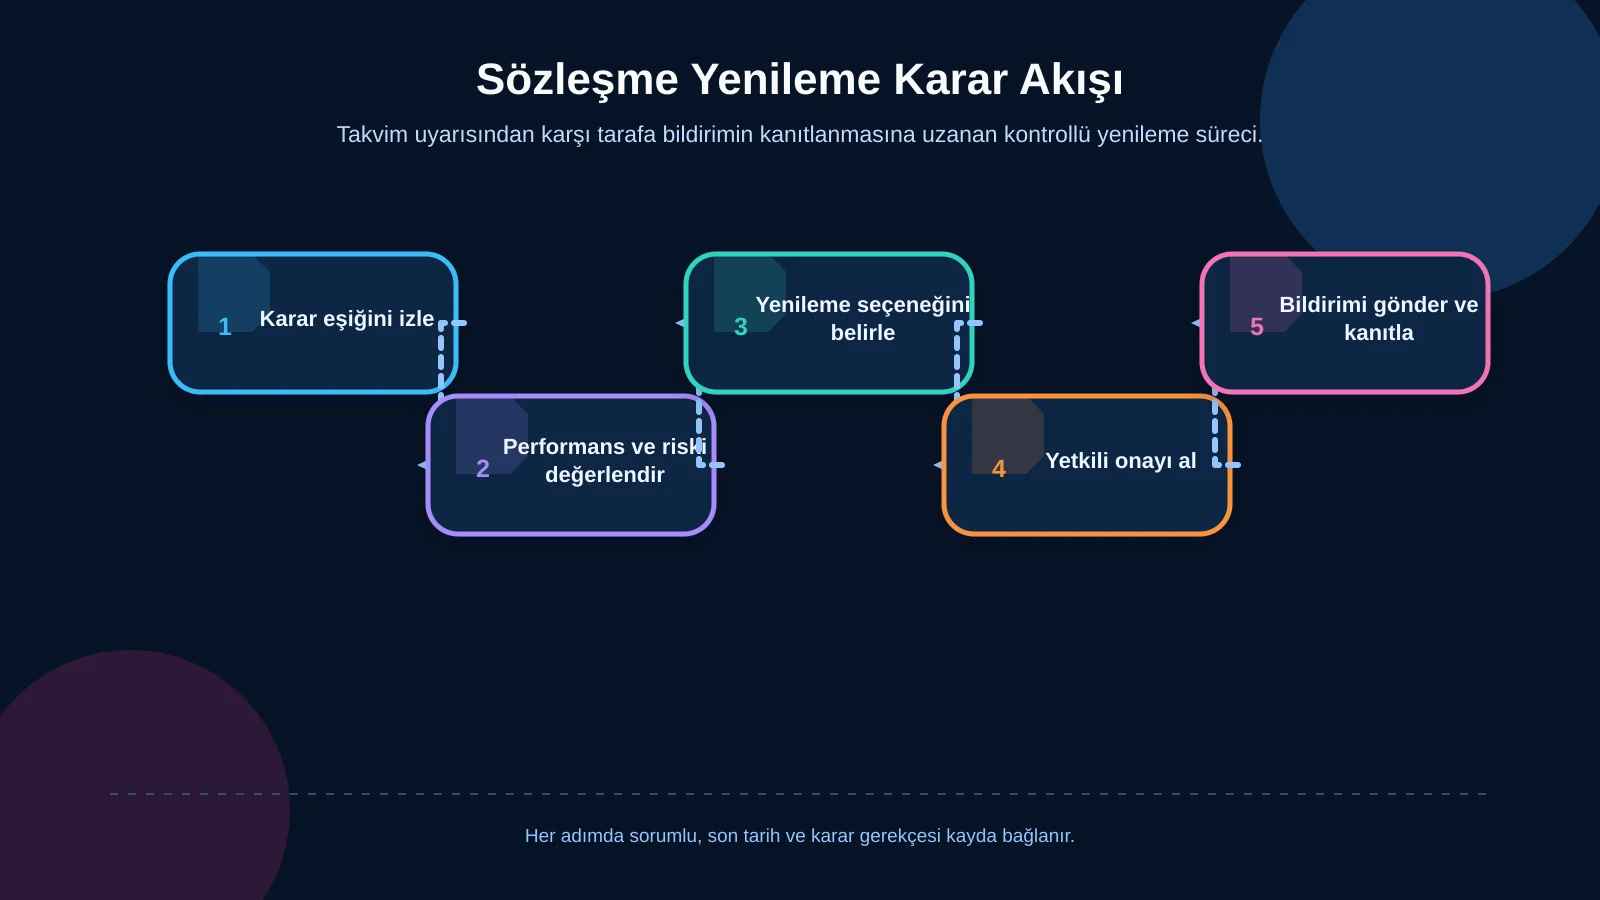
Bir sözleşmenin bitiş tarihini kaydetmek tek başına yeterli değildir. Otomatik yenileme olup olmadığı, fesih bildiriminin kaç gün önce yapılacağı, fiyat görüşmesine ne zaman başlanacağı ve kararı kimin vereceği de tutulmalıdır. Örneğin 31 Aralık’ta sona eren ancak 90 gün önce bildirim gerektiren bir sözleşmenin gerçek karar tarihi 2 Ekim civarındadır. Bildirimin son güne bırakılması, kurumu istemediği bir döneme bağlayabilir.
Bildirim kurgusu sözleşme türüne ve riskine göre değişebilmelidir. Düşük riskli bir abonelik için 30 ve 7 gün önce hatırlatma yeterliyken kritik bir tedarik sözleşmesi 180 gün önce değerlendirmeye açılabilir. İlk uyarı sözleşme sahibine, cevapsız kalan uyarı bölüm yöneticisine, karar gecikirse hukuk veya satın alma ekibine yönlendirilebilir. Sistem yalnızca e-posta göndermek yerine bildirimin görüldüğünü, kararın verildiğini ve gerekli işlemin tamamlandığını kaydetmelidir.
Yenileme kararının izlenebilir akışı
Sağlıklı bir yenileme akışı, takvim uyarısını doğrudan otomatik uzatmaya dönüştürmez. Önce sözleşmenin performansı, maliyeti, açık yükümlülükleri ve alternatifleri değerlendirilir. Ardından yenileme, yeniden müzakere, fesih veya yeni tedarik süreci seçeneklerinden biri seçilir. Kararın gerekçesi, onaylayan kişi ve karşı tarafa gönderilen bildirimin kanıtı aynı kayda bağlanır.
Kamu sözleşmeleri için hazırlanmış olmakla birlikte genel yönetişim açısından da yararlı olan Birleşik Krallık hükümetinin sözleşme yönetimi ilkeleri, rollerin ve sorumlulukların açık olmasını, riskle orantılı yönetişimi ve değişikliklerin kontrollü yönetilmesini vurgular. Yazılım kurgusunda da kritik sözleşmeler için daha erken uyarı, daha güçlü onay ve daha ayrıntılı kayıt uygulanabilir.
Yükümlülük takibi belge arşivinden nasıl ayrılır?
Yükümlülük, sözleşmedeki bir maddenin yapılabilir ve ölçülebilir işe dönüştürülmüş hâlidir. “Aylık rapor sunulacaktır” ifadesi; rapor türü, sorumlu kişi, dönem, son tarih, kanıt ve durum alanlarıyla takip edilmelidir. “Sigorta poliçesi güncel tutulacaktır” hükmü ise poliçe bitiş tarihi, yenileme belgesi ve doğrulayan rol ile ilişkilendirilebilir. Böylece ekipler yüzlerce sayfalık belgeleri tekrar tekrar okumadan açık işleri görebilir.
Her yükümlülük için en azından sözleşme, ilgili madde, yükümlü taraf, kurum içi sorumlu, başlangıç ve son tarih, tekrar sıklığı, önem seviyesi, durum ve kanıt kaydı tutulabilir. Durumlar “planlandı, devam ediyor, kanıt bekliyor, tamamlandı, gecikti, muafiyet onaylandı” gibi kontrollü seçeneklerden oluşmalıdır. Serbest metin açıklaması bağlam sağlar; fakat raporlanabilir alanların yerini almamalıdır.
ISO 37301 uyum yönetim sistemi yaklaşımı, uyum yükümlülüklerinin belirlenmesi, risklerin değerlendirilmesi, sorumlulukların oluşturulması, izleme ve sürekli iyileştirme gibi unsurları birlikte ele alır. Sözleşme yönetim yazılımı tek başına kurumsal uyumu garanti etmez; buna karşılık sorumluluk, kanıt ve durum bilgisini düzenli kaydederek kontrol ortamını destekleyebilir.
Gecikme ve istisna yönetimi
Bir görev son tarihini geçtiğinde yalnızca kırmızı renge dönmemelidir. Sistem gecikme nedenini, etkisini, telafi planını, yeni hedef tarihi ve bu değişikliği onaylayan kişiyi kaydetmelidir. Mücbir sebep, karşı tarafın gecikmesi veya yönetimce kabul edilmiş geçici muafiyet gibi durumlar normal tamamlanma ile aynı görünmemelidir. Böylece raporlar gecikmeleri saklamaz; operasyon ekibinin hangi istisnalar üzerinde çalışması gerektiğini gösterir.
Taslak, inceleme ve onay akışı nasıl kurulmalıdır?
Sözleşme onayı tek bir “onayla” düğmesinden ibaret değildir. Talebi oluşturan iş birimi, ticari şartları inceleyen satış veya satın alma ekibi, riskli maddeleri değerlendiren hukuk, bütçe ve ödeme koşullarını kontrol eden finans ile imza yetkilisi farklı roller üstlenebilir. Akış; sözleşme türü, tutar, ülke, veri işleme kapsamı veya standart metinden sapma gibi koşullara göre dallanmalıdır.
Örneğin standart şablondan ve tanımlı limitlerden sapmayan bir sözleşme kısa rotadan ilerleyebilir. Sorumluluk sınırı değiştirilmiş, döviz riski taşıyan veya kişisel veri aktarımı içeren bir taslak ek incelemeye yönlendirilebilir. Benzer bir koşullu karar yapısının rol, limit ve istisnalarla nasıl modellenebileceği B2B onay akışı rehberinde da ayrıntılı biçimde ele alınır.
Sürüm kontrolü onayın parçasıdır
Onaylanan dosya ile imzalanan dosyanın aynı olduğu doğrulanmalıdır. Her yüklemede sürüm numarası, yükleyen kullanıcı, değişiklik zamanı ve açıklama kaydedilebilir; önceki sürümler silinmek yerine erişim yetkisi kapsamında korunabilir. Onay sırasında hangi sürümün incelendiği sabitlenmeli, sonradan değiştirilen dosya eski onayı devralmamalıdır. Karşı tarafın revizyonu geldiğinde farkın yeniden inceleme gerektirip gerektirmediği de belirlenmelidir.
Sürüm, geçerlilik ve müşteri kabulü gibi kayıtların teklif aşamasından itibaren korunması gerekiyorsa B2B teklif yönetimi yazılımı planlama rehberi, sözleşme öncesi akışla kurulabilecek bağlantılar için yararlı bir çerçeve sunar.
Rol bazlı yetkilendirme ve görevler ayrılığı
Kullanıcıların yalnızca ihtiyaç duydukları sözleşmeleri ve işlemleri görebilmesi gerekir. Rol bazlı yetkilendirmede izinler tek tek kişilere değil; hukuk uzmanı, sözleşme sahibi, finans kontrolörü veya yönetici gibi rollere bağlanır. NIST’in RBAC tanımı da kaynaklar üzerindeki izin verilen işlemlerin bireysel kimlikler yerine rollerle ilişkilendirilmesini esas alır.
Yetkilendirme yalnızca görüntüleme düzeyinde düşünülmemelidir. Belge indirme, alan değiştirme, yükümlülüğü kapatma, onay verme, dışa aktarma ve kayıt silme gibi işlemler ayrı ayrı sınırlandırılabilir. Talebi oluşturan kişinin aynı kaydı tek başına son onaya taşıyamaması gibi görevler ayrılığı kuralları da kontrolsüz karar riskini azaltır. Vekâlet tanımları başlangıç ve bitiş tarihi içermeli; süresiz veya geriye dönük yetki verilmemelidir.
ERP ve kurumsal sistem entegrasyonları
Sözleşme kaydı ERP, CRM, satın alma veya belge yönetim sistemindeki bilgilerle ilişkilendirilebilir. Cari kodu, tedarikçi veya müşteri bilgisi, sipariş hacmi, fatura durumu ve teminat kaydı gibi veriler gerektiğinde entegrasyonla alınabilir. Ancak önce her alanın ana kaynağı belirlenmelidir. Tedarikçi unvanının ERP’den, hukuki sınıflandırmanın sözleşme sisteminden yönetilmesi gibi açık veri sahipliği kuralları mükerrer ve çelişkili kayıtları önler.
Entegrasyon gerçek zamanlı olmak zorunda değildir. Süreç ihtiyacına göre anlık API, zamanlanmış aktarım veya kontrollü dosya akışı seçilebilir. Başarısız işlemler hata kuyruğunda görünmeli, tekrar denemeler aynı kaydı çoğaltmamalı ve kullanıcı aktarımın durumunu anlayabilmelidir. Finans, satış, stok ve satın alma süreçlerinin ortak veri yapısıyla ele alınacağı daha geniş projelerde kurumsal kaynak planlaması kapsamıyla sözleşme sistemi arasındaki sınırlar birlikte belirlenebilir.
Raporlama ve denetim izi hangi soruları yanıtlamalıdır?
Yönetim panosu yalnızca toplam sözleşme sayısını göstermemelidir. Önümüzdeki 30, 60 ve 90 günde yenilenecek sözleşmeler, fesih bildirimi yaklaşan kayıtlar, geciken yükümlülükler, bir kişide biriken onaylar ve yüksek riskli istisnalar öncelikli göstergelerdir. Birim, sözleşme türü, karşı taraf, risk seviyesi ve sorumluya göre filtreleme karar almayı kolaylaştırır.
Denetim izi; kaydı kimin oluşturduğunu, hangi alanı ne zaman değiştirdiğini, hangi sürümü onayladığını ve istisnaya hangi gerekçeyle izin verdiğini gösterebilmelidir. Logların kullanıcı arayüzünden keyfî biçimde değiştirilememesi, zaman bilgisinin tutarlı tutulması ve saklama sürelerinin kurum politikasıyla belirlenmesi gerekir. Hassas belgeler için erişim kayıtları, indirme sınırları, yedekleme, şifreleme ve olay yönetimi de proje kapsamına dâhil edilmelidir.
| Kontrol noktası | Sorumlu rol | İzlenen kanıt | Uyarı durumu |
|---|---|---|---|
| Yenileme veya fesih | Sözleşme sahibi | Karar ve bildirim | 30/60/90 gün |
| Yükümlülük | Operasyon sorumlusu | Teslim veya rapor | Yaklaşıyor/gecikti |
| Sürüm ve onay | Hukuk ve yetkili | Onaylanan dosya | Revizyon bekliyor |
| İstisna | Birim yöneticisi | Gerekçe ve telafi planı | Açık/kapatıldı |
Kuruma özel sözleşme yönetim yazılımı nasıl planlanır?
Planlama, ekran listesinden önce süreç envanteriyle başlamalıdır. Sözleşme türleri, ekipler, yetki seviyeleri, mevcut dosya kaynakları, kullanılan şablonlar, onay limitleri, yenileme kuralları ve entegrasyon noktaları çıkarılır. Ardından küçük fakat temsil gücü yüksek bir sözleşme grubu üzerinde veri modeli ve yaşam döngüsü doğrulanır.
- Sözleşme türlerini, sahiplerini ve zorunlu alanları belirleyin.
- Yenileme, fesih ve bildirim kurallarını sözleşme tipine göre tanımlayın.
- Yükümlülükleri sorumlu, tarih, durum ve kanıtla ilişkilendirin.
- Standart akışı, parasal limitleri ve istisna rotalarını modelleyin.
- Rol, görüntüleme ve işlem yetkilerini görevler ayrılığıyla test edin.
- Entegrasyonlarda veri sahipliği ve hata yönetimini netleştirin.
Pilot aşamada gerçek kullanıcılarla kabul senaryoları çalıştırılmalıdır: fesih süresi yaklaşan bir sözleşme, geciken tekrarlı yükümlülük, değişen taslak sürümü, vekâleten onay ve başarısız ERP aktarımı gibi durumlar test edilmelidir. Eğitim, veri temizliği, eski belgelerin aktarımı, destek sorumlulukları ve yeni ihtiyaçların nasıl geliştirileceği de teknik teslim kadar önemlidir.
Sözleşme sürecini dosya takibinden iş akışına dönüştürün
Etkili sözleşme yönetimi; doğru belgeyi saklamanın yanında yaklaşan kararı, açık yükümlülüğü, yetkili kişiyi ve işlem kanıtını görünür kılar. Kuruma özel yazılım yaklaşımı, ekiplerin farklı sorumluluklarını tek tip bir kalıba zorlamadan ortak ve denetlenebilir bir çalışma zemini oluşturabilir.
Kumsal Ajans; iş süreçlerini, kullanıcı rollerini, veri yapısını ve entegrasyon gereksinimlerini birlikte ele alarak projeye özel web yazılımları tasarlar ve geliştirir. Sözleşme hacminizi, ekip rollerini, mevcut onay sürecinizi ve entegrasyon ihtiyaçlarınızı paylaşarak kurumunuza özel sözleşme yönetim yazılımının kapsamını birlikte planlayabilirsiniz.